
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 kaleth4/cve-2026-33824
Глубокий анализ CVE-2026-33824, критической уязвимости удалённого выполнения кода в Windows IKE, охватывающий техники эксплуатации, стратегии…
 kaleth4/cve-2026-33826
Подробный анализ CVE-2026-33826, критической уязвимости удалённого выполнения кода (RCE) в Active Directory, включая технические методы эксплуатации,…
 kaleth4/cve-2026-33825
# Технический анализ CVE-2026-33825 (BlueHammer) Технический анализ CVE-2026-33825 (BlueHammer) — уязвимости локального повышения привилегий в…
 kaleth4/cve-2026-32746
# Эксплойт PoC для CVE-2026-32746 Эксплойт, подтверждающий концепцию, для CVE-2026-32746 — критической уязвимости удалённого выполнения кода в GNU…
 kaleth4/cve-2026-28858
Технический анализ CVE-2026-28858, критического переполнения буфера в ядре Apple iOS/iPadOS, включая поток эксплуатации, меры смягчения и примеры…
 kaleth4/cve-2026-28363
Security advisory, описывающий CVE-2026-28363, критическую RCE-уязвимость в OpenClaw, включая технический анализ, метрики CVSS и шаги по смягчению…
 kaleth4/cve-2026-20180
Глубокий технический анализ уязвимостей RCE в Cisco ISE, включая методы эксплуатации, способы обхода защит и стратегии устранения для исследователей…
 d7ead/cve-2026-22722
Уязвимость логики на основе состояния в Kernel NUIF VMWare Workstation Pro
 d3b0j33t/cve-2026-2441-poc
Доказательство концепции для CVE-2026-2441, use-after-free в CSS Chrome, приводящий к RCE в изолированном рендерере. Включает три метода триггера,…
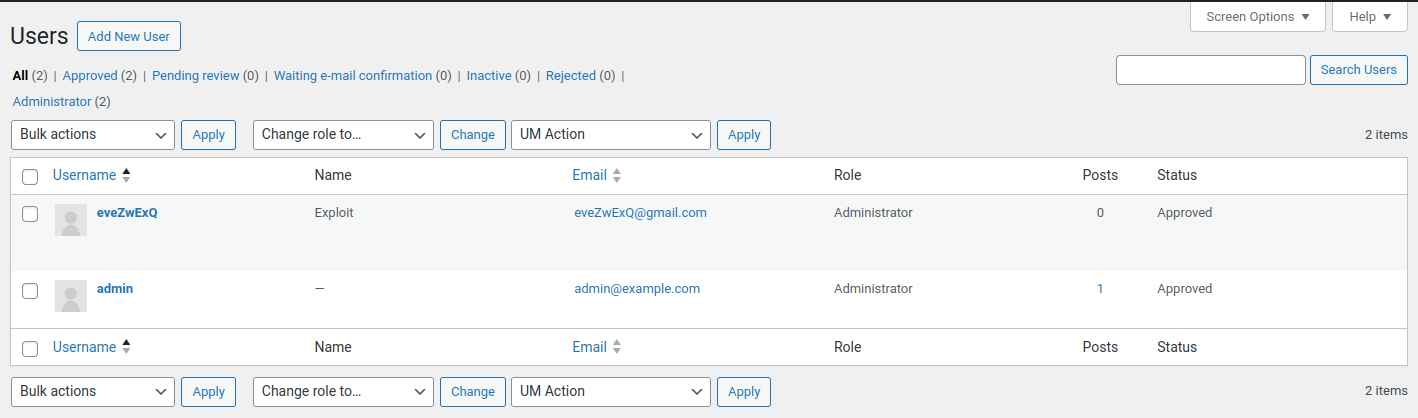 julienbrs/exploit-cve-2023-3460
Эксплуатация и анализ CVE-2023-3460 — критического повышения привилегий в плагине Ultimate Member для WordPress, с средой воспроизведения и…
 d1g17/cve-2023-26609
Предоставляет информацию об эксплойте и детали proof-of-concept для CVE-2023-26609, предназначенные для образовательных целей и авторизованного…
 jxerome/log4shell
Образовательная демонстрация уязвимости Log4Shell (CVE-2021-44228) с JNDI LDAP-полезными нагрузками для экспериментального тестирования на ваших…
 d1g17/cve-2023-26602
Предоставляет информацию об эксплойте и технические детали для CVE-2023-26602, предназначенные для использования в образовательных, исследовательских…
 cryingn/cve-2026-44656
Среда воспроизведения для CVE-2026-44656, уязвимости внедрения команд в modeline в Vim. Включает настройку Docker, PoC-файл и эксплойт-скрипт для…
 crystallen1/cve-2025-27636-demo
Демонстрирует CVE-2025-27636 в Apache Camel с воспроизведением атак с инъекцией заголовков на основе Docker, включая инъекцию методов бинов и…
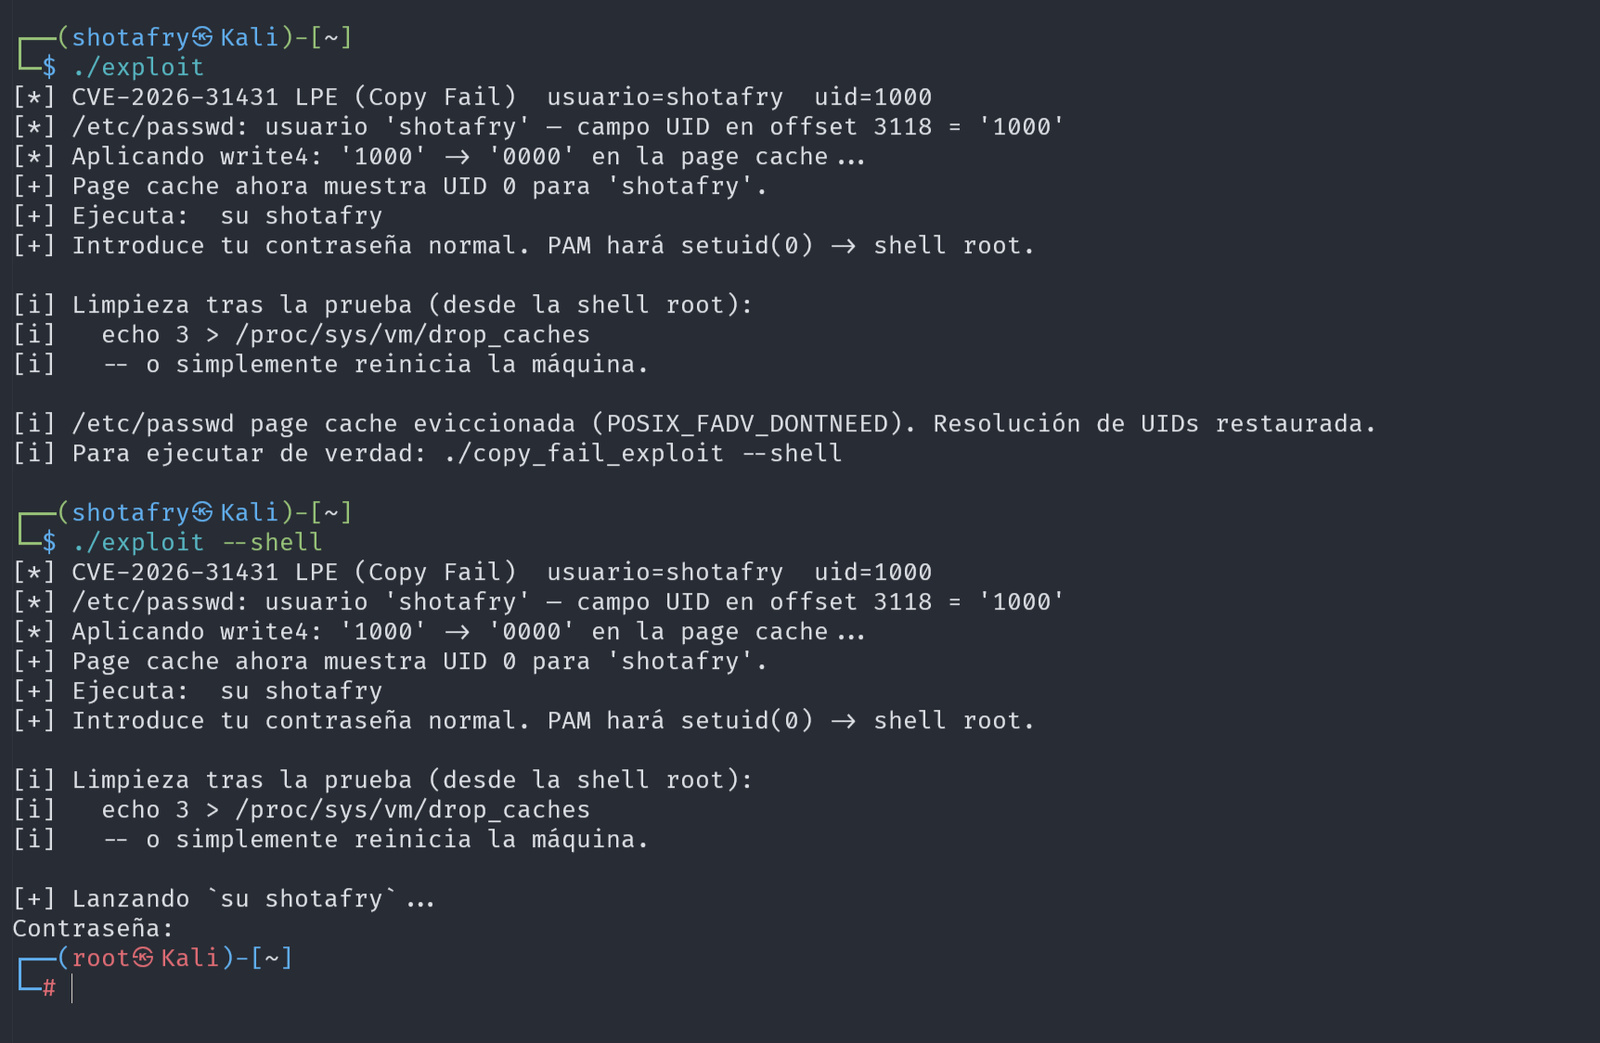 shotafry/copyfail-exploits-cve-2026-31431
Многоязычные учебные реализации эксплойтов для CVE-2026-31431, локального повышения привилегий в ядре Linux через модуль algif_aead, с безопасным…
 fevar54/cve-2026-21533_scanner.py
Детектор CVE-2026-21533: повышение привилегий до SYSTEM в службах удаленных рабочих столов (RDS) Windows.
 fevar54/cve-2026-20805-poc
PoC для CVE-2026-20805: раскрытие информации в Desktop Window Manager (dwm.exe) Windows.








