
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Этот репозиторий содержит образовательную демонстрацию смягчения и обнаружения для **CVE-2026-72530**, критической уязвимости **Code Injection и…
 fevar54/cve-2026-32635-angular-xss-mitigation-
Демонстрация образовательной митигации и обнаружения CVE-2026-32635: XSS в i18n-атрибутах Angular.
 johanneslks/cve-2026-23398
Доказательство концепции эксплуатации разыменования нулевого указателя в ядре Linux в функции icmp_tag_validation(), позволяющее удалённый отказ в…
 alvaroguzmancode/cve-2026-31431-mitigacion
Технический анализ CVE-2026-31431 — локального повышения привилегий в ядре Linux в модуле algif_aead, включая первопричину, затронутые версии, схему…
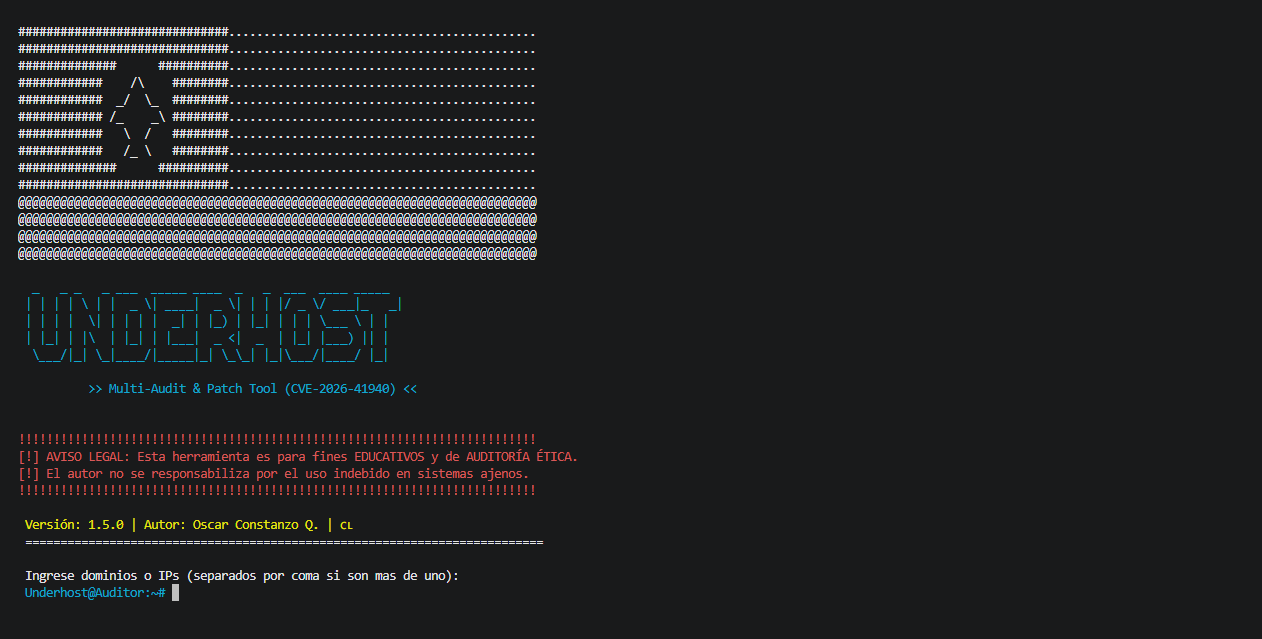 underh0st/cpanel-audit-remediation-tool
Инструмент аудита и реагирования на инциденты для уязвимости CVE-2026-41940
 kowntaewook/cve-2026-41651-analysis
# Глубокий анализ CVE-2026-41651 (Pack2TheRoot) — локальное повышение привилегий в PackageKit. Включает разбор уязвимости, цепочку атаки, индикаторы…
 joakimbulow/cve-2026-24688
Доказательство концепции эксплуатации для CVE-2026-24688, уязвимости типа «отказ в обслуживании» в разборе структуры документа в pypdf. Включает…
 jev1337/cve-2023-29357-check
Скрипт на Python, который проверяет, уязвима ли цель к CVE-2023-29357 или нет.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Это простой PoC, который позволяет подчеркнуть серьёзность текущей и активно эксплуатируемой уязвимости Telnet, происходящей прямо сейчас. Почему…
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Эталонная задача для повторной реализации исправления маскированного разрешения путей в Jupyter Server, с функциональными и скрытыми тестами…
 uky007/cve-2026-20841_notepad_analysis
Исследует уязвимость удалённого выполнения кода в Microsoft Notepad CVE-2026-20841 с помощью бинарного анализа и разработки PoC-эксплойта в…
 sw0rd1ight/cve-2026-1207
Django-фреймворк при использовании PostGIS для запросов к георастровым (raster) данным: если непроверенный пользовательский ввод напрямую передаётся…
 sofire/polkit-0.96-cve-2021-4034
centos 6.10 rpm для исправления polkit CVE-2021-4034; rpm-пакет для centos 6.10, исправляющий уязвимость CVE-2021-4034
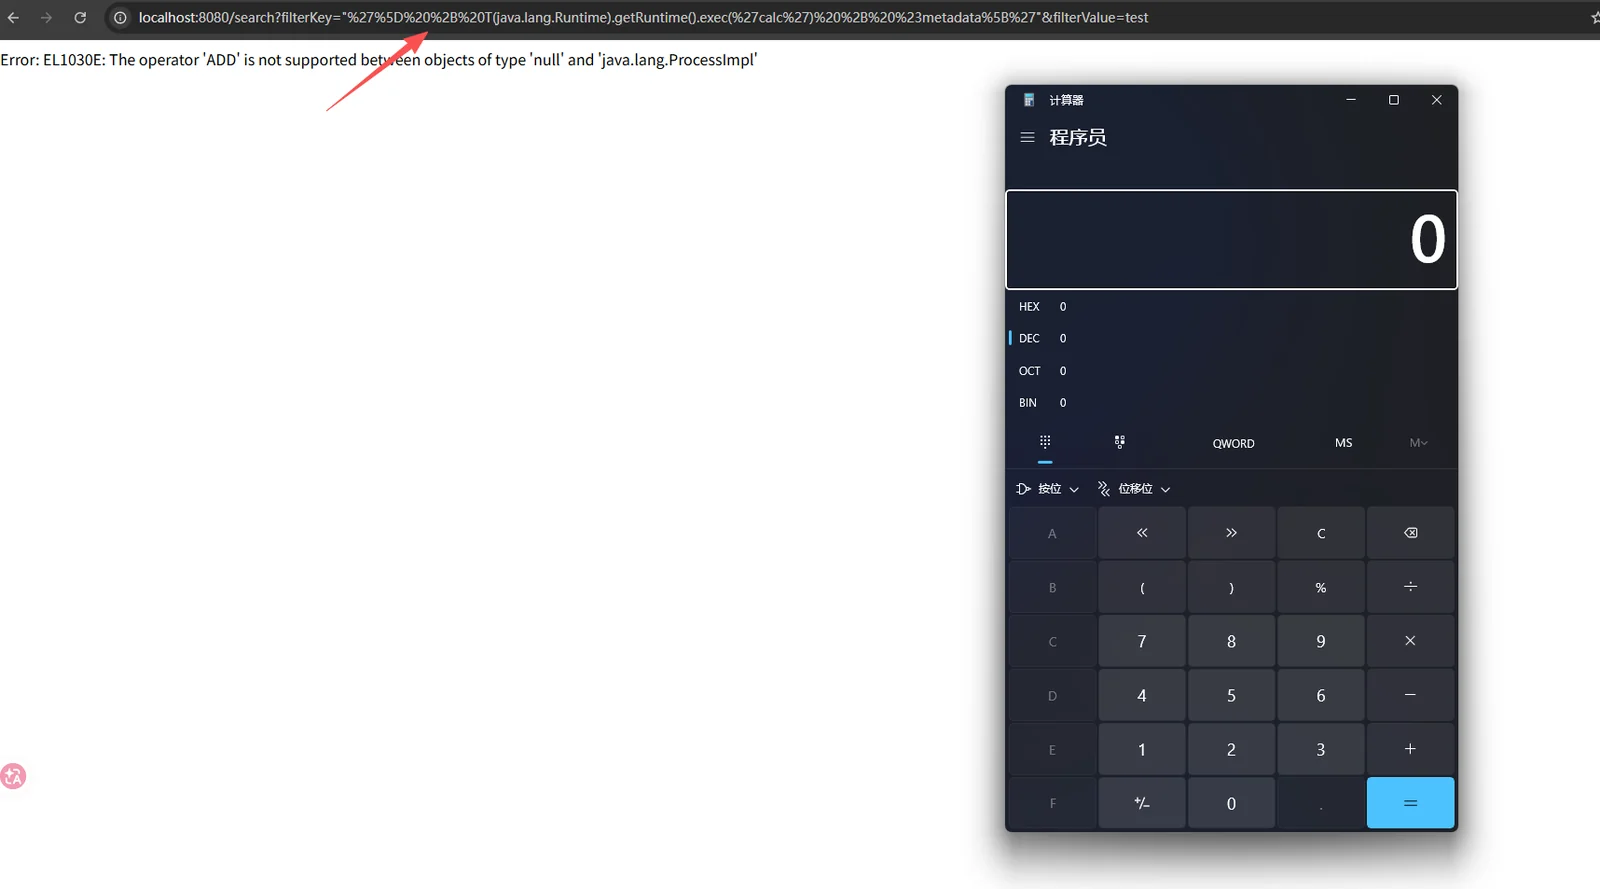 rockmelodies/cve-2026-22738
SpEL-инъекция через неэкранированный ключ фильтра в SimpleVectorStore приводит к удалённому выполнению кода
 robbin0919/cve-2025-32463
Предоставляет подробный анализ и рекомендации по устранению уязвимости CVE-2025-32463 — локального повышения привилегий в Sudo, включая затронутые…
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
Многоступенчатая техника инъекции в промпты, которая обходит защитные механизмы LLM через переназначение идентичности, подавление отказов и…
 george0papasotiriou/cve-2026-22187-bio-formats-unsafe-java-deserialization-via-.bfmemo
Bio-Formats ≤ 8.3.0 выполняет небезопасную десериализацию Java управляемых атакующим кэш-файлов .bfmemo во время обработки изображений; специально…
 george0papasotiriou/cve-2026-21962-oracle-http-server-weblogic-proxy-plug-in-critical-
Oracle Fusion Middleware Oracle HTTP Server / WebLogic Server Proxy Plug-in содержит легко эксплуатируемую, неаутентифицированную, доступную по сети…








