
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Локальный эксплойт для повышения привилегий для CVE-2026-3888, нацеленный на snap-confine и systemd-tmpfiles в Ubuntu, предоставляющий варианты SUID…
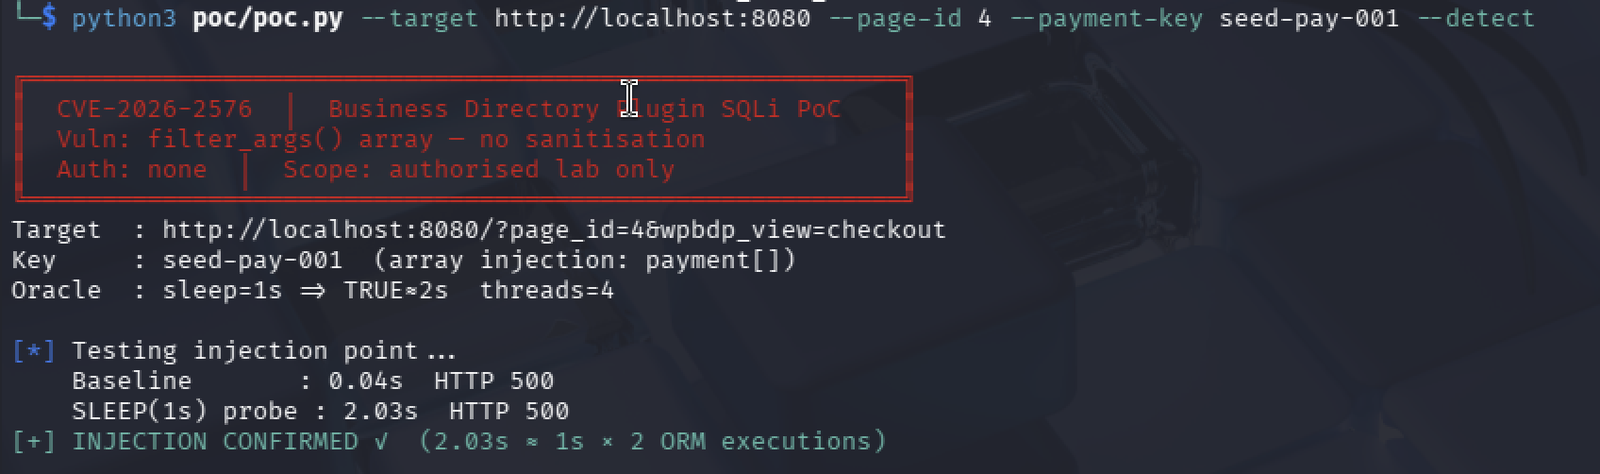 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — SQLi PoC для плагина Business Directory (локальная настройка). Неаутентифицированная time-based blind SQL-инъекция в плагине Business…
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox content->parent srcdoc forge (N-day, bug 2040160): поддельный PDocumentChannel с SrcdocData на URI, отличном от about:srcdoc -> HTML…
 skotizo/cve-2021-43129
Уязвимость в системе управления обучением (LMS) D2L Brightspace
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
Это CRLF-инъекция в SMTP-сервере Mailpit — классическая уязвимость повреждения данных. Но в рамках CTT это не просто баг. Это возможность…
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
Доказательство концепции, демонстрирующее применение 3D-формулировок Навье–Стокса CTT для оптимизации потока пакетов и обхода защитных механизмов.
 sif-0x01/security-advisories
Security advisory, содержащий информацию об уязвимости CVE-2026-31048, с описанием деталей уязвимости и рекомендациями по её устранению.
 shreyas-penkar/cve-2025-39965
Доказательство концепции эксплуатации для CVE-2025-39965, уязвимости в подсистеме XFRM ядра Linux, демонстрирующее эксплуатацию в изолированной среде…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose настройка для демонстрации уязвимости отсутствия аутентификации в nginx-ui
 shimon03/cve-2023-7028-account-take-over-gitlab
Эксплойт proof-of-concept для CVE-2023-7028, автоматизирующий захват учётной записи GitLab через манипуляцию письмом сброса пароля. Включает…
 shenal01/cve-2025-60880
Доказательство концепции для уязвимости хранимого XSS в панели администратора Bagisto, демонстрирующее загрузку SVG с вредоносным JavaScript и…
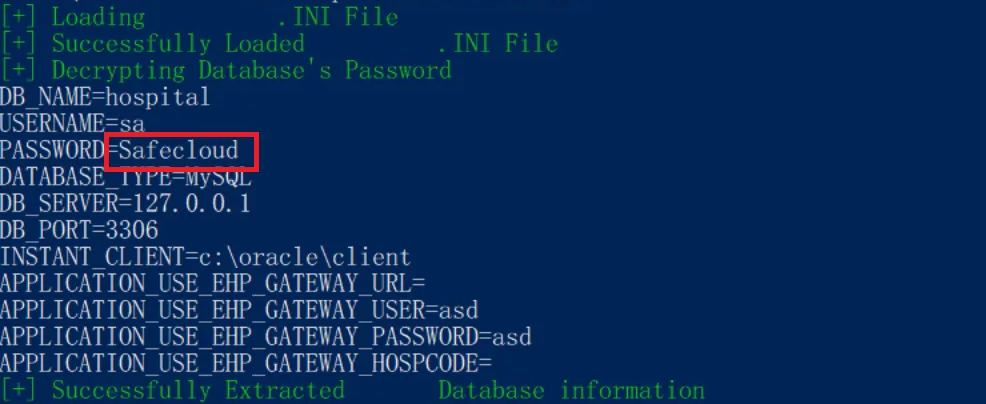 safecloudth/cve-2024-53522
Доказательство концепции эксплуатации для CVE-2024-53522, демонстрирующее расшифровку учётных данных базы данных HOSxP XE с использованием…
 slo-cyber-sec/cve-2026-37637
Удалённое выполнение кода в Alexantr filemanager v1.0 через неограниченную загрузку файлов
 rootx111/cve-2026-29000
Эксплойт для CVE-2026-29000, обход аутентификации JWT в pac4j-jwt через JWE-обёрнутый PlainJWT, позволяющий подделку токенов и повышение привилегий.
 rickidevs/cve-2026-34070
Я нашёл уязвимость нулевого дня в langchain — вот как всё прошло
 rickidevs/cve-2026-32913
Я нашёл уязвимость нулевого дня в OpenClaw — вот как всё прошло
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Доказательство концепции (PoC) для уязвимости обхода аутентификации, затрагивающей приложения, использующие pac4j-jwt с JWE (JSON Web Encryption).
 pixel-defaultbr/cve-2026-6227
Учебный proof-of-concept для CVE-2026-6227 — аутентифицированное локальное включение файлов (Local File Inclusion) в плагине BackWPup для WordPress,…








