
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
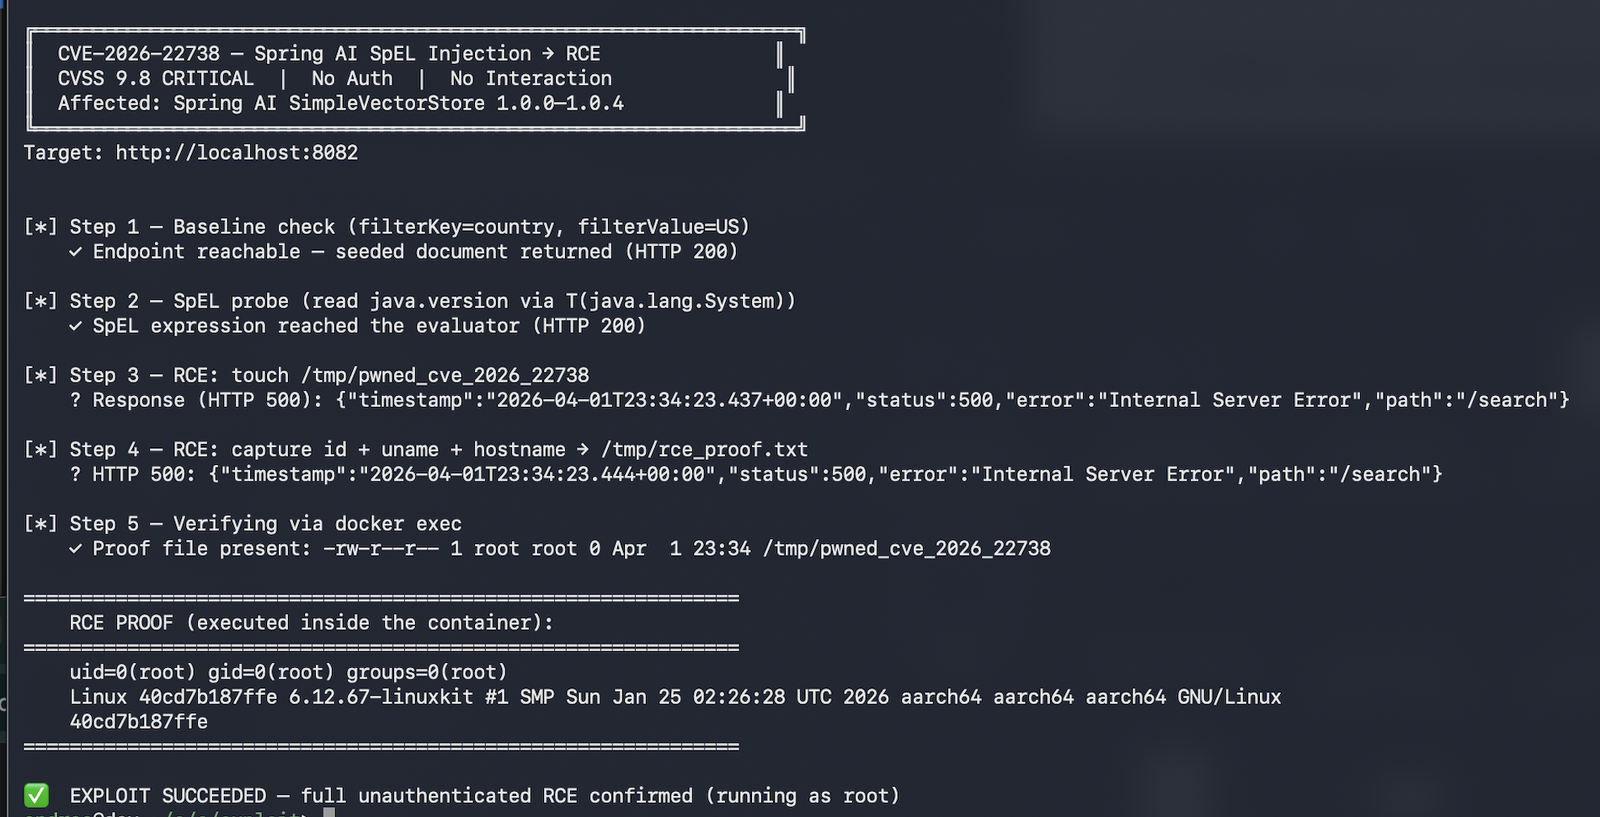
 n0n4m3x41/cve-2026-22738-poc
Эксплойт proof-of-concept для CVE-2026-22738, критической RCE-уязвимости через внедрение SpEL в Spring AI SimpleVectorStore, демонстрирующий…
 muhammedkayag/cve-2025-32463
Доказательство концепции, демонстрирующее локальное повышение привилегий в sudo (CVE-2025-32463) через манипуляцию конфигурацией chroot,…
 mrk336/inside-cve-2026-20805-how-a-windows-dwm-flaw-exposed-sensitive-data
CVE‑2026‑20805: Уязвимость в Windows Desktop Window Manager, приводящая к локальному раскрытию информации. Требует низких привилегий, не требует…
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Технический анализ и proof-of-concept эксплойт для CVE-2025-59287, критической RCE-уязвимости в Windows Server Update Services через небезопасную…
 mksundaram69/cve-2024-34102
Proof-of-concept эксплойт для CVE-2024-34102, критической инъекции XML-сущностей в Magento, позволяющей выгрузку конфиденциальных файлов и…
 min8282/cve-2026-5027
Эксплойт-доказательство концепции для CVE-2026-5027, уязвимости обхода пути в Langflow, позволяющей произвольную запись файлов и потенциальное…
 milot/dissecting-pkexec-cve-2021-4034
Учебный анализ и proof-of-concept код для CVE-2021-4034 (локальное повышение привилегий через pkexec) с подробными комментариями, объясняющими…
 michalbednarski/thelastbundlemismatch
Writeup и эксплойт для CVE-2023-45777, обход проверки Intent внутри AccountManagerService на Android 13, несмотря на смягчение "Lazy Bundle"
 michalbednarski/resourcepoison
Writeup и эксплойт для CVE-2025-22441: повышение привилегий от установленного приложения до процесса SystemUI на Android из-за передачи недоверенного…
 menevarad007/cve-2026-37750
Отражённая PoC-эксплуатация XSS для School Management System 1.0, демонстрирующая неаутентифицированное выполнение JavaScript через параметр type в…
 meh098/cve-2026-24072-analysis
Технический анализ CVE-2026-24072, локального повышения привилегий в mod_rewrite Apache HTTP Server, включая первопричину, исправления и…
 mehrzad1994/cve-2021-21193
# Обучающая презентация, анализирующая CVE-2021-21193, уязвимость типа use-after-free в движке Blink браузера Google Chrome, включая детали…
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
Proof-of-concept, демонстрирующий прототипное загрязнение (prototype pollution) в deephas <=1.0.7 (CVE-2026-25047), приводящее к произвольному…
 mbanyamer/cve-2026-3395-maxsite-cms-unauthenticated-rce
Эксплойт класса proof-of-concept для неаутентифицированного удалённого выполнения кода в MaxSite CMS <= 109.1 через AJAX-эндпоинты редактора…
 mbanyamer/cve-2026-26988-librenms-sqli
Proof-of-concept эксплойт для неаутентифицированной SQL-инъекции в LibreNMS ajax_table.php, демонстрирующий техники слепой инъекции на основе времени…
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
Доказательство концепции эксплуатации для CVE-2026-26030, демонстрирующее удалённое выполнение кода через небезопасные выражения фильтров в…
 mbanyamer/cve-2026-24854-churchcrm-6.7.2-authenticated-numeric-sql-injection
Proof-of-concept, демонстрирующий аутентифицированную числовую SQL-инъекцию в ChurchCRM до версии 6.7.2, позволяющую манипулировать логикой для…
 masterwok/poc-cve-2026-33017
Эксплойт для проверки концепции для CVE-2026-33017 (Langflow <= 1.8.1).








