
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 redpack-kr/ashwesker-cve-2026-21440
Эксплойт-доказательство концепции для CVE-2026-21440, критического обхода пути в multipart-загрузках AdonisJS, позволяющего произвольную запись…
 randeepajayasekara/cve-2026-20127
Разбор обхода аутентификации CVSS 10.0 в Cisco Catalyst SD-WAN: от первого некорректного запроса пиринга до получения root на плоскости управления.
 r3verii/cve-2026-33555
Одного нулевого QUIC-пакета достаточно, чтобы рассинхронизировать пул бэкенд-соединений HAProxy и протащить HTTP-запросы между несвязанными…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 уязвим к SQL-инъекциям
 prot0tw/keycloak_cve-2026-18963_poc
This repo is poc of cve-2026-18963. Please use it on legal products (lab, local,...).
 plutosecurity/mcpwnfluence
Информация о CVE-2026-27825 и CVE-2026-27826, обнаруженных Pluto Security, а также bash-скрипт для выявления уязвимых экземпляров mcp-atlassian,…
 pl4tyz/cve-2026-33701-unsafe-deserialization-in-opentelemetry-java-agent-rmi-instrumentation
Технический анализ CVE-2026-33701 — уязвимости небезопасной десериализации в RMI-инструментации OpenTelemetry Java Agent, включая условия…
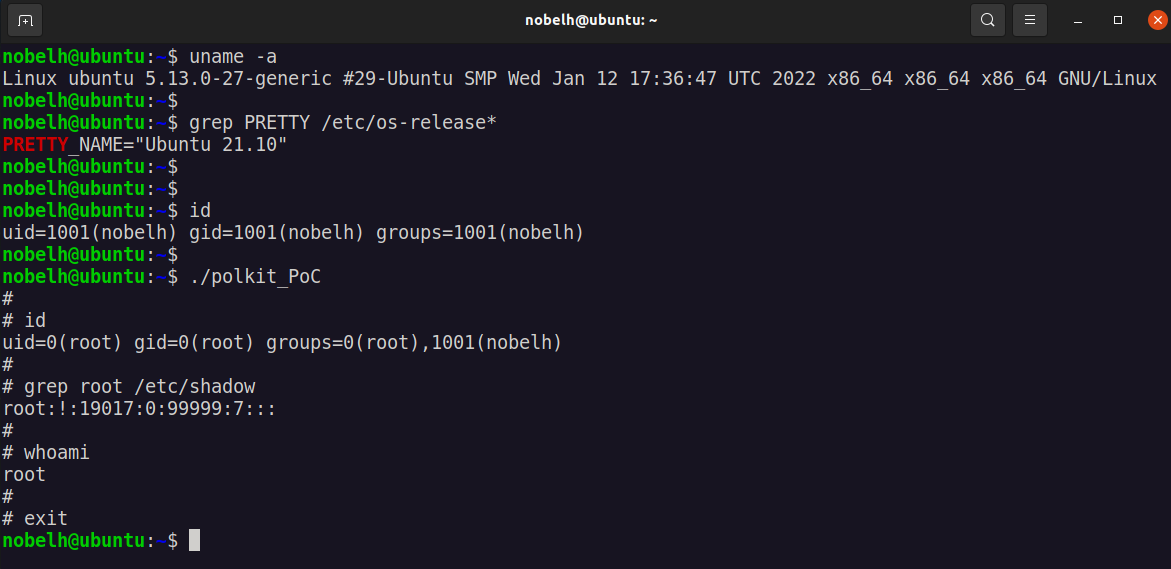 pombredanne/cve-2021-4034
Эксплойт proof-of-concept для локального повышения привилегий в pkexec из Polkit (CVE-2021-4034), включающий рабочий эксплойт и инструкции по…
 pedrorichil/cve-2025-49844
Учебная лабораторная среда, демонстрирующая CVE-2025-49844 (RediShell) в Redis. Включает настройку Docker, PoC-скрипт эксплойта и рекомендации по…
 paulvkitor/log4shellwithlog4j2_13_3
Springboot веб-приложение принимает параметр name в GET-запросе и записывает его значение в log4j2. Уязвимо к CVE-2021-44228.
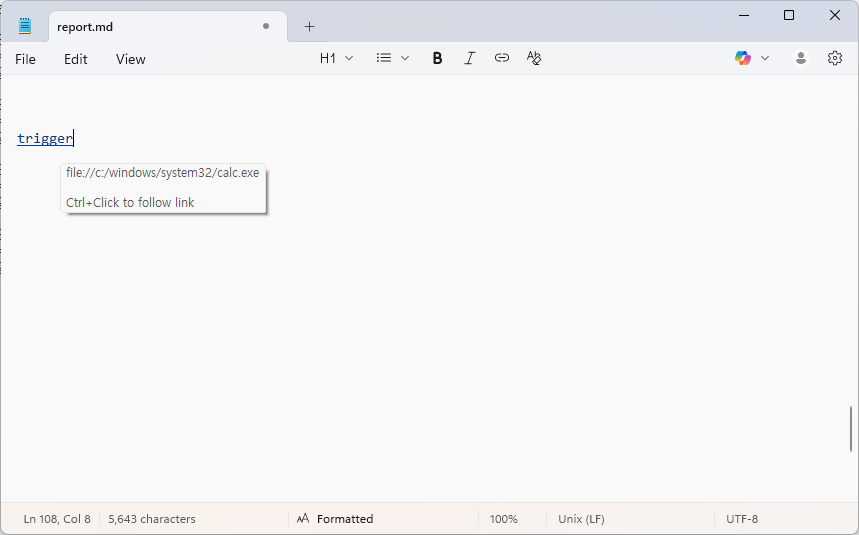 patchpoint/cve-2026-20841
Технический анализ и proof-of-concept для уязвимости внедрения команд в рендеринге Markdown в Блокноте Windows, срабатывающей при Control+Click на…
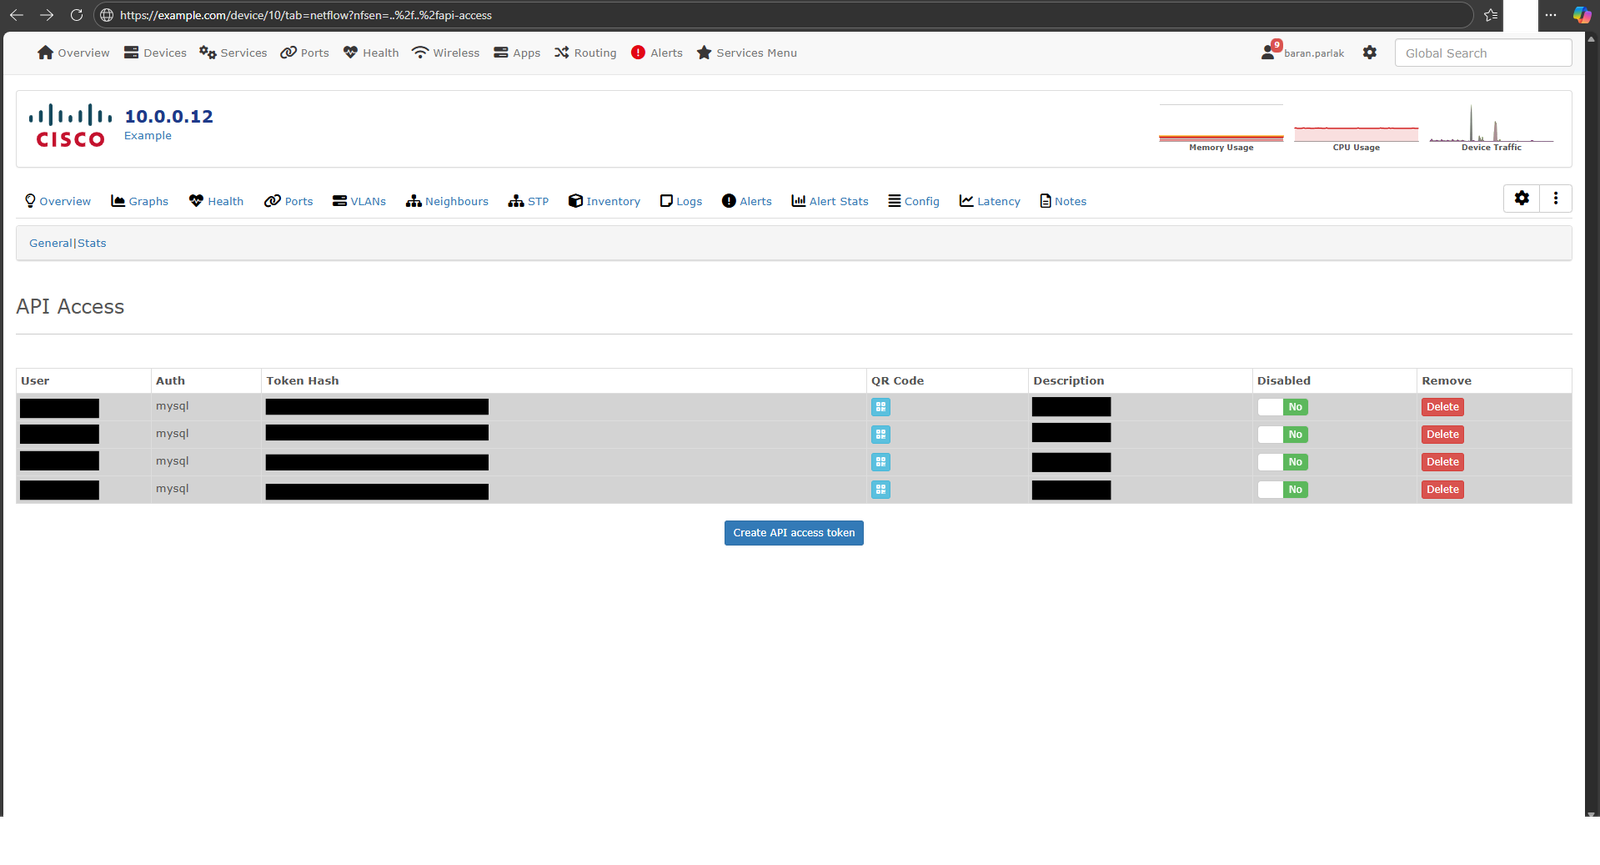 parlakbarann/cve-2026-30480
Доказательство концепции для CVE-2026-30480, уязвимости локального включения файлов (Local File Inclusion) в модуле NFSen системы LibreNMS,…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) с аутентификацией Keycloak OAuth2 с использованием Strimzi — обход ограничения списка разрешённых URL-адресов…
 open-flaw/cve-2026-2395
Доказательство концепции, демонстрирующее состояние гонки в npm-пакете tar (v7.5.3), вызывающее коллизии файлов при параллельном извлечении, что…
 open-flaw/cve-2026-21717
Доказательство концепции для CVE-2026-21717, уязвимости коллизий хеширования строк в Node.js V8, вызывающей отказ в обслуживании через специально…
 nix-xin/vuln4japi
Уязвимый REST API на Java для демонстрации CVE-2021-44228 (log4shell).
 nisec-eric/cve-2026-31431
Эксплойт локального повышения привилегий для ядра Linux, использующий уязвимость CVE-2026-31431, предоставляющий надёжный одноразовый PoC с…
 nehkark/cve-2025-40778
Доказательство концепции, демонстрирующее отравление DNS-кэша через инъекцию дополнительных записей в BIND 9, с инструментами для проверки и…








