
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 ocfagb/hacktivity-vulns-exploits-lab
Writeup + анализ CVE + меры противодействия для лабораторной работы Hacktivity «Уязвимости, эксплойты и полезные нагрузки удалённого доступа»…
 gmh5225/cheat-engine-undetectable
Академическое исследовательское издание — T1: обход в пользовательском режиме (обфускация + шлюз системных вызовов), T2: мост ядра BYOVD, T3:…
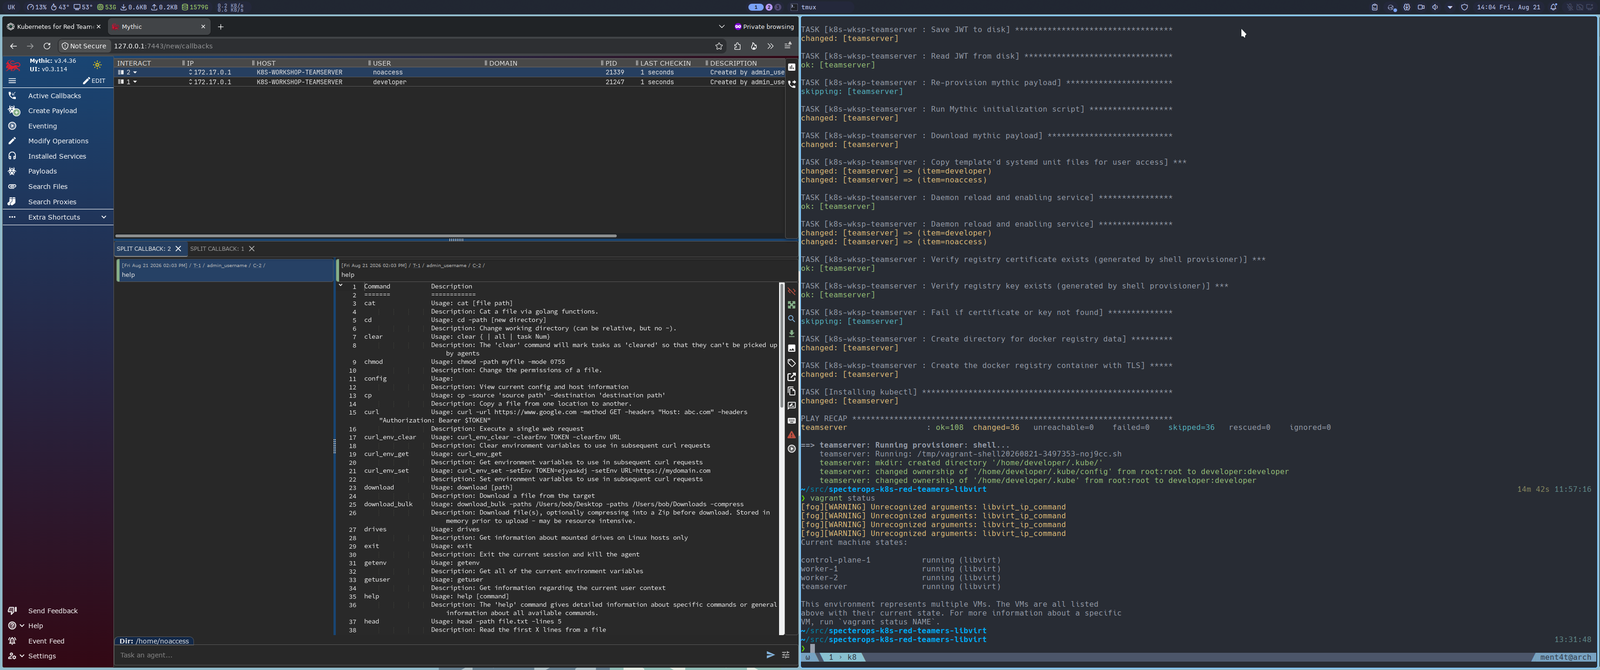 gregdurys/specterops-k8s-red-teamers-libvirt-patch
Неофициальный патч libvirt для бесплатной лаборатории SpecterOps Kubernetes for Red Teamers
 horkimhab/cve-2026-18431
Учебный репозиторий для изучения и исследования CVE-2026-18431 в контролируемых средах, с инструкциями по настройке и ссылками на связанные коллекции…
 horkimhab/cve-2026-8467
Учебный репозиторий для исследования CVE-2026-8467, предоставляющий ресурсы proof-of-concept и рекомендации для авторизованного тестирования…
 horkimhab/cve-ubiquiti
CVE-2026-77542, CVE-2026-77543, CVE-2026-77545, CVE-2026-77550, CVE-2026-77551, CVE-2026-77552, CVE-2026-77553, CVE-2026-77554, CVE-2026-77557 -…
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313
 brynax/cve-2026-50787
Security advisory, описывающий CVE-2026-50787 — уязвимость неконтролируемого потребления ресурсов в генерации CAPTCHA e-SIC Livre, позволяющую…
 skander1337/winrar-exploit
C++-реализация эксплойта CVE-2025-8088 для WinRAR с использованием альтернативных потоков данных (Alternate Data Streams) для сброса полезной…
 dinosn/log4j-4255
Сквозная Docker-лаборатория, воспроизводящая Apache log4j2 #4255 — обход allowlist в FilteredObjectInputStream через java.rmi.MarshalledObject…
 owasp/browser-security-project
Community-driven project providing guidance and resources to improve browser security, including best practices and educational materials for…
 rootdirective-sec/cve-2026-3395-lab
Образовательная Docker-лаборатория, демонстрирующая CVE-2026-3395 — неаутентифицированное удалённое выполнение кода (RCE) в MaxSite CMS через плагин…
 kongqbin/cve-2016-5195
Учебная реализация эксплойта повышения привилегий Dirty COW (CVE-2016-5195), включающая payload с гонкой данных и повышение привилегий до root через…
 devteam6rabbit/cve-2019-18634-writeup
анализ переполнения буфера в sudo, затрагивающего версии sudo <1.8.26, и как использовать GCC для компиляции публично доступных эксплойтов
 hackspeak/cve-2026-75604
Доказательство концепции эксплуатации для CVE-2026-75604 — неаутентифицированного удалённого выполнения кода (RCE) в Next.js, размещённом на Windows,…
 camgoering/solarview-ics-vulnerability-analysis
Модель угроз и анализ уязвимостей Contec SolarView Compact (CVE-2022-29303)
 htrxuan/hdwebmobile-photo-video-reviews
Плагин WooCommerce: фото- и видеоотзывы о товарах, устраняющий класс уязвимости неаутентифицированной загрузки CVE-2026-12684 на уровне архитектуры
 noambouillet/cve-2026-3888
Linux LPE через snap-confine + systemd-tmpfiles, подробно объяснено








