
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 vaibhav91one/drupalgeddon2-cve-lab
Намеренно уязвимая лаборатория Drupal 7.57 для воспроизведения CVE-2018-7600 (Drupalgeddon2) в Docker-контейнере, с установочным скриптом и…
 vaibhav91one/log4shell-cve-lab
# Намеренно уязвимый HTTP-сервис Log4j 2.14.1 для практической отработки CVE-2021-44228 (Log4Shell) в изолированной песочнице.
 elihiho/security-operations-labs
Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.
 dinosn/givewp-cve-2026-82222-rce-lab
# Авторизованная Docker-лаборатория и чистый PoC для проверки CVE-2026-82222 RCE в GiveWP 4.16.5.1 и исправления 4.16.7.2.
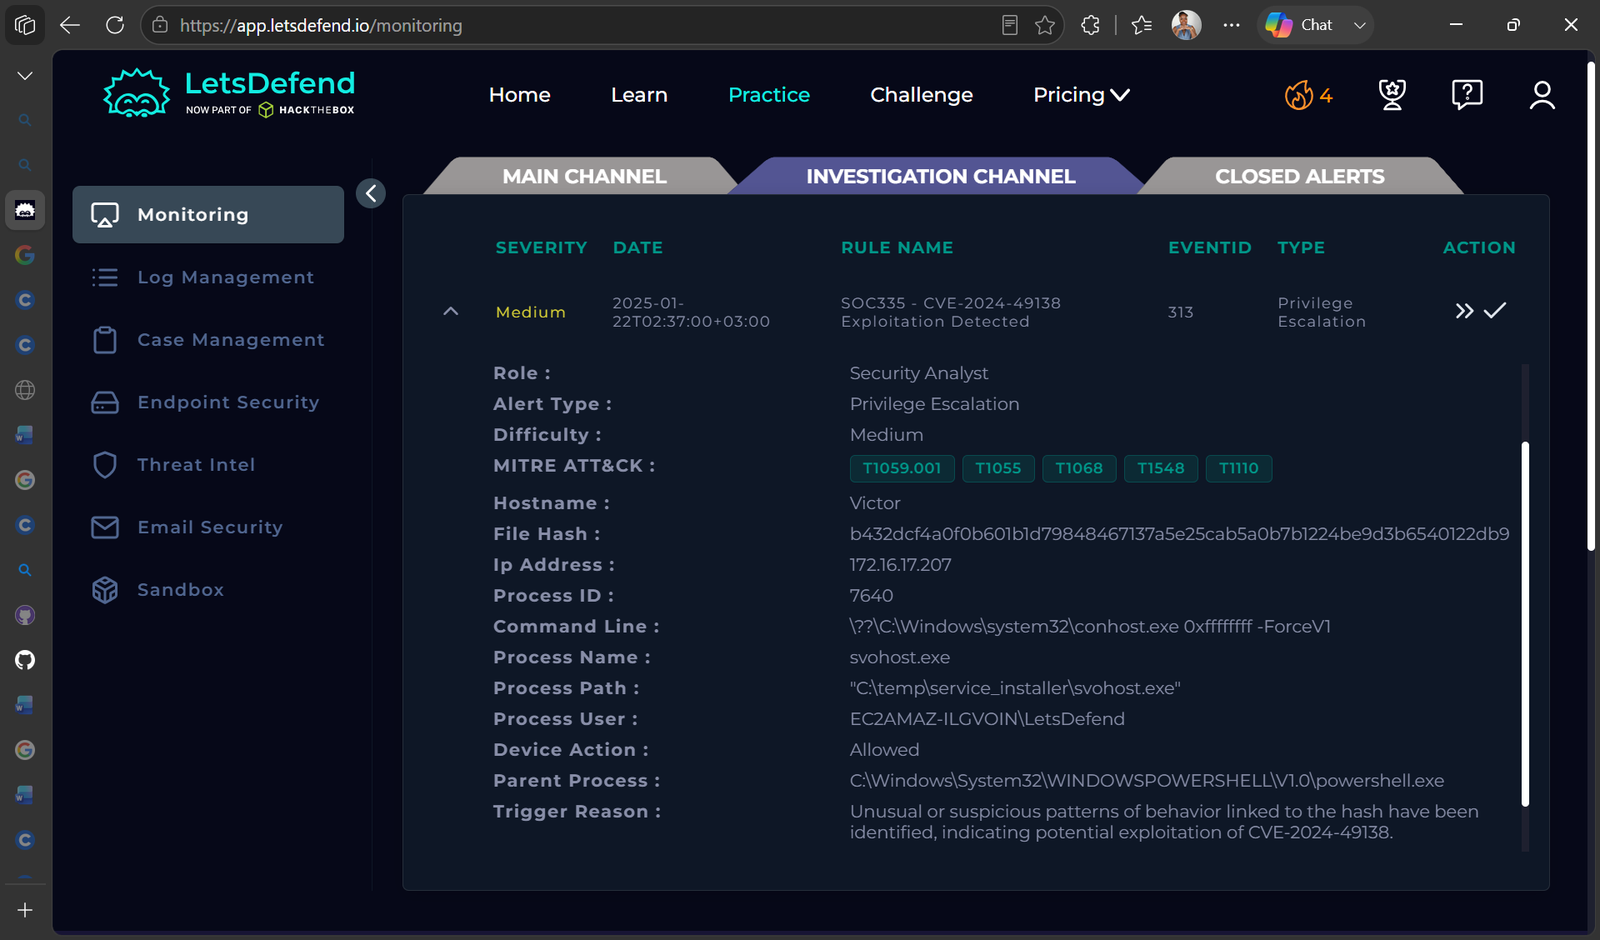 nadineelliottcyber/soc335-cve-2024-49138-investigation
Расследование SOC инцидента эксплуатации CVE-2024-49138 с использованием анализа журналов, анализа угроз и изоляции конечных точек.
 bozellqp/zk-xml-probe
Статические XML-фикстуры для авторизованного тестирования баг-баунти поведения XML-парсеров (CVE-2026-45071).
 joaovicdev/exploit-cve-2026-9198
Доказательство концепции эксплуатации для CVE-2026-9198 — неаутентифицированного RCE в IBM Langflow OSS, объединяющего конечные точки auto_login и…
 misterdengi/cve-2026-1801c
Статический reverse-engineering анализ эвристик ввода движения в движке Source 2, выявляющий структурные крайние случаи в автоматизации ввода и…
 sahmsec/cve-2026-1357
Доказательство концепции эксплуатации для CVE-2026-1357 — неаутентифицированная произвольная загрузка файлов в WPvivid Backup & Migration, приводящая…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Выполняйте атаки восстановления закрытого ключа при повторном использовании nonce в ECDSA и DSA для анализа уязвимостей подписей и восстановления…
 samy4samy/cve-2025-59287-wsus-2
Доказательство концепции эксплуатации для CVE-2025-59287 — уязвимости удалённого выполнения кода в Microsoft WSUS через небезопасную десериализацию.…
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 неаутентифицированная произвольная запись файлов через outputFileName (POST /crawl). PoC + автономная…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce-плагин: безопасное ценообразование товаров на основе формул, закрывающее RCE на основе eval() из CVE-2026-4001
 morzelowski/cve-2026-12243-nltk-poc
Docker-лаборатория, демонстрирующая обход пути CVE-2026-12243 в NLTK до версии 3.10.0, сравнивающая уязвимое и исправленное поведение с синтетическим…
 dinosn/cve-2026-23989-opencloud-lab
Лаборатория воспроизведения (A/B Docker) для CVE-2026-23989 — обход проверки области действия публичной ссылки в OpenCloud / ownCloud Infinite Scale…
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Набор инструментов для защиты 2 3 Защитный набор инструментов для проверки и оценки подверженности связанным
 buraksevben/cves
Курируемая коллекция proof-of-concept эксплойтов для веб-уязвимостей, включая межсайтовый скриптинг и SQL-инъекции, с подробными техническими…
 pelock/crackmez3s-ctf-crackme-tutorial
Как написать CrackMe для CTF-соревнования. Исходный код, техническое объяснение, приёмы анти-отладки и анти-реверс-инжиниринга.








