#2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit
 sahalll/cve-2024-54916
Frida-основанная proof-of-concept, демонстрирующая обход аутентификации в Telegram Android путем перехвата SharedConfig.checkPasscode для постоянного…
 trinadh465/platform_external_libvpx_v1.8.0_cve-2023-5217
已修补的 libvpx 代码库,解决 CVE-2023-5217,支持消毒器并具有跨平台构建配置,用于安全的 VP8/VP9 编码。
 andrii-kovalenko-celonis/log4j-vulnerability-demo
Эндпоинт для проверки CVE-2021-44228 – Log4j 2
 maoabc/nmmp
dex-vm используется для защиты файла classes.dex в Android
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Обратная разработка Amadey Loader с помощью x64dbg: динамическое разрешение API, повышение привилегий токена, перехват клавиатуры, захват буфера…
 jaime64net/debuggerj-
Отладчик приложений x86 и x64 с интеграцией ИИ
 openbba0/bba
Песочница для клонирования Android-приложений с CLI в стиле Frida, которая запускает или подключается к клонированным приложениям и внедряет скрипты…
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти
 gmh5225/mapped-dumper
Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.
 snyk/leaky-vessels-dynamic-detector
Детектор на основе eBPF для обнаружения уязвимостей выхода из контейнера в runc и Docker в реальном времени, отслеживающий системные вызовы и…
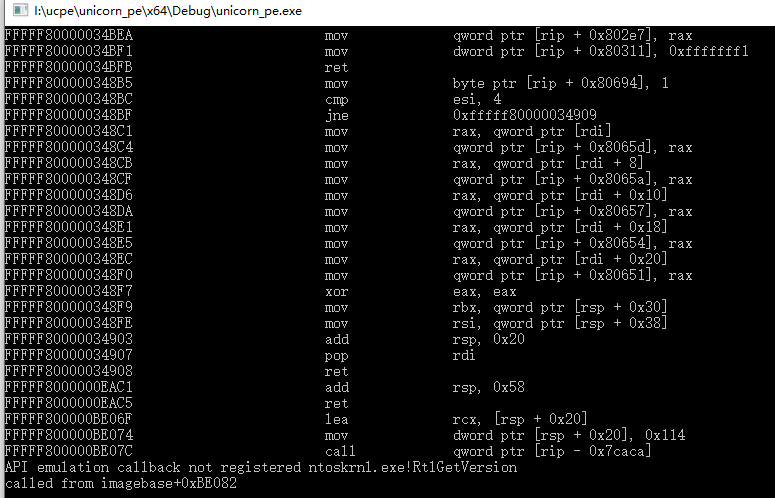 hzqst/unicorn_pe
Эмулирует выполнение Windows PE с помощью движка Unicorn для анализа вредоносного ПО, распаковки упакованных бинарных файлов и дешифрования строк и…
 dnspy/dnspy
.NET-отладчик и редактор сборок
 cuckoosandbox/cuckoo
Cuckoo Sandbox — автоматизированная система динамического анализа вредоносных программ
 hluwa/frida-dexdump
Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.
 arachni/arachni
Фреймворк для сканирования безопасности веб-приложений
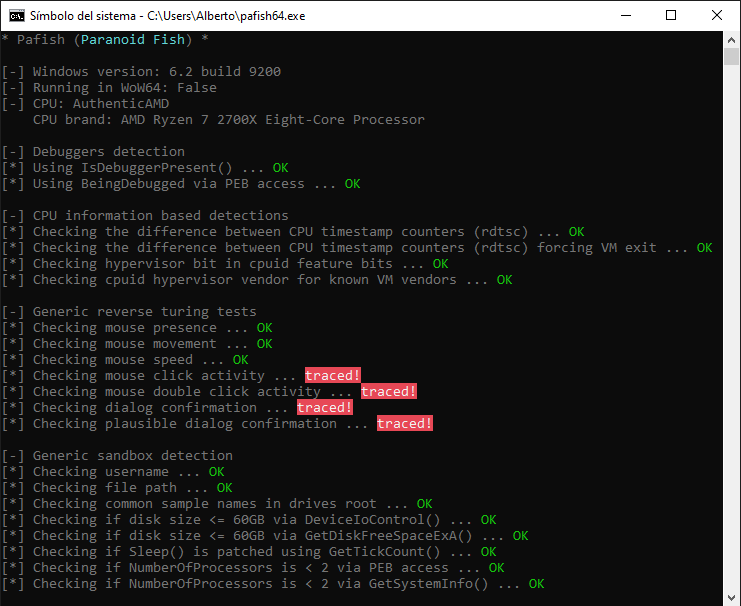 a0rtega/pafish
Pafish — это тестовый инструмент, использующий различные методы обнаружения виртуальных машин и сред анализа вредоносных программ, подобно тому, как…