
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 неаутентифицированное RCE (побег из песочницы AST через gi_frame.f_back). Лаборатория + PoC, подтверждено e2e.
 ejfkdev/jd
Go CLI, который деобфусцирует вывод javascript-obfuscator (obfuscator.io) и разминифицирует JavaScript с помощью AST-преобразований, статического…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 abraxas/gatex
FortinetHunter (@YogSoth0) — приложение для взлома бинарников. Часть CTF для FortinetHunter. ELF-дверь: stripped Nuitka onefile, XOR-скремблированный…
 captain4554/cve-2025-55182-scanner
🛡️ Сканируйте и оценивайте уязвимости в Next.js/Waku с помощью CVE-2025-55182-Scanner, сочетающего статический и динамический анализ для надежной…
 gmh5225/driver-pidqserializationwrite-example
Как использовать PiDqSerializationWrite. Описывает, как безопасно читать и записывать данные из mapped driver
 madcdan/jndilookup
Некоторые инструменты, помогающие смягчить уязвимость Apache Log4j 2 CVE-2021-44228
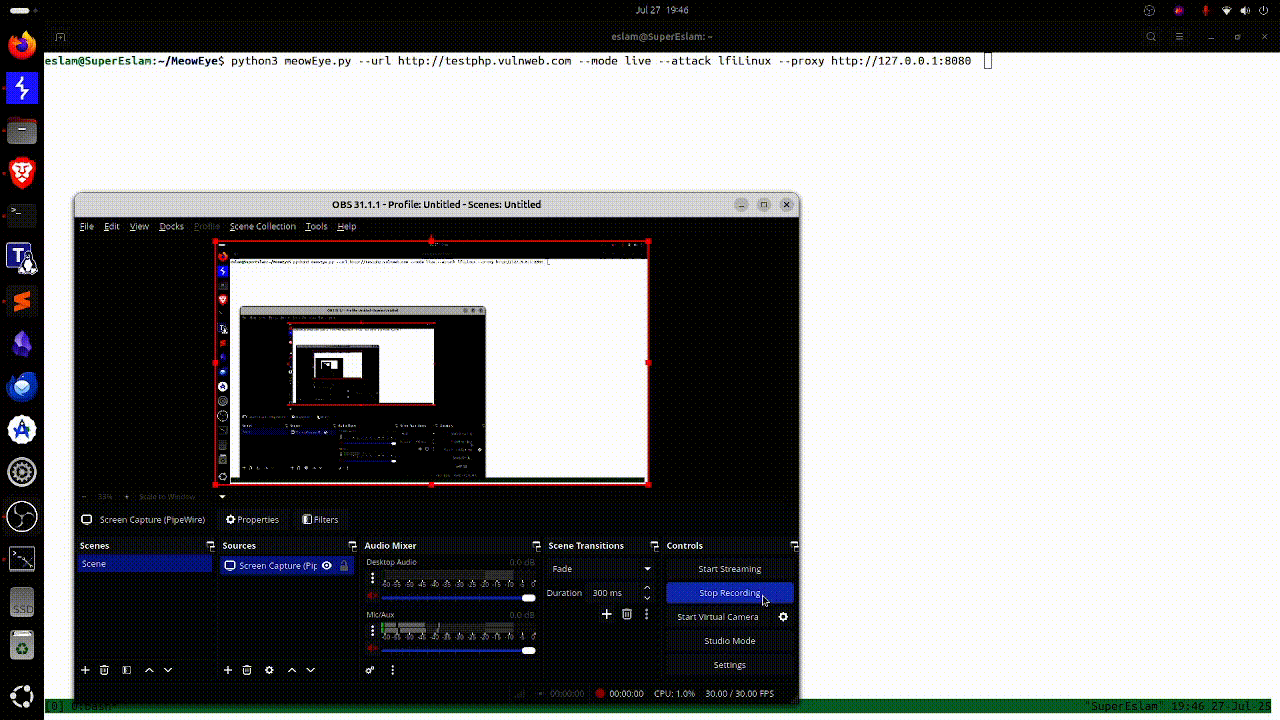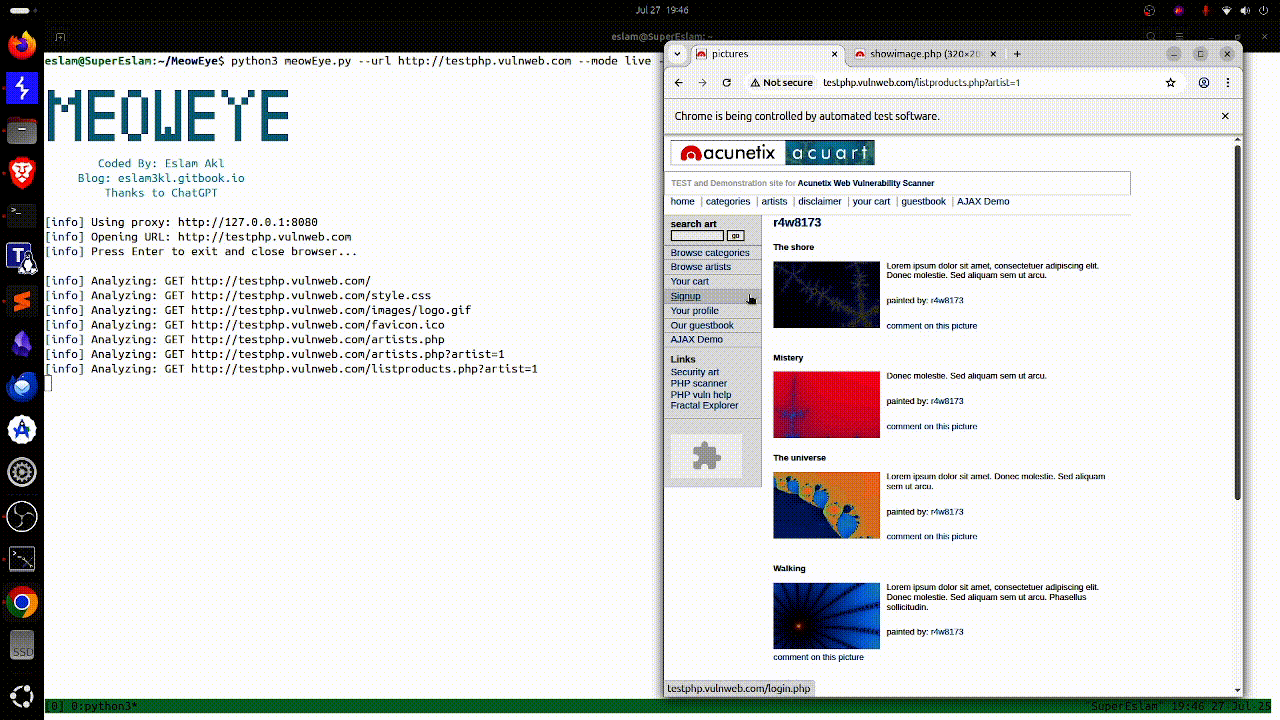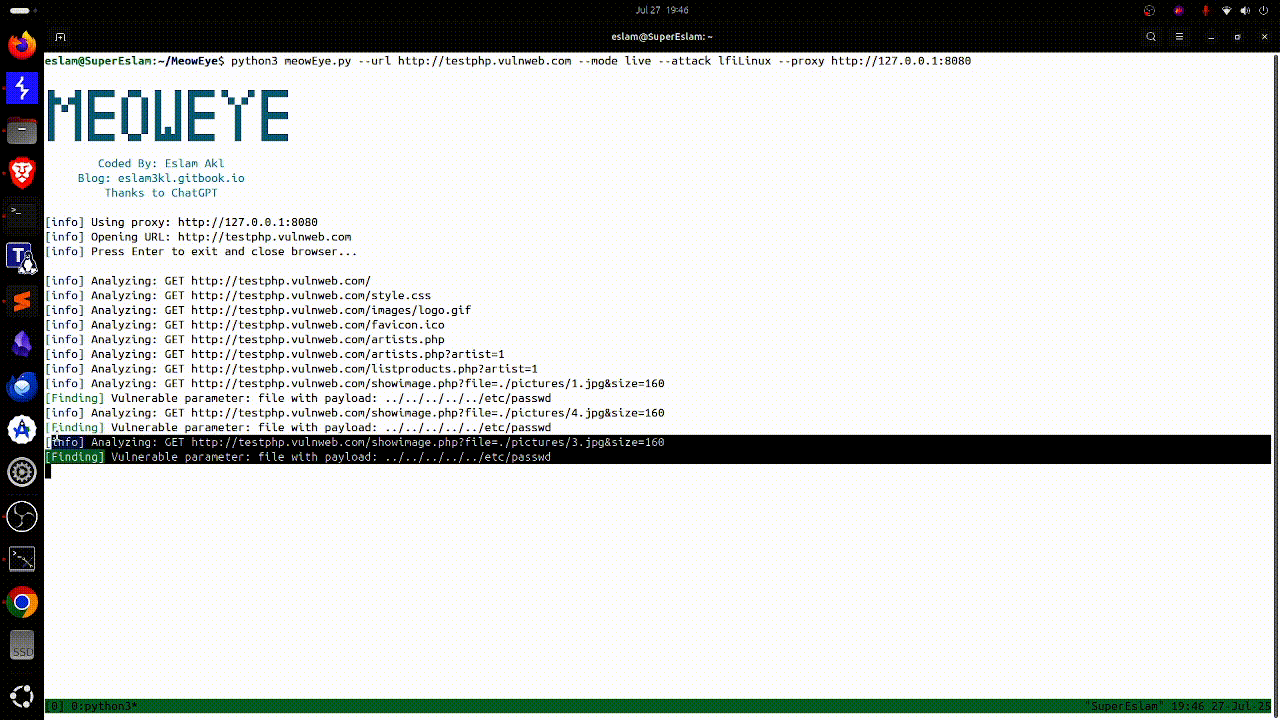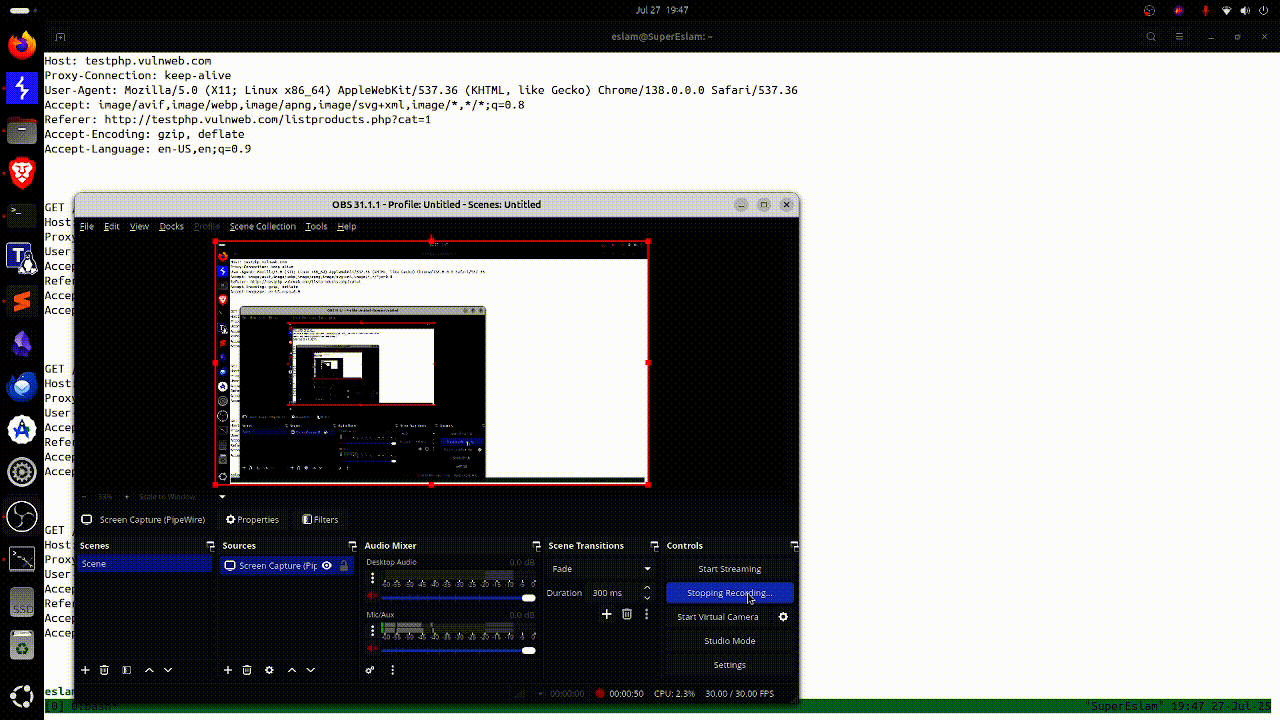 eslam3kl/meoweye
MeowEye — это сканер в реальном времени для выявления множества веб-уязвимостей в живых приложениях.
 0x0allenace/windows-malware-behavioral-analysis
Поведенческий анализ вредоносного ПО: исследование имитированного многоступенчатого вредоносного образца для Windows с использованием FLARE-VM и…
 hasan-khalil/cve-2020-6514
Эксплойт для CVE-2020-6514, нацеленный на повреждение памяти WebRTC SCTP в приложениях Android. Использует Frida для перехвата нативных функций и…
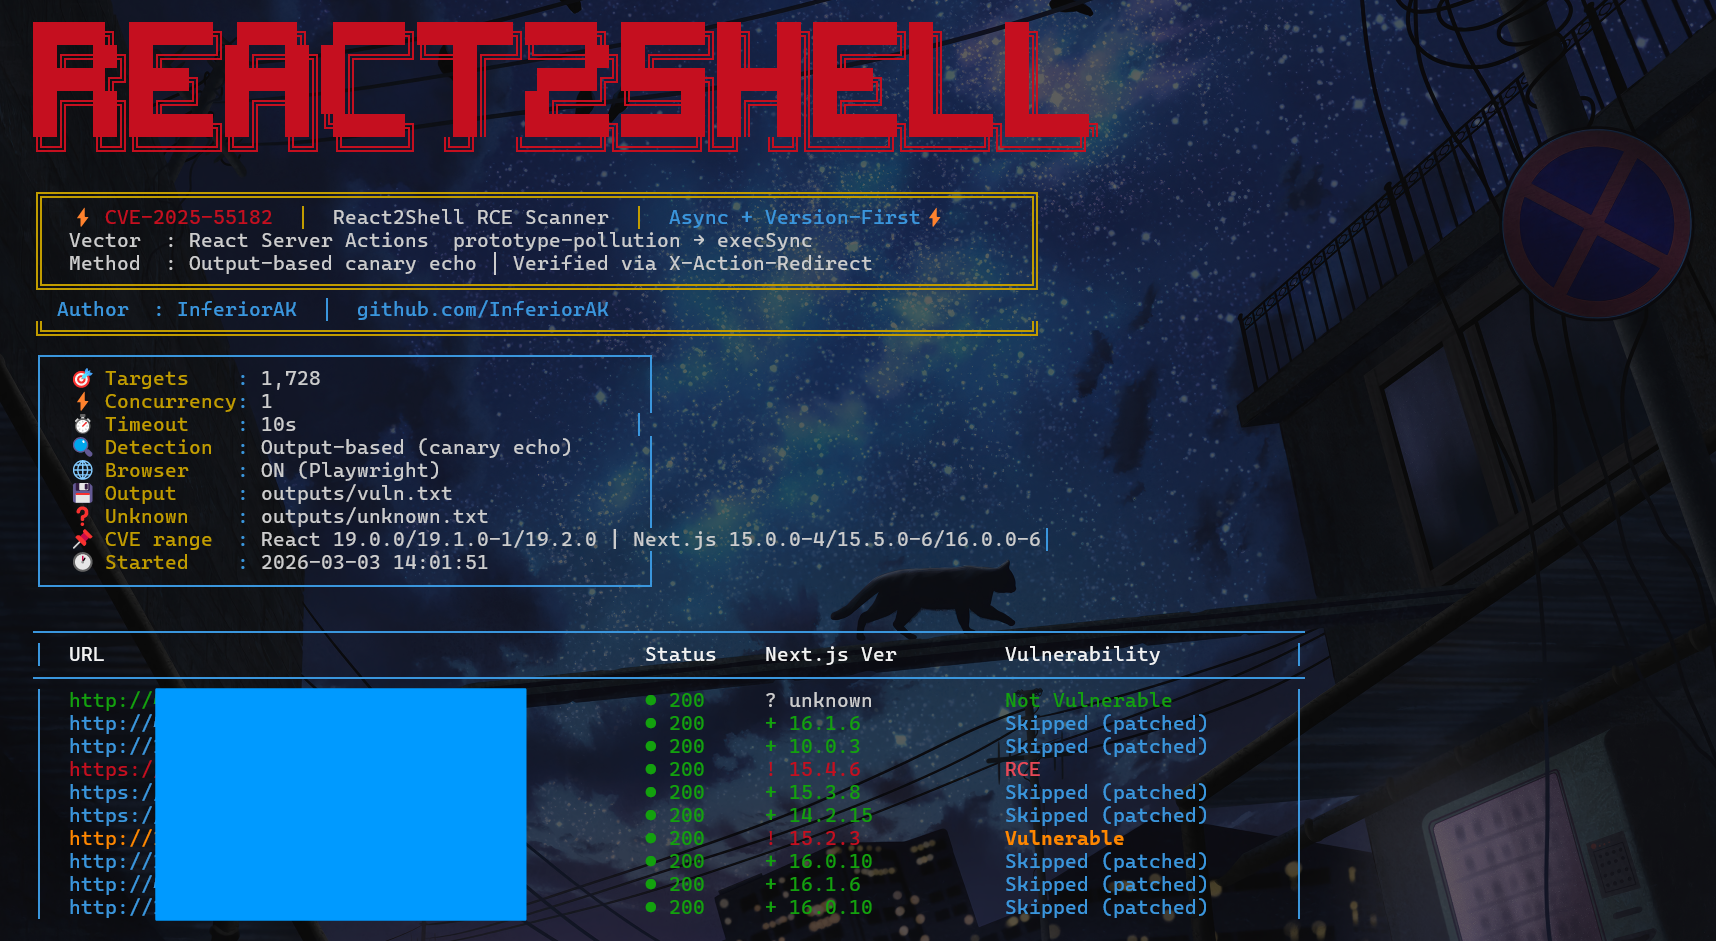 inferiorak/cve-2025-55182-react2shell-async-scanner
Асинхронный RCE-сканер для CVE-2025-55182 / CVE-2025-66478 — prototype pollution → выполнение кода через React Server Actions.
 hunt-benito/the-callback-that-outlived-the-page-cve-2026-78997-uc-browser-android-universal-xss
PoC для CVE-2026-78997 — универсальный XSS в UC Browser для Android. Включает конструктор специально сформированных URL, оракул диспетчеризации…
 hunt-benito/go-without-bounds-cve-2026-67822-stack-overflow-in-tenda-w6-s-wifissidset
PoC для CVE-2026-67822 — переполнение стека в Tenda W6-S /goform/wifiSSIDset: репродуктор DoS, QEMU MIPS-шим и концептуальный скелет RCE-пейлоада.
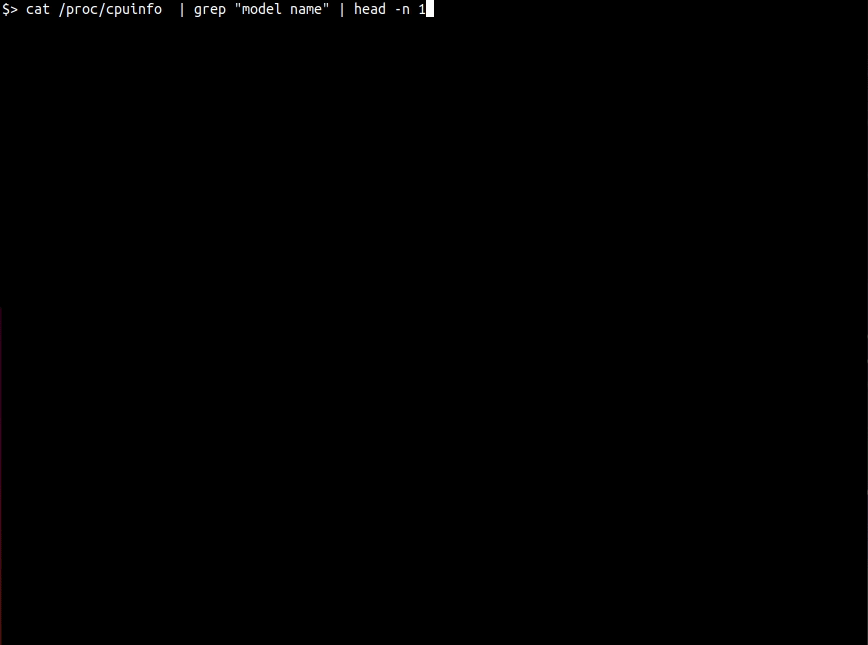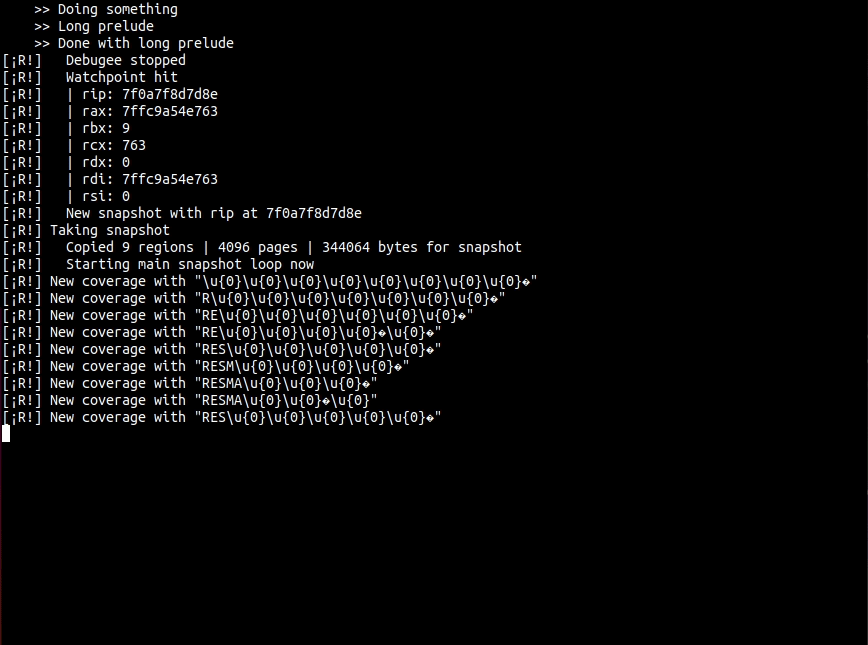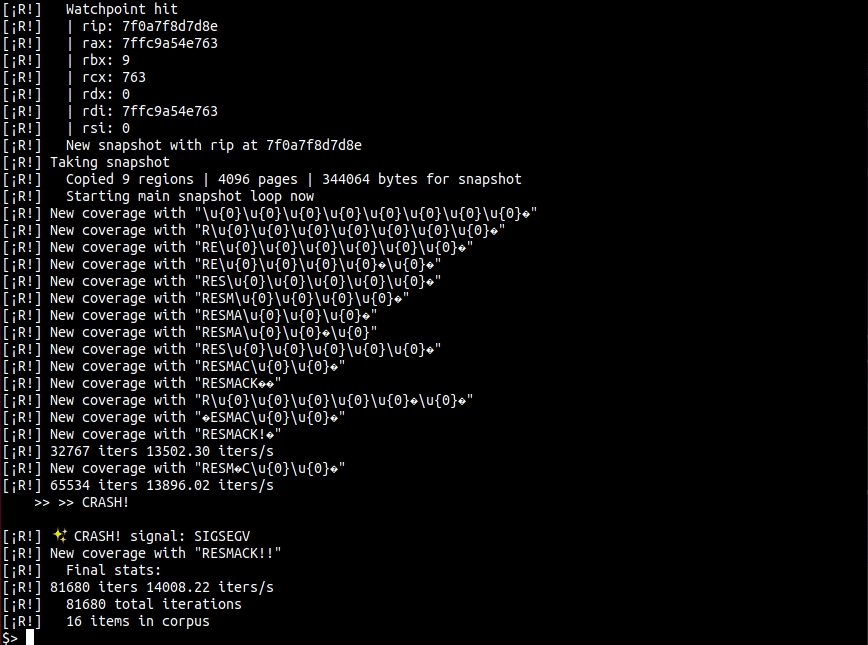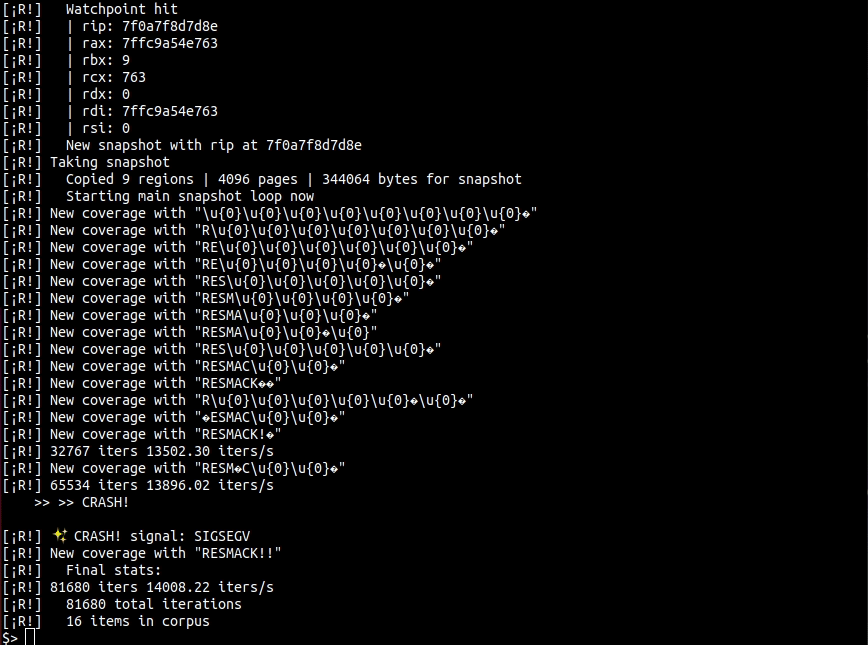
 d0c-s4vage/resmack-fuzz-test
Это экспериментальный проект для [resmack](https://gitlab.com/d0c-s4vage/resmack), чтобы выяснить наилучшие методы для инструментирования целевых…
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 abhinavagarwal07/gdcm-security-poc
Приватный пакет для воспроизведения сквозной санитизации по шести находкам GDCM
 phanhoangkhang/react2shell
Изолированная Docker-лаборатория и статический сканер для CVE-2025-55182, с уязвимыми/исправленными сборками Next.js и проверкой PoC десериализации…
 roxanne_ardary/emailxpose
EmailXpose — это система безопасности электронной почты с открытым исходным кодом на базе искусственного интеллекта, которая обнаруживает фишинг,…








