
 #2
Инструменты для наблюдения за поведением вредоносного ПО в изолированных средах для понимания его действий и воздействия.
Рекомендация Kitploit
 nccgroup/triforceopenbsdfuzzer
Фаззинг системных вызовов OpenBSD amd64 с использованием TriforceAFL (т.е. AFL и QEMU)
 0xsp-srd/aether
Инструмент для криминалистического анализа памяти Windows и поиска угроз, который сканирует память активных процессов на предмет вредоносных…
 zypherion-technologies/unconfuserex
Деобфускатор ConfuserEx2 с поддержкой анти-тампера, компрессора, констант, потока управления и восстановления ресурсов.
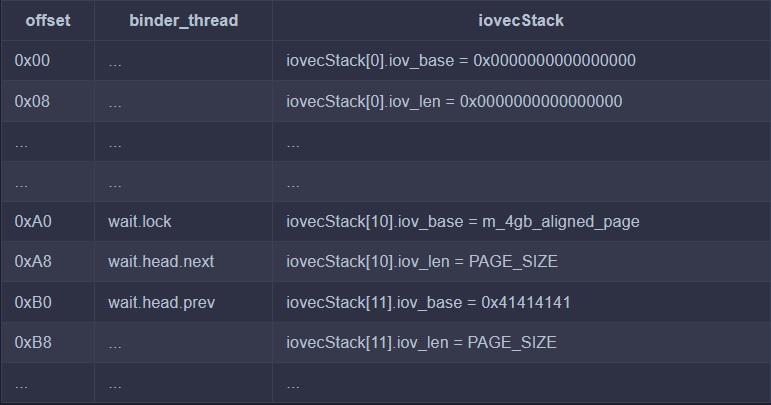 sharif-dev/androidkernelvulnerability
Запуск и анализ уязвимости ядра Android CVE-2019-2215
 spoofzu/jvmxray
Вынести доступ Java-приложения к защищённым ресурсам в виде сообщений журнала.
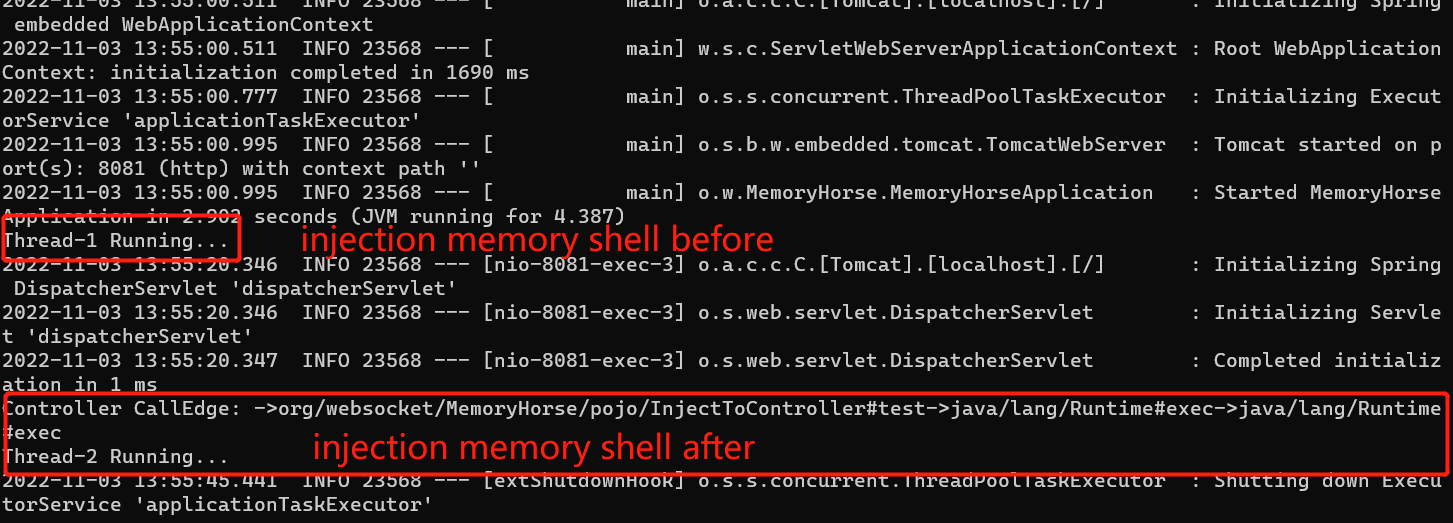 sf197/memoryshellhunter
Java Agent memory horse сканер в сочетании с режимом Call Graph
 capesandbox/cape-parsers
Парсеры ядра и сообщества CAPE
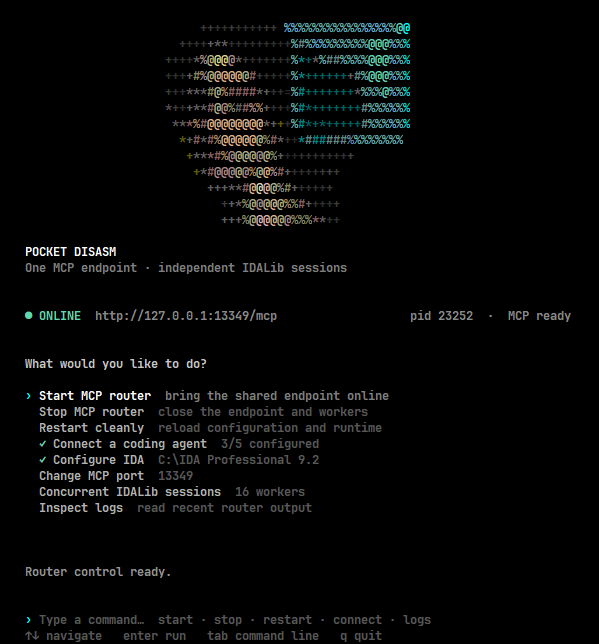 whoisqwerz/pocket_disasm
Многосессионный маршрутизатор IDALib MCP для агентов кодирования. Анализируйте несколько бинарных файлов параллельно с помощью инструментов обратной…
 githubsecuritylab/seclab-taskflows-fuzzing
Управляемый LLM конвейер фаззинга на базе GitHub Security Lab Taskflow Agent
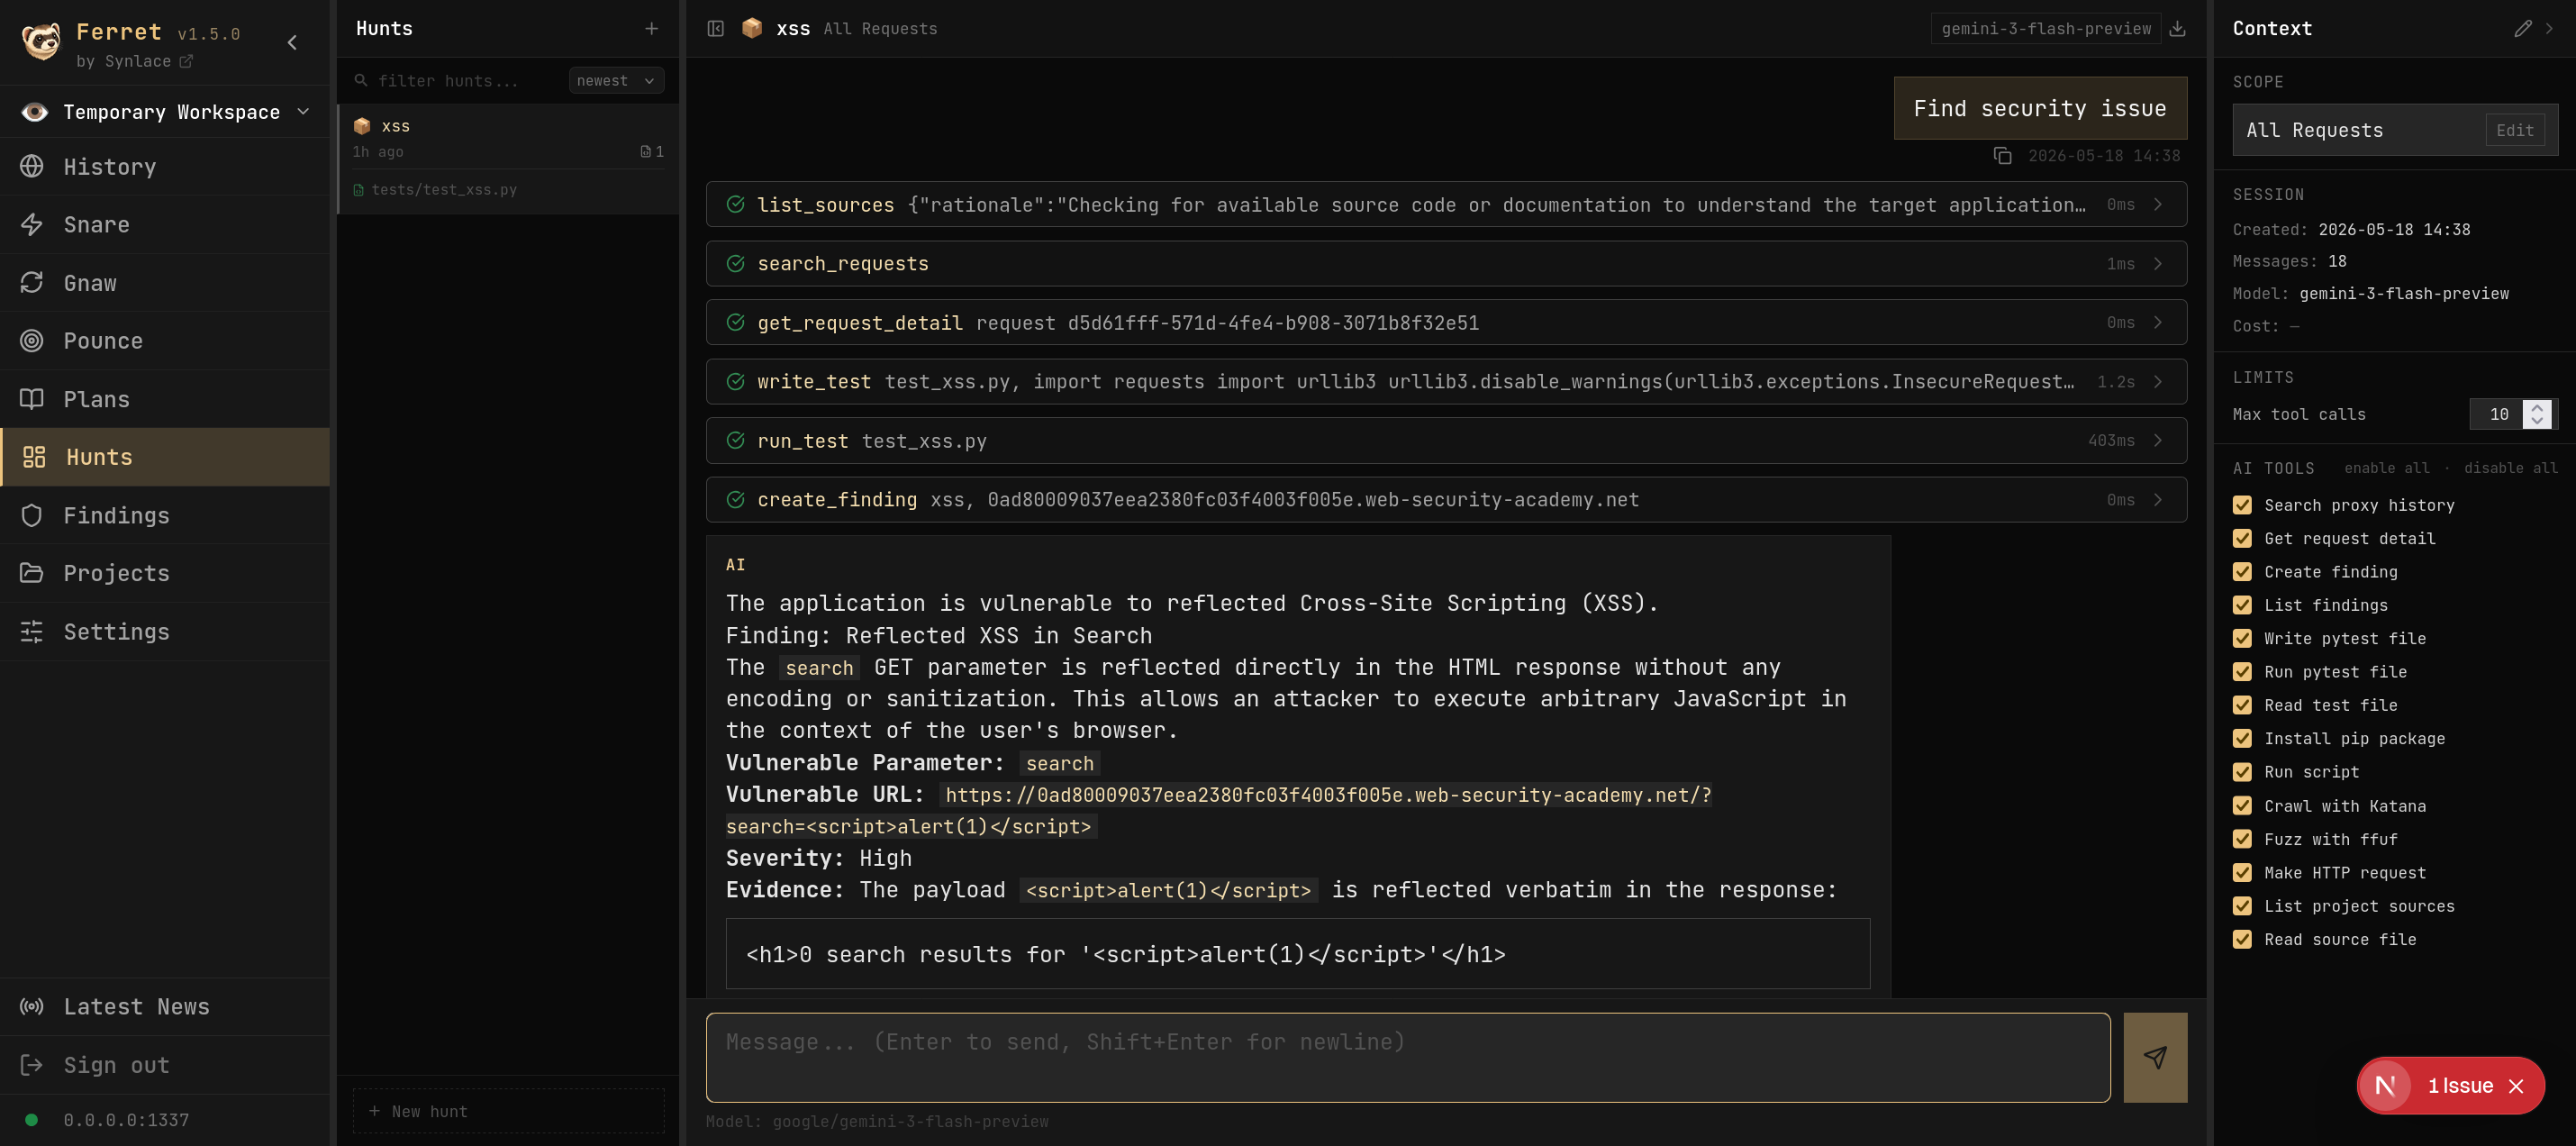 synlace/ferret
Совместный набор для пентеста веб-приложений
 nccgroup/icpin
Pintool для мониторинга проверки целостности
 tejasprasad2008-afk/tracetree
Инструмент анализа поведения в реальном времени, который изолирует подозрительные пакеты в Docker, отслеживает системные вызовы с помощью strace,…
 vrn21-arcanist/bouvet
Песочница для агентов
 pdb333/cortex
Набор инструментов для анализа среды выполнения Windows, объединяющий сканирование памяти, отладку, автоматизацию и API, удобные для ИИ.
 frida/aurora
Веб-приложение-доказательство концепции, построенное на основе Frida
 tangxiaofeng7/cve-2022-22965-spring-core-rce
批量无损检测CVE-2022-22965
 hackinglz/svg_phishing_tools
Инструменты анализа и генерации SVG для часто встречающегося фишинга с SVG-вложениями
 off-by-1-labs/flawed
Артефакты, похожие на исправления, со встроенными дефектами








