
 #1
Инструменты интеграции безопасности в CI/CD пайплайны, shift-left и автоматизации безопасности DevOps.
Рекомендация Kitploit

 plutosecurity/mcpwnfluence
Информация о CVE-2026-27825 и CVE-2026-27826, обнаруженных Pluto Security, а также bash-скрипт для выявления уязвимых экземпляров mcp-atlassian,…
 adimahluf/rapidwebrecon
Высокопроизводительный инструмент автоматизации, предназначенный для устранения разрыва между технической веб-разведкой и отчётами для руководства.…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Практический пример защиты от zero-day уязвимостей ядра Linux без простоя. Об автоматизированном CLI и фреймворке нотаризации с двойным…
 the-infra-company/kcatcher
Ловите то, что скрывается в ваших кластерах Kafka.

 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Сканирует выбранные файлы на предмет шаблонов, указанных в правилах. Используется для поиска секретов, которые вы могли случайно записать в файл.…
 swiftdevcollective/xcodeprojectsecurity
Приложение для macOS для сканирования файлов проекта Xcode на предмет возможных проблем безопасности.
 ght657/work1-secure-api
HDU IS Work 1 — защищённый REST API (Flask) с CI/CD (pytest + bandit + pip-audit) и анализом CVE-2018-17246
 disrex-group/stylesmuggler-adobe-patches
composer require доставка официального исправления APSB26-146 (CVE-2026-75650) от Adobe для Magento через cweagans/composer-patches. Автоматически…
 chef-cft/salt-vulnerabilities
Проверяет на CVE-2020-11651 и CVE-2020-11652
 matthew-hollick/mitigate-cve-2026-98432
Модуль Puppet, который развёртывает временное правило UFW/iptables, отбрасывающее IPv4 TCP-пакеты с опциями IPv4, чтобы смягчить CVE-2026-98432 до…
 thalesgroup/oss-analyzer
Открытый шлюз безопасности и соответствия требованиям для GitLab CI и GitHub Actions: SBOM, уязвимости зависимостей, SAST, секреты, IaC и лицензии —…
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
Офлайн-образовательная модель CVE-2026-26189 (инъекция источника envfile в trivy-action)
 aquasecurity/vex-repo-spec
Спецификация репозитория VEX
 polikhronidi/cve-2026-98432-ubuntu-backport
Кандидат на бэкпорт для Ubuntu 6.8, прошедший проверку исходников, для исправления CVE-2026-98432 от Eric Dumazet в upstream, с подтверждением…
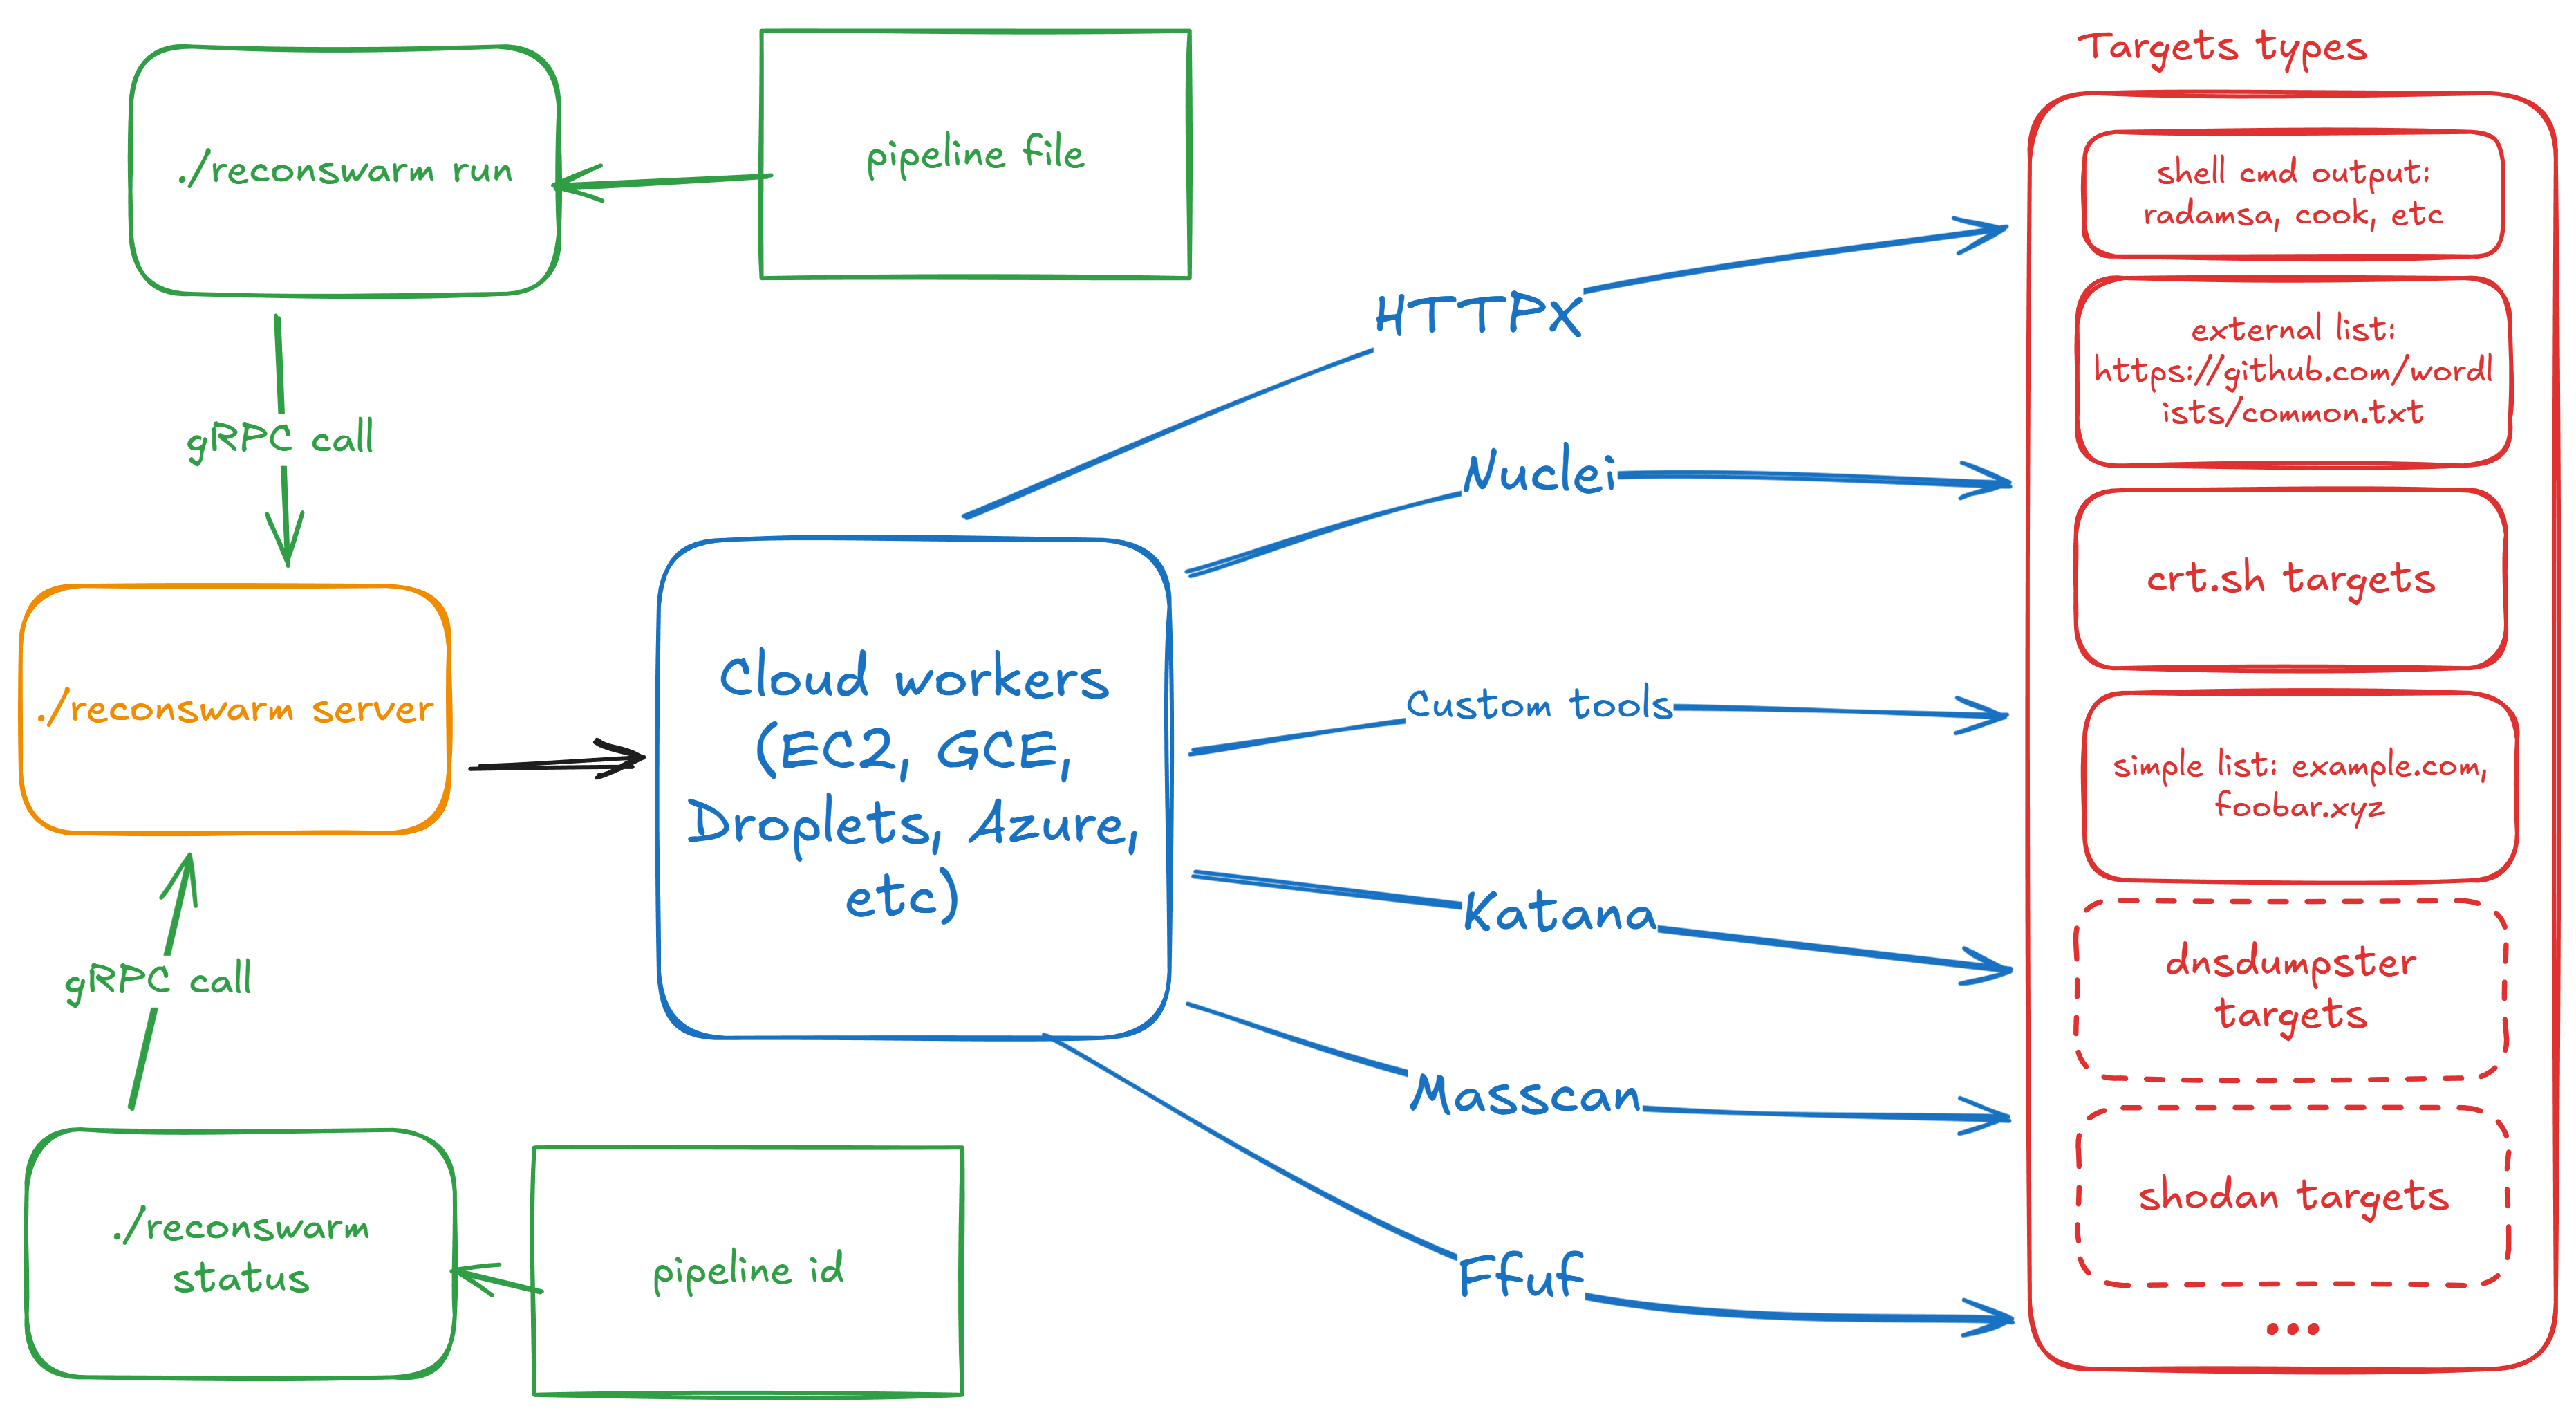 renatus-cartesius/reconswarm
Расширьте свою разведку с помощью облачных мощностей
 aquasecurity/trivy-plugin-attest
Опубликовать аттестацию SBOM
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 iulianvostrut/contexthound
CLI статического анализа, который сканирует кодовые базы на наличие LLM prompt-injection, data-exfiltration, jailbreak и unsafe agent/tool…








