#1

 mozilla/bleach
Bleach — это библиотека санитизации HTML на основе списка разрешённых элементов, которая экранирует или удаляет разметку и атрибуты.
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) Проект (Официальный репозиторий)
 mozilla/mozdef
УСТАРЕЛО - MozDef: корпоративная платформа защиты Mozilla
 optiv/mangle
Mangle — это инструмент, который манипулирует аспектами скомпилированных исполняемых файлов (.exe или DLL) для обхода обнаружения со стороны EDR.
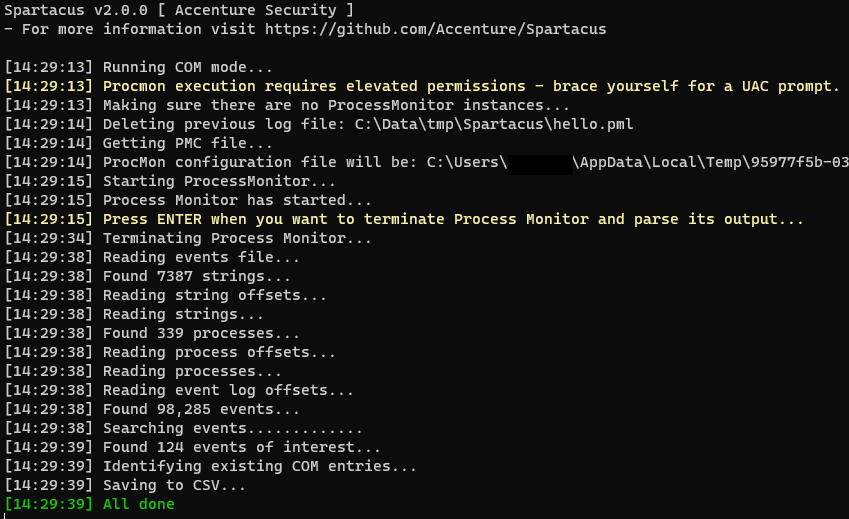 accenture/spartacus
Spartacus — инструментарий для перехвата DLL/COM
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM Detect package. Только Windows.
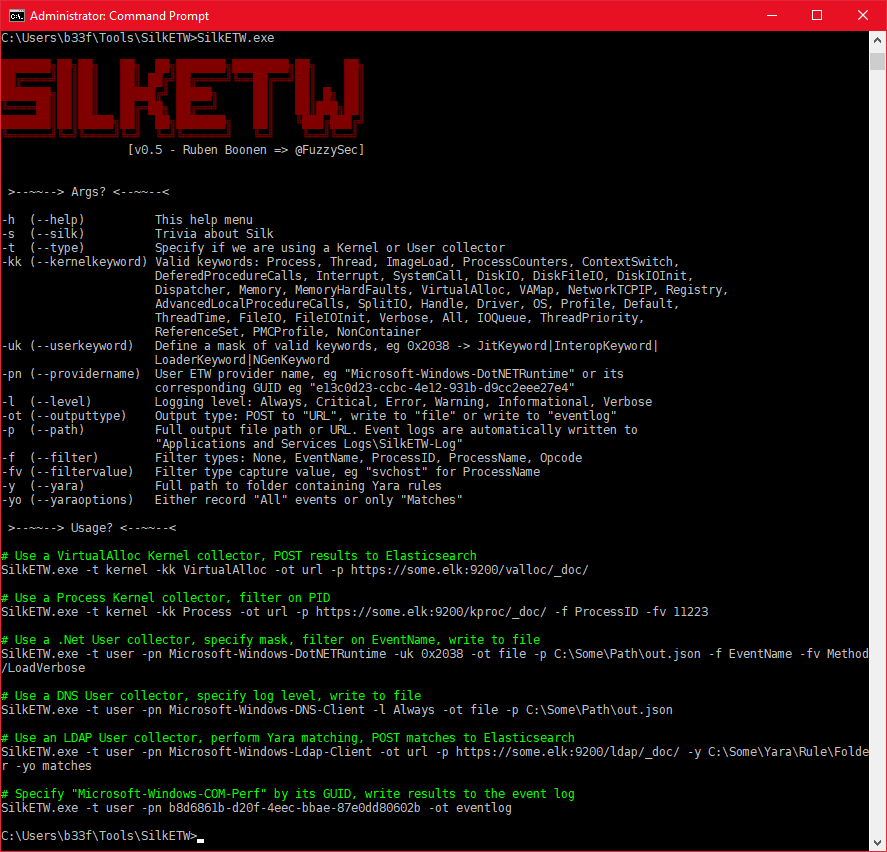 mandiant/silketw
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…
 etsy/midas
Система анализа обнаружения вторжений для Mac
 cloudflare/mitmengine
Инструмент обнаружения MITM (чудовище-посредник). Используется для создания MALCOLM:
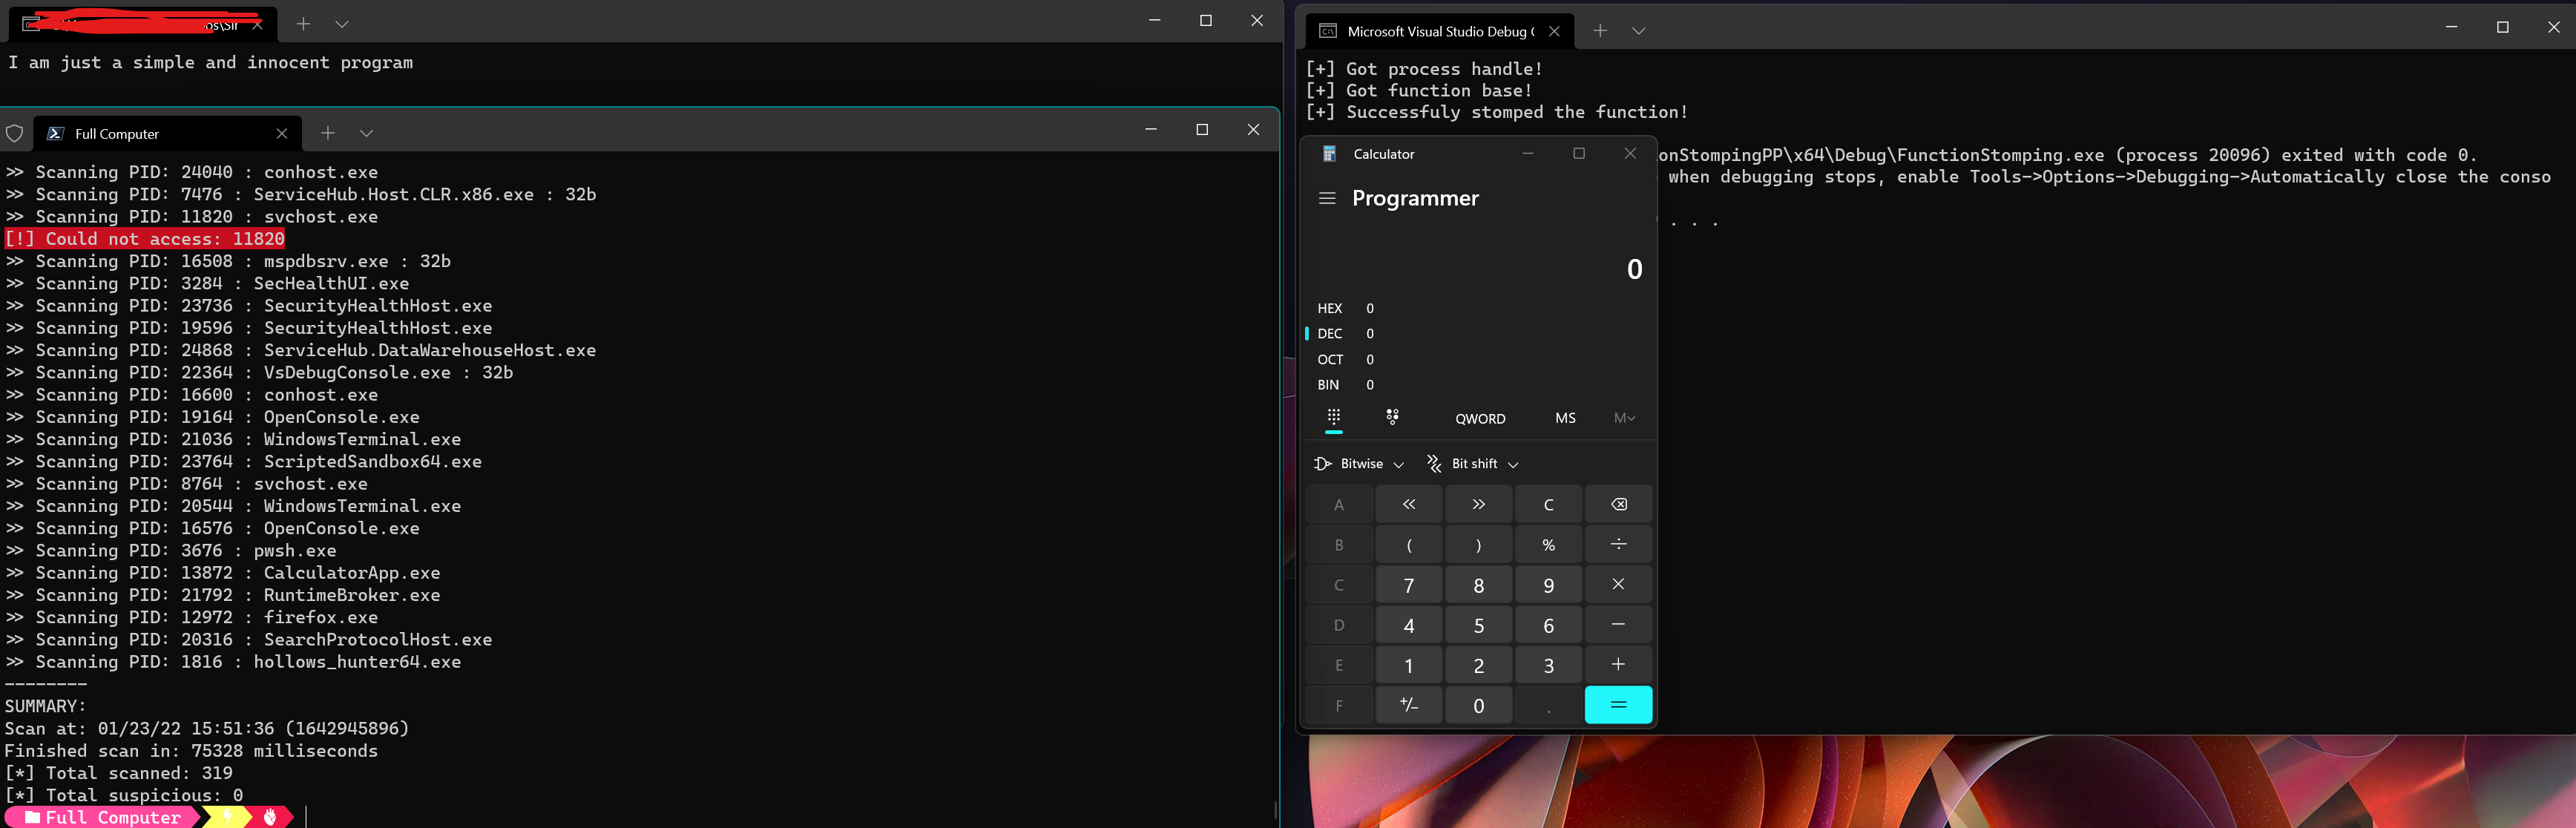 idov31/functionstomping
Техника внедрения шелл-кода. Предоставляется в виде заголовочного файла C++, отдельной программы на Rust или библиотеки.
 chryzsh/darthsidious
Построение домена Active Directory и его взлом
 chronicle/gcti
Репозиторий сигнатур обнаружения, предоставляющий YARA-правила и контент для охоты за угрозами с целью выявления вредоносного ПО и вредоносной…
 hlldz/reflexxion
RefleXXion — это утилита, предназначенная для обхода user-mode хуков, используемых AV/EPP/EDR и т. п. Чтобы обойти user-mode хуки, она сначала…
 blackhillsinfosec/eventlogging
Скрипты автоматизации для развертывания Windows Event Forwarding, Sysmon и настраиваемых политик аудита в среде Active Directory.
 foospidy/honeypy
Низко- и среднеинтерактивный honeypot.
 azuread/azure-ad-incident-response-powershell-module
Модуль PowerShell для реагирования на инциденты Azure Active Directory предоставляет ряд инструментов, разработанных группой продукта Azure Active…
 didi/kemon
Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.