#1
Инструменты для синей команды, оборонительной безопасности и защиты от угроз.
Рекомендация Kitploit
 gamingwithevets/msdt-disable
Отключатель протокола MSDT (инструмент исправления для CVE-2022-30190)
 fusion1110/ebpf-hid_guard
Детектор атак внедрения HID в пространстве ядра Linux с использованием eBPF. Отслеживает USB- и Bluetooth-устройства HID на предмет аномальной…
 mozilla/bleach
Bleach — это библиотека санитизации HTML на основе списка разрешённых элементов, которая экранирует или удаляет разметку и атрибуты.
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM Detect package. Только Windows.
 0x0v1/audix
Audix — это инструмент PowerShell для быстрой настройки политик аудита событий Windows для мониторинга безопасности.
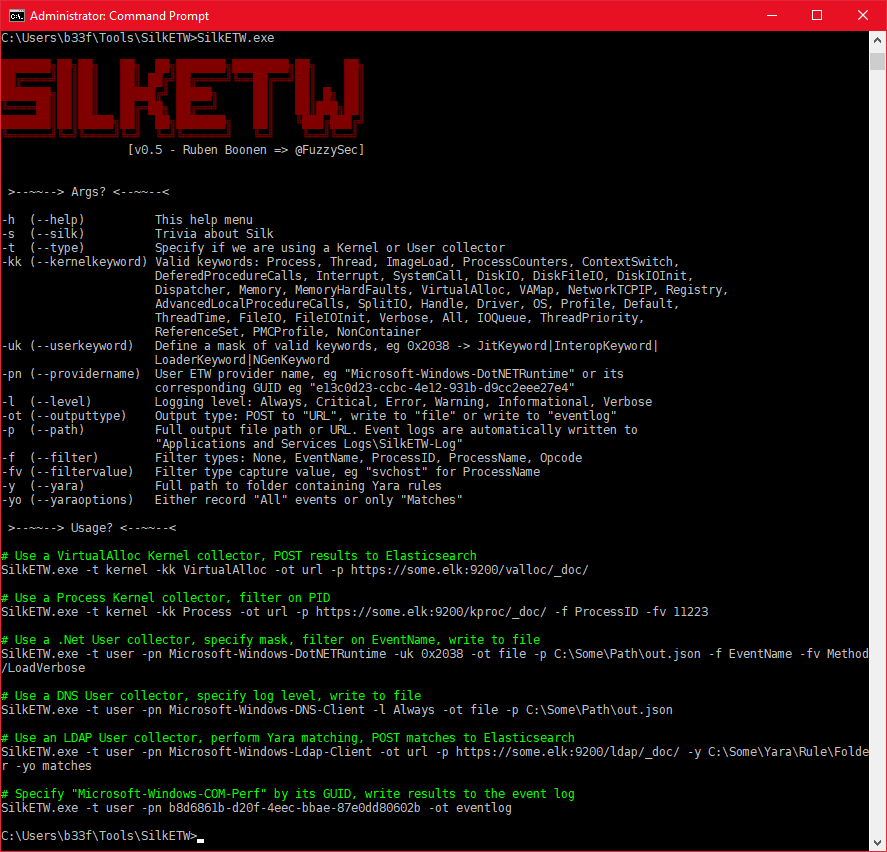 mandiant/silketw
Обёртка на C# для ETW, которая сериализует данные событий режима ядра и пользовательского режима в JSON для охоты за угрозами, анализа вредоносных…
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
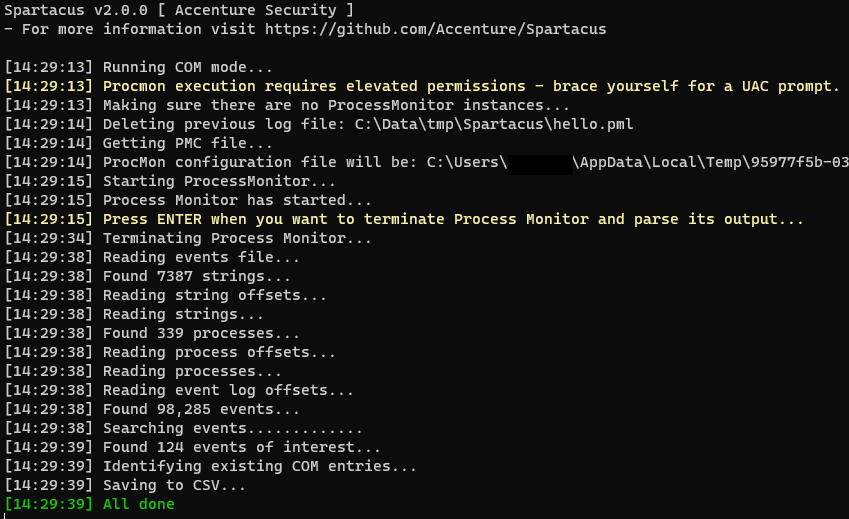 accenture/spartacus
Spartacus — инструментарий для перехвата DLL/COM
 optiv/mangle
Mangle — это инструмент, который манипулирует аспектами скомпилированных исполняемых файлов (.exe или DLL) для обхода обнаружения со стороны EDR.
 swimlane/atomic-operator
Пакет Python используется для выполнения тестов Atomic Red Team (Atomics) в нескольких операционных системах.
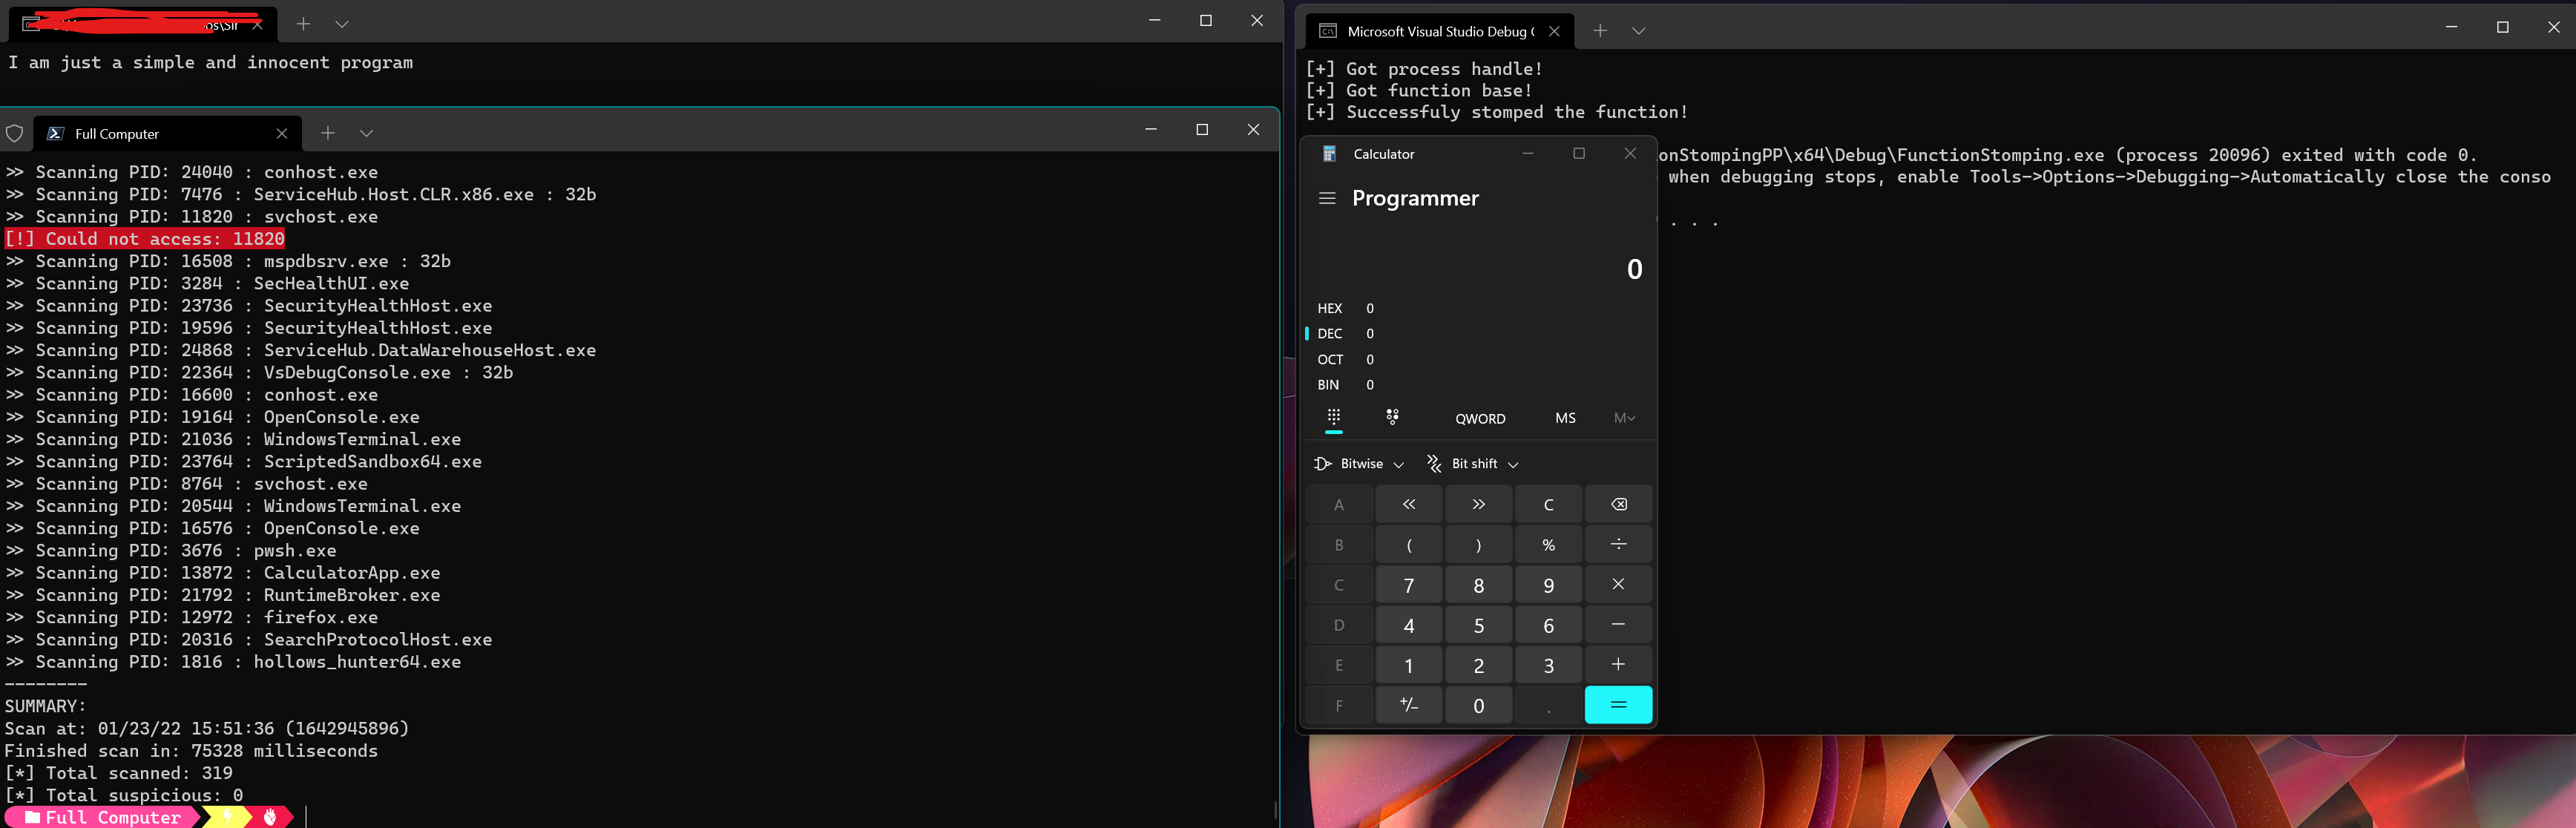 idov31/functionstomping
Техника внедрения шелл-кода. Предоставляется в виде заголовочного файла C++, отдельной программы на Rust или библиотеки.
 chryzsh/darthsidious
Построение домена Active Directory и его взлом
 hlldz/reflexxion
RefleXXion — это утилита, предназначенная для обхода user-mode хуков, используемых AV/EPP/EDR и т. п. Чтобы обойти user-mode хуки, она сначала…
 salesforce/metabadger
Предотвращайте SSRF-атаки на AWS EC2 с помощью автоматических обновлений до более безопасного Instance Metadata Service v2 (IMDSv2).
 ranguli/ioccheck
Инструмент для упрощения процесса исследования IOCs.
 optiv/dent
Фреймворк для создания обходов на основе COM, использующий уязвимости в сенсорах Microsoft WDAPT.