
 #1
Инструменты для синей команды, оборонительной безопасности и защиты от угроз.
Рекомендация Kitploit
 last-byte/persistencesniper
Модуль PowerShell, который может использоваться синими командами, специалистами по реагированию на инциденты и системными администраторами для поиска…
 gilnett/wstrace
Автономный системный и API-монитор для Windows без драйверов на Rust
 gopasteverything/gpewebdefender
Легковесный монитор веб-атак. Один бинарник на Go + SQLite. Не OSSEC, не WAF.
 dovughs/mora-hwbp
Движок перехвата в пользовательском режиме и инструментирования телеметрии на основе аппаратных точек останова (DR0-DR7) без модификации кода (AMSI,…
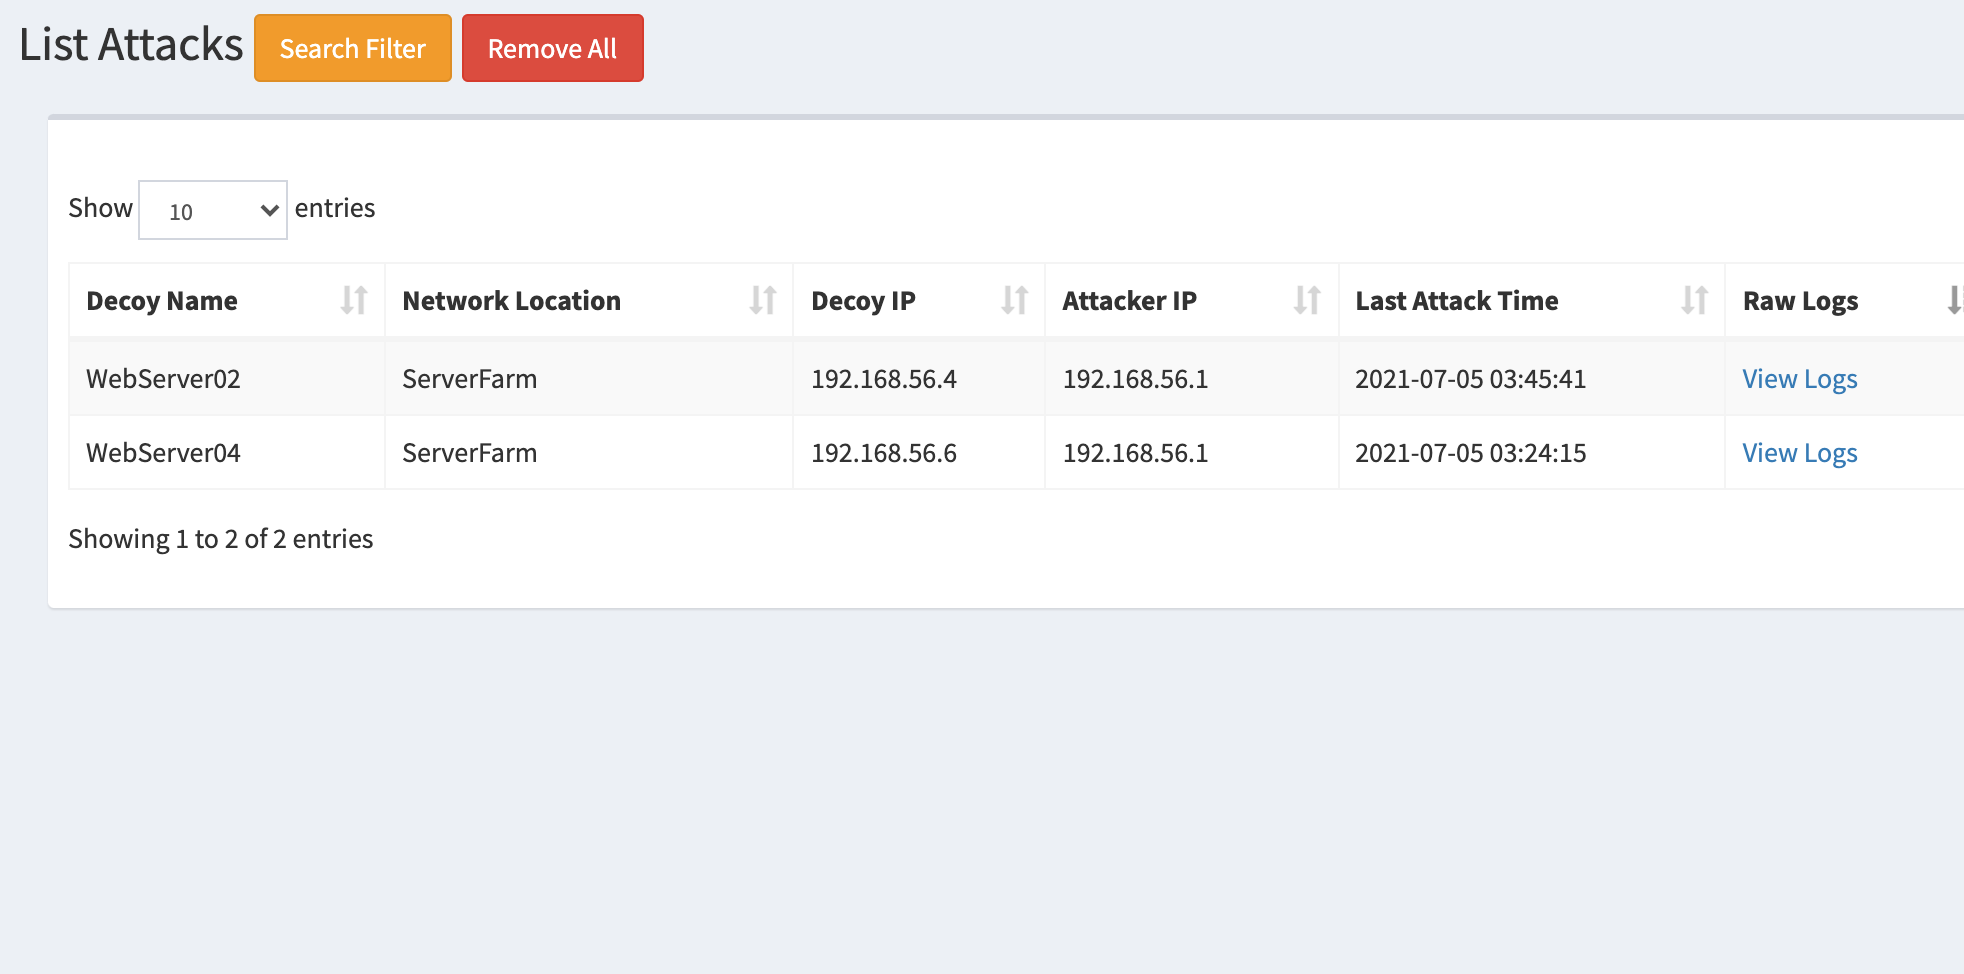 bhdresh/dejavu
DejaVU - Фреймворк обмана с открытым исходным кодом
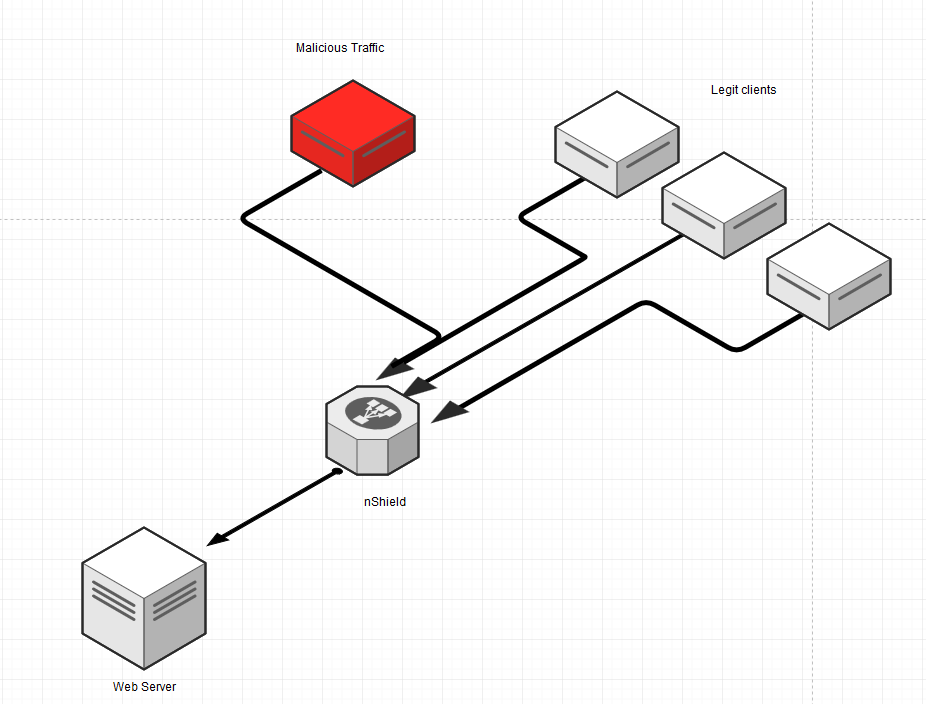 fnzv/net-shield
Простое и легкое решение для защиты от DDoS для VPS, выделенных серверов и IoT-устройств - Бета
 neo23x0/process-watcher
Инструмент мониторинга процессов, который пытается обнаруживать эксплуатацию
 darkrx1/rxscan
Rust CLI для ограниченной сетевой разведки: обнаружение TCP/UDP портов, идентификация сервисов, сбор данных DNS/TLS/HTTP и поиск имён пользователей в…
 tyeurada/edrevasionworkshop
Материалы воркшопа «Пошаговая разработка вредоносного ПО: обход EDR от загрузчиков до ядра», представленного на DEF CON 34 и BSidesLV 2026.…
 splinters-io/blinder
Обратный прокси, не учитывающий содержимое, для защищённого от раскрытия сканирования безопасности

 nihal799/zttp
Zero-trust SSH бастион-прокси с управлением ключами на базе Vault, применением политик RBAC, полной записью сессий и административным TUI для…
 falcosecurity/falco
Агент безопасности среды выполнения в реальном времени для Linux с cloud-native архитектурой, который отслеживает системные вызовы и метаданные…
 digitalruby/ipban
Автоматизированная служба бана IP, обнаруживающая неудачные попытки входа из журналов событий и файлов, блокирующая атакующих на Windows и Linux…
 permiso-io-tools/cloudgrappler
Запрашивайте высокоточные облачные обнаружения для известных злоумышленников в AWS, Azure и GCP, используя журналы CloudTrail и пользовательские…
 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
 stillbigjosh/kube-reaper
Сканирует кластеры Kubernetes из-под любой учётной записи, выявляет опасные разрешения и выстраивает их в многошаговые пути эскалации вплоть до…
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…







