
 #1
Инструменты для синей команды, оборонительной безопасности и защиты от угроз.
Рекомендация Kitploit
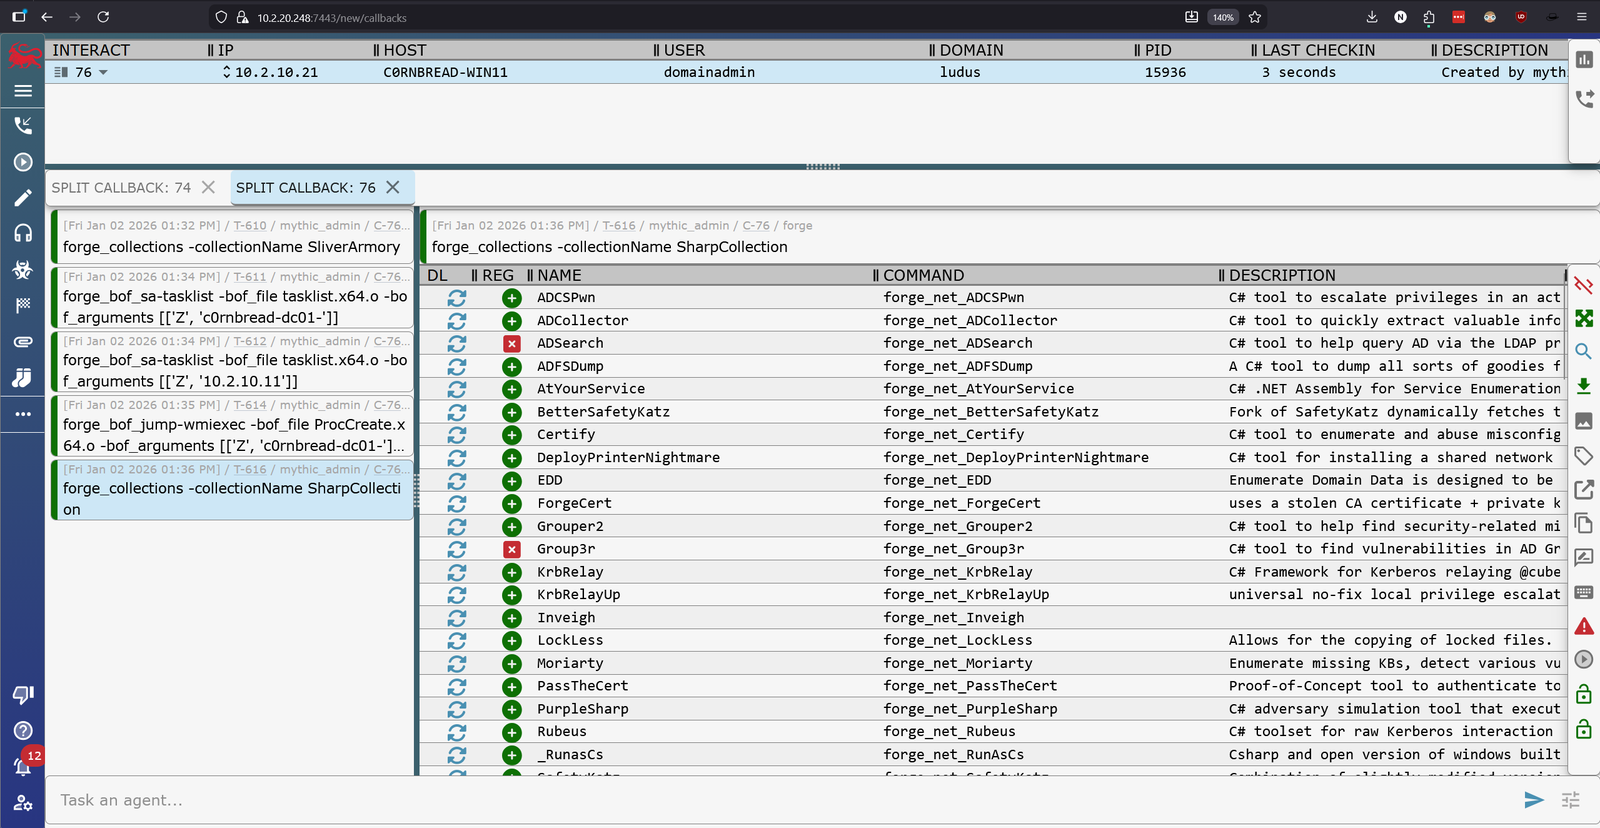
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 cyber-courses/cyber-library
Создаваемая сообществом база знаний в формате Markdown, охватывающая основы кибербезопасности, наступательную и защитную практику, управление, threat…
 mythicc2profiles/httpx
Настраиваемый, управляемый сообществом HTTP C2-профиль
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
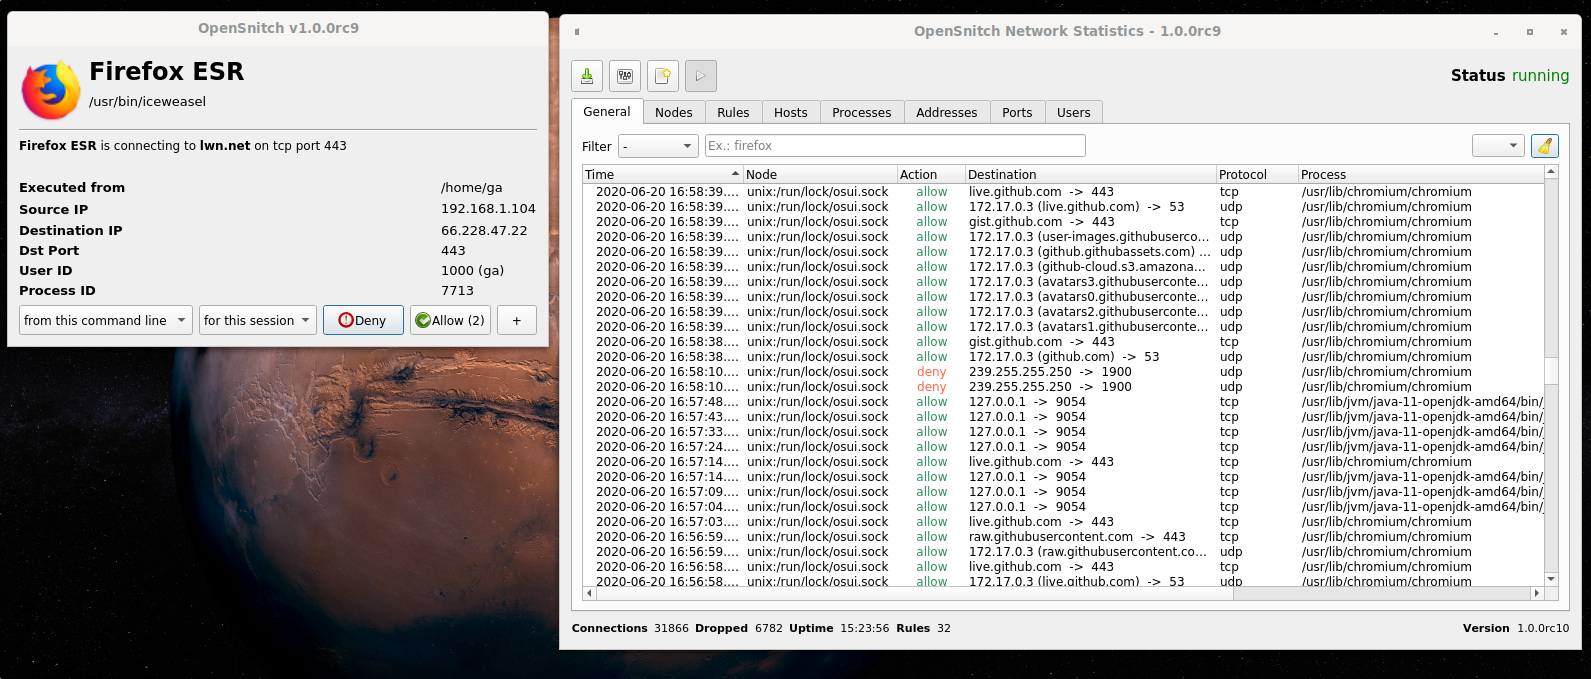 evilsocket/opensnitch
Интерактивный брандмауэр приложений для GNU/Linux, который фильтрует исходящие соединения, блокирует рекламные и вредоносные домены, управляет…
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
Справочные заметки и конфигурации для устранения CVE-2026-87902 — уязвимости обхода пути и LFI без аутентификации в ядре WordPress, объединяемой в…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 magicsword-io/lolrmm
Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
 microsoft/mxc
Политика-ориентированная, многоуровневая изоляция и сдерживание
 softethervpn/softethervpn
Кроссплатформенный многопротокольный VPN-сервер и клиент с поддержкой SSL-VPN, WireGuard, OpenVPN, IPsec, L2TP, MS-SSTP, L2TPv3 и EtherIP с…
 cyb3rmik3/prompt-injection-email-samples
Открытый тестовый набор .eml для оценки того, как средства защиты электронной почты и ИИ-помощники почтовых ящиков обрабатывают косвенную инъекцию…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 cisagov/vulnrichment
Репозиторий для обогащения данных об уязвимостях.
 0xc4rc3l/cve-2026-34990-poc
Python PoC, воспроизводящий локальную уязвимость принтера в CUPS 2.4.16: перехватывает токен локальной аутентификации через поддельную конечную точку…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Каталог фреймворка OWASP, в котором перечислены 10 главных рисков безопасности в инфраструктуре неоклаудов и дата-центров ИИ, охватывающий аппаратное…
 intuitem/ciso-assistant-community
Платформа GRC для управления рисками, соответствия требованиям и аудита с более чем 200 фреймворками, автоматическим сопоставлением контролей,…

 mrexodia/titanhide
Драйвер ядра Windows, который перехватывает функции Nt* SSDT для сокрытия отладчиков и процессов от анти-отладочных проверок, с плагином для x64dbg…







