
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 zeropathai/proftpd-cve-2026-42167-poc
POCs для демонстрации CVE-2026-42167 в ProFTPD
 iriscouch/audit_couchdb
Выявляйте проблемы безопасности любого масштаба на сервере CouchDB.
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Эксплойт для CVE-2023-27524, нацеленный на обход аутентификации и RCE в Apache Superset. Подделывает сессионные cookie, перечисляет базы…
 b4kesn4ke/cve-2019-9193
CVE-2019–9193 - PostgreSQL 9.3-12.3 Аутентифицированное удаленное выполнение кода
 sadshade/cve-2022-24706-couchdb-exploit
Apache CouchDB 3.2.1 - Удаленное выполнение кода (RCE)
 cybertechajju/cve-2025-14847_expolit
критическая уязвимость раскрытия памяти в обработке сжатия zlib MongoDB. Этот инструмент позволяет исследователям безопасности извлекать…
 infobyte/isr-sqlget
ISR-sqlget Это инструмент для слепой SQL-инъекции, разработанный на Perl.
 otterhacker/labs4u2self
Развёртываемая лаборатория для пентеста Active Directory, размещённая в AWS, с контроллером домена и уязвимым MSSQL; практикуйте злоупотребление…
 adityaks/melee
Инструмент на Python для обнаружения инфекций ransomware и вредоносного кода в экземплярах MySQL. Выполняет разведку, перечисление пользователей и…
 jas502n/openfire_decrypt
Расшифровка паролей учётных записей административной панели OpenFire
 pgedge/pgedge-anonymizer
Инструмент для анонимизации, предназначенный для замены PII и аналогичных данных в копиях рабочих баз данных, используемых в средах разработки и…
 probiusofficial/cve-2025-14847
PoC для CVE-2025-14847
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
Этот скрипт демонстрирует временную слепую SQL-инъекцию на платформах Moodle, используя задержки ответа для извлечения данных.
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() SQL-инъекция
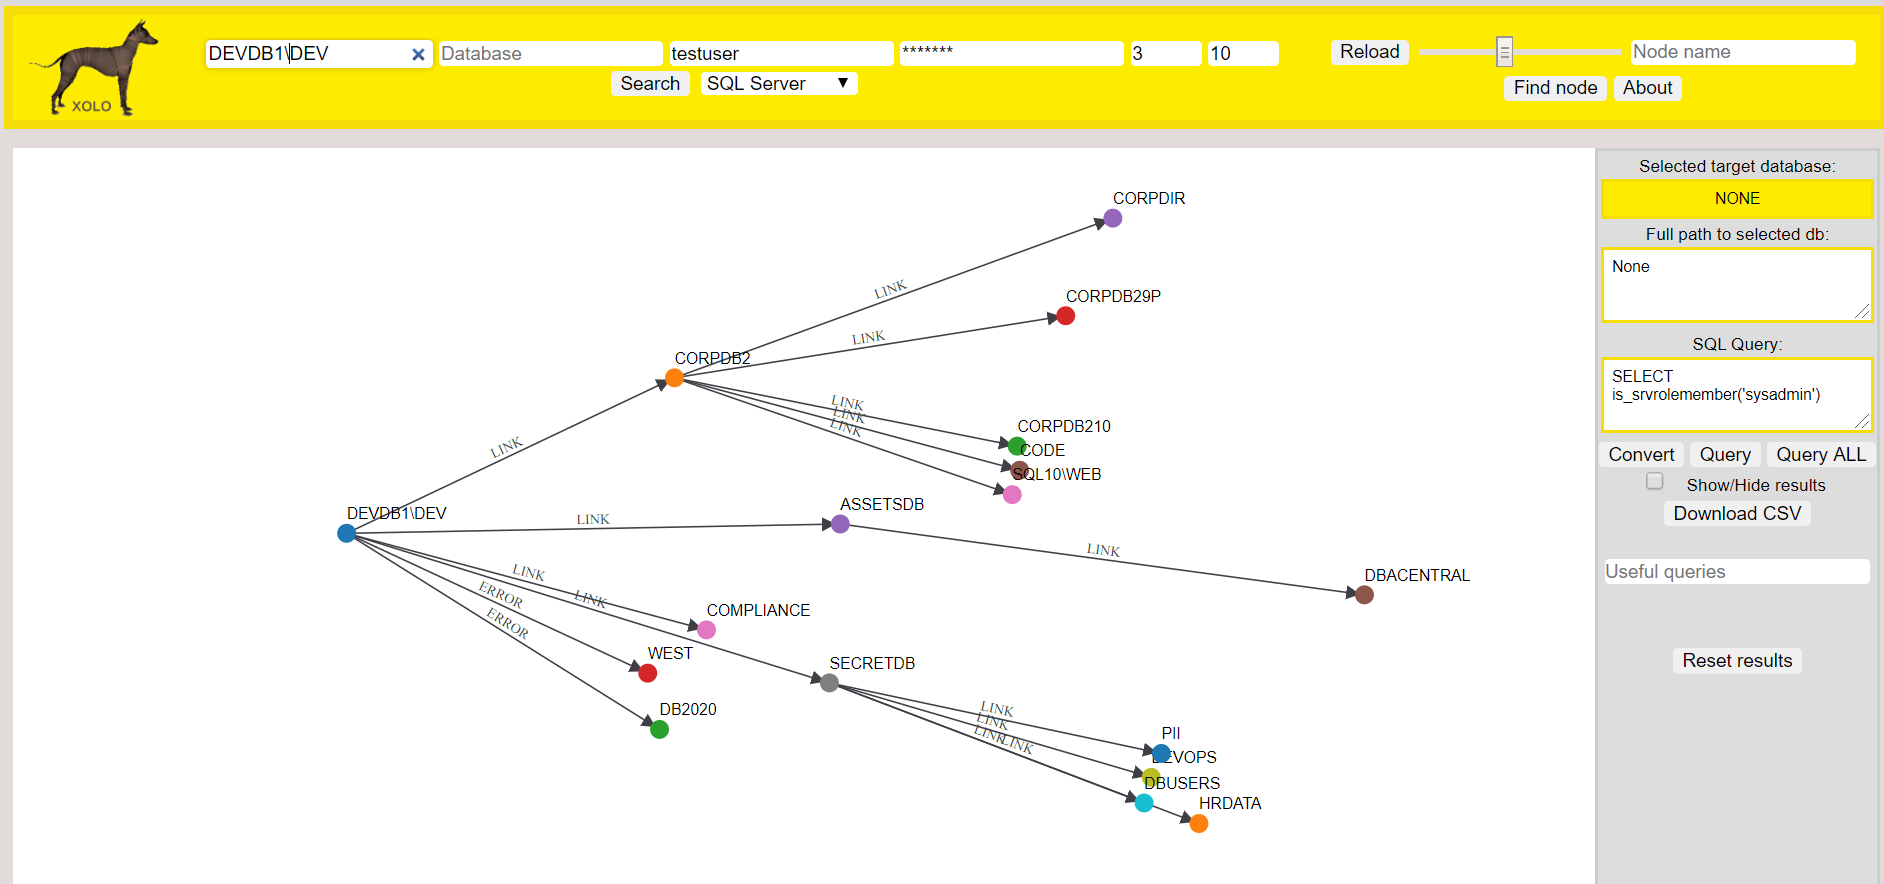 etlownoise/xolo
Инструмент для сканирования, визуализации и взаимодействия со связями SQL Server в виде графа d3, чтобы помочь в ваших упражнениях для…
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) Эксплойт PoC для удаленного выполнения кода от root MySQL / повышения привилегий Только для…
 kyos-public/keycloak-cve-2026-18963-hunt
Поиск следов эксплуатации CVE-2026-18963 (неаутентифицированный захват учётной записи Keycloak) в базе данных Keycloak
 jhs/audit_couchdb
Обнаружение проблем безопасности на сервере Apache CouchDB








