
 #1
Инструменты оценки баз данных, тестирования SQL-инъекций, аудита, шифрования и мониторинга активности.
Рекомендация Kitploit
 citcheese/odbparser
OSINT-инструмент для поиска, парсинга и выгрузки только тех открытых директорий Elasticsearch и MongoDB, которые содержат данные, которые вы хотите…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' уязвимость внедрения команд
 dwisiswant0/cve-2025-49844
PoC-эксплойт для Redis 8.2.1: use-after-free в Lua-парсере, гонка со сборщиком мусора с помощью специально созданных вызовов loadstring для…
 mhaskar/blinder
Библиотека Python для автоматизации временной слепой SQL-инъекции
 tjnull/cygor
Модульная система обнаружения активов, написанная на Python, для автоматизации повторяющейся ручной работы.
 neo23x0/mongobleed-detector
Скрипт обнаружения эксплуатации MongoBleed
 lorenzotullini/influxdb-exploit-cve-2019-20933
Эксплойт уязвимости CVE-2019-20933 в InfluxDB
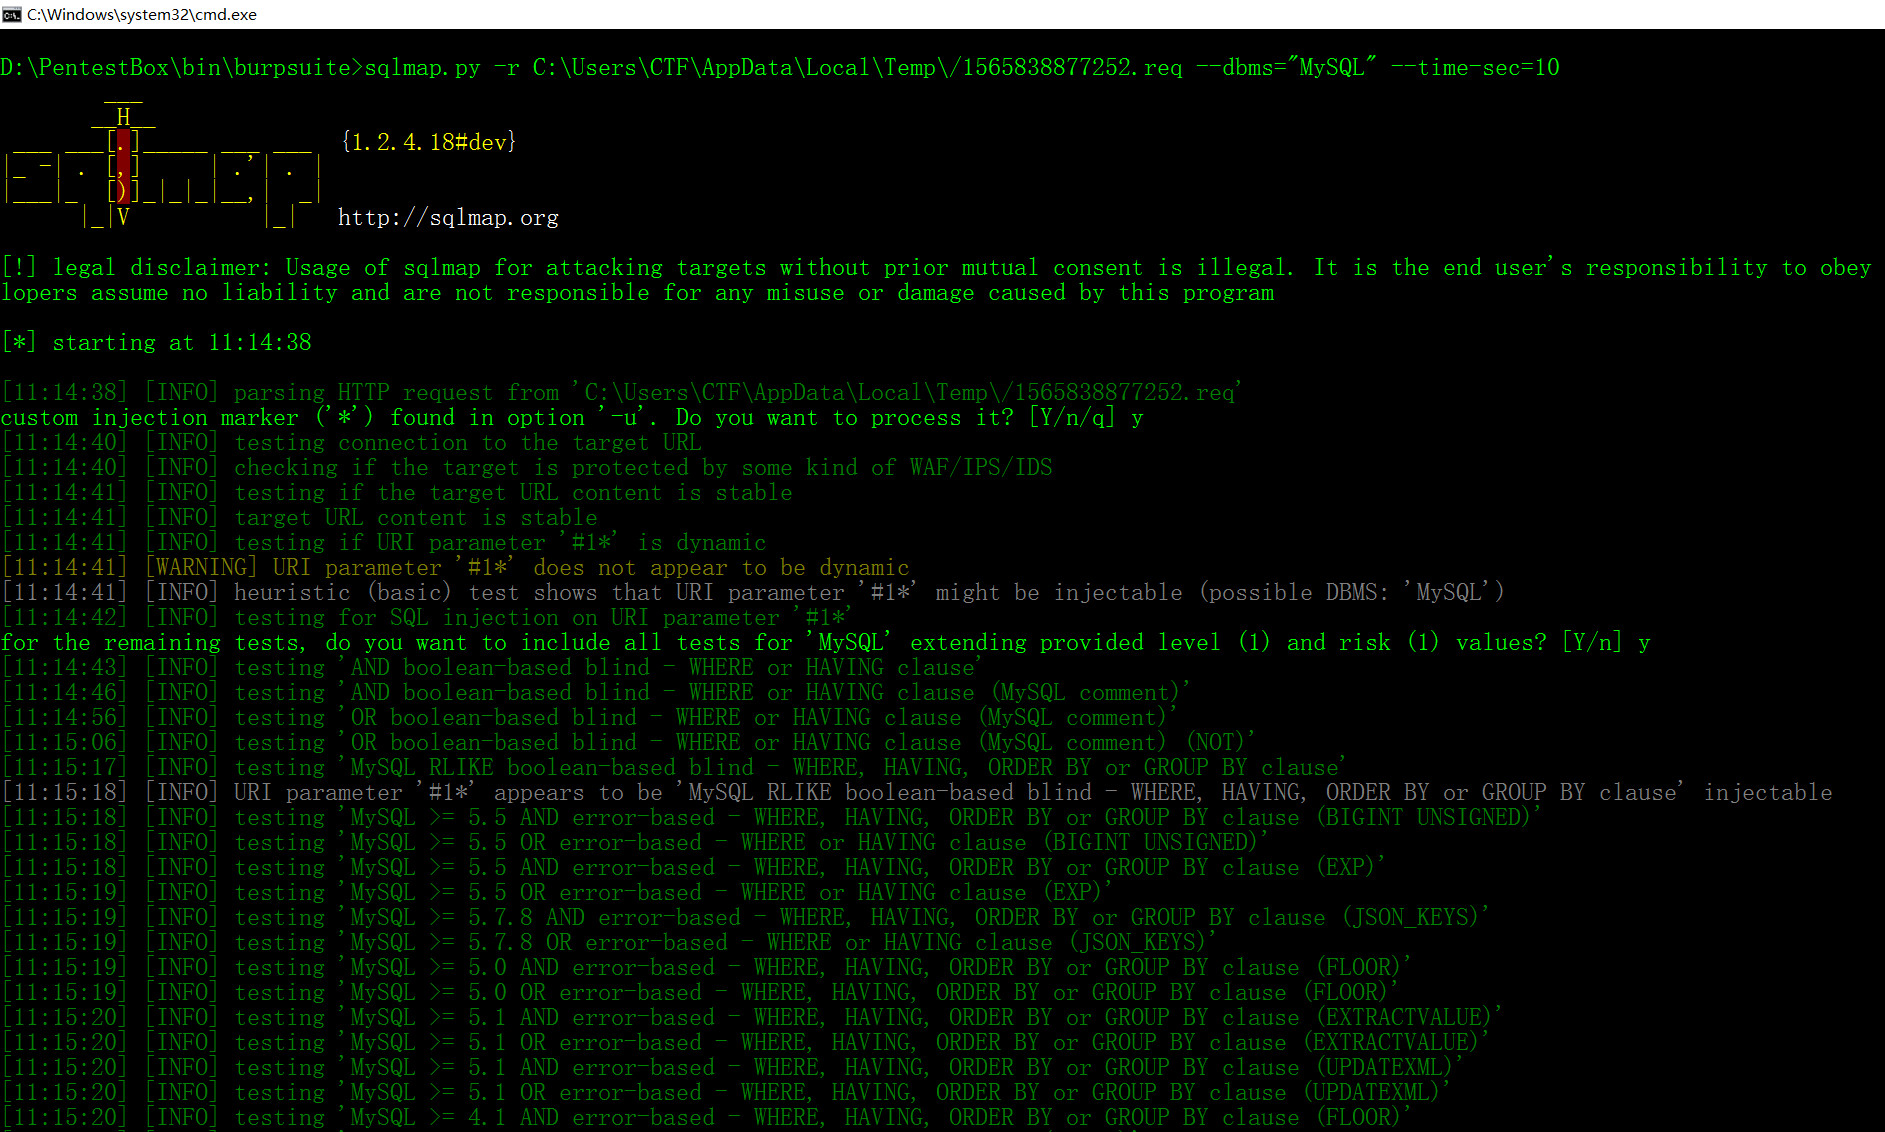 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
Позволяет экспортировать информацию, полученную с помощью sqlmap, в реляционную базу данных, такую как Postgres и sqlite.
 rootsecdev/microburstsecretshunter
Сканирует экспортированные дампы доменов Azure на предмет паролей в открытом виде, строк подключения, ключей хранилища и других секретов; генерирует…
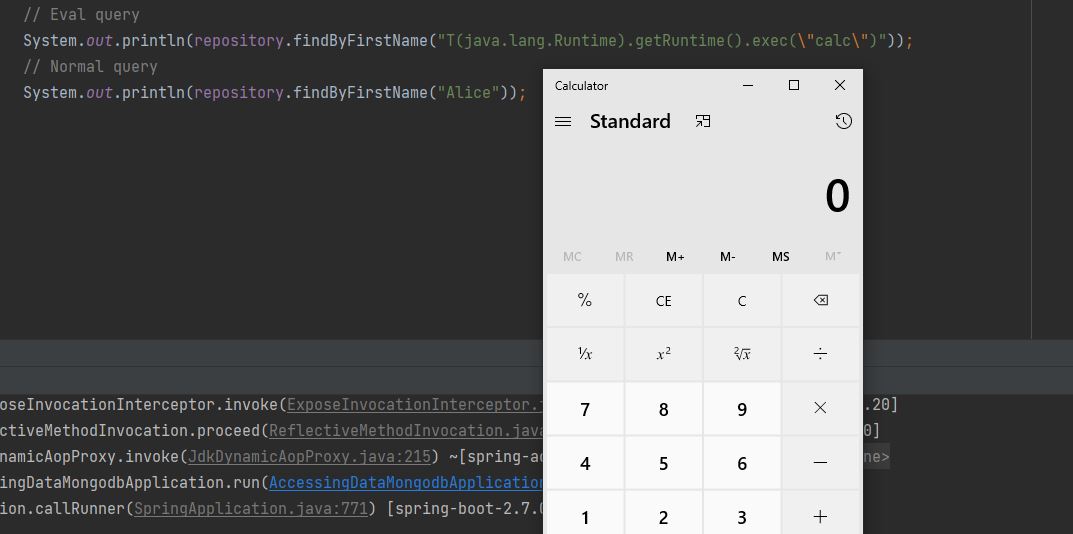 trganda/cve-2022-22980
Эксплойт Proof-of-concept для CVE-2022-22980, нацеленный на Spring Data MongoDB. Демонстрирует удаленное выполнение кода с помощью специально…
 codelatteid/carina
Webshell, виртуальный частный сервер (VPS) и база данных cPanel
 jas502n/mssql-command-tool
mssql инструмент подключения к терминалу|выполнение команд
 var77/cve-2026-2005
PoC для CVE-2026-2005
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis Exploit
 shieldersec/cve-2020-11579
Эксплойт-код для CVE-2020-11579, раскрытие произвольных файлов через клиент MySQL в PHPKB
 adityaks/strafer
Strafer: Инструмент для обнаружения потенциальных инфекций в экземплярах Elasticsearch
 trailofbits/cvedb
Библиотека и утилита для запросов CVE, использующие локальное хранилище с прямой синхронизацией с Национальной базой данных уязвимостей.








