Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Восстановление Данных — Страница 3 | Kitploit
Категории

Восстановление Данных

Инструменты восстановления файлов, дисков, удаленных данных и форензик-карвинга.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6k17 дней назад
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k18 ч 6 мин назад
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k8 дней назад
foremost preview#5

foremost

GitHubkorczis/foremost
3829 лет назад
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
6905 лет назад
libewf preview#7

libewf

GitHublibyal/libewf
3188 дней назад
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
2389 дней назад
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
1199 дней назад
libqcow preview#10

libqcow

GitHublibyal/libqcow
623 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
155 результатов
Zydra preview

Zydra

GitHubhameda2/zydra

Многопоточный инструмент для восстановления паролей к файлам RAR, ZIP, PDF и Linux shadow с использованием методов словарного перебора и полного…

password-crackingpassword-attacksdata-recovery
4356 лет назад
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

wxHexEditor официальный Git репозиторий

disk-forensicsreverse-engineeringforensics+2
6182 лет назад
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

Криминалистическая утилита для Mac OS X, которая управляет монтированием файловых систем для поддержки процедур криминалистической экспертизы.
disk-forensicsforensicsdata-recovery+2
7141 год назад
usbsas preview

usbsas

GitHubcea-sec/usbsas

Инструмент и фреймворк для безопасного чтения ненадёжных USB-накопителей.

defensive-toolsdata-recoverydigital-forensics+1
3735 дней назад
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

analyzeMFT.py предназначен для полного разбора файла MFT из файловой системы NTFS и максимально точного представления результатов в нескольких…

disk-forensicsforensicsdata-recovery+1
5321 год назад
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

Библиотека и инструменты для доступа к файловой системе Windows New Technology File System (NTFS)
disk-forensicsforensicsdata-recovery+1
2389 дней назад
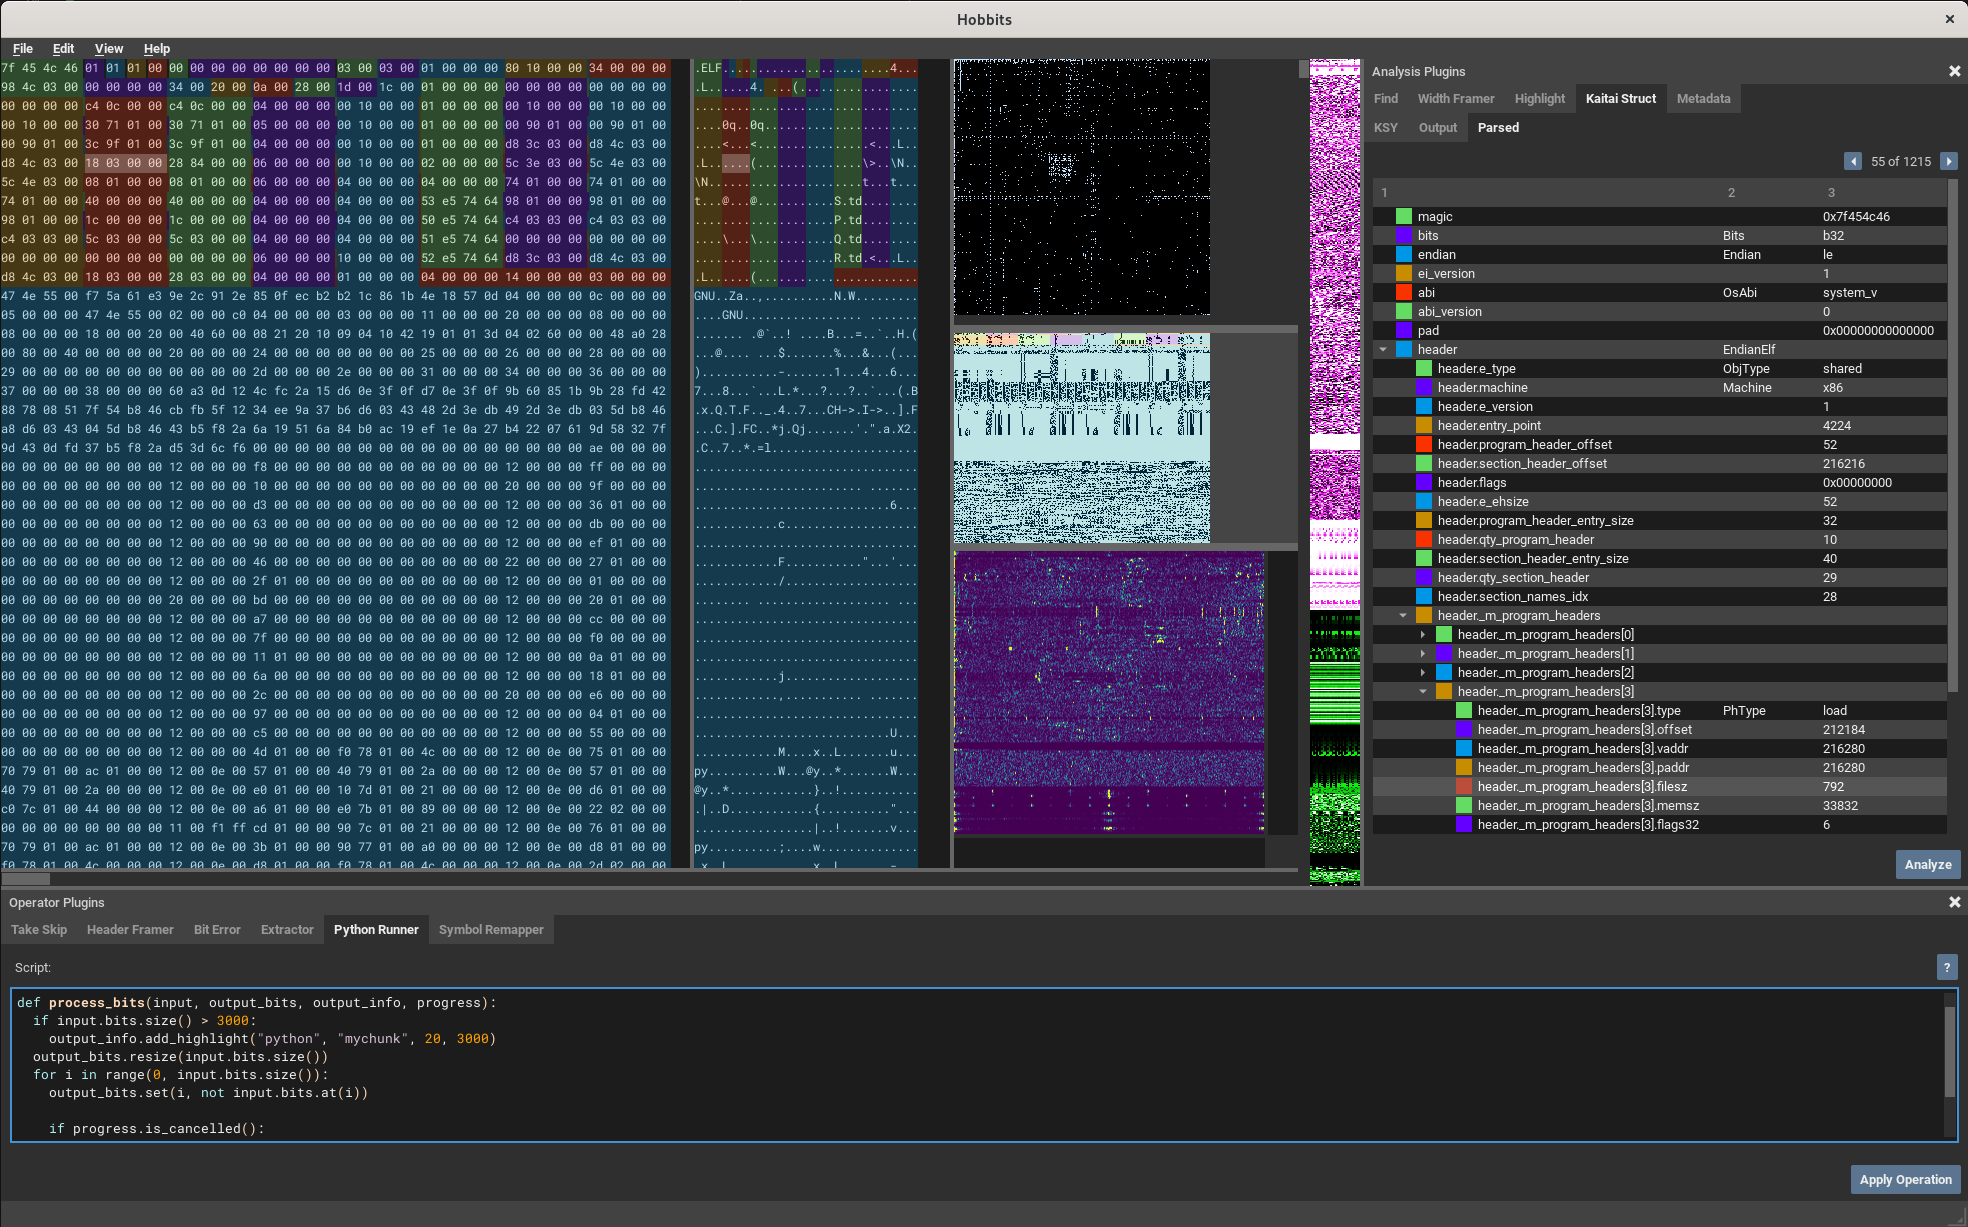
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

Многоплатформенный графический интерфейс для побитового анализа, обработки и визуализации
reverse-engineeringforensicsdata-recovery+1
7471 год назад
filekey preview

filekey

GitHubrockwellshah/filekey

Офлайн-веб-приложение с открытым исходным кодом для шифрования файлов и обмена ими на основе passkey. AES-256-GCM/HPKE, без облака, без аккаунтов;…
encryption-decryption-toolsdata-recoverycryptography+2
4862 месяцев назад
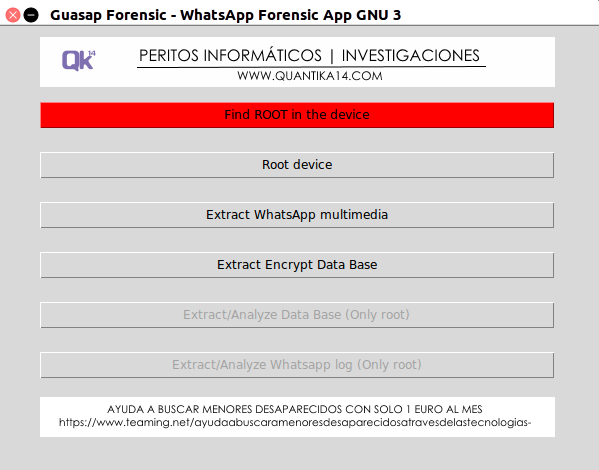
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

Инструмент форензики WhatsApp
forensicsmobile-forensicsdata-recovery+1
1763 месяцев назад
Kvasir preview

Kvasir

GitHubkvasirsecurity/kvasir

Kvasir: управление данными пентеста

penetration-testing-frameworksvulnerability-analysisinformation-gathering+3
4279 лет назад
libvmdk preview

libvmdk

GitHublibyal/libvmdk

Библиотека и инструменты для доступа к формату VMware Virtual Disk (VMDK)
disk-forensicsdata-recoverydigital-forensics
1878 дней назад
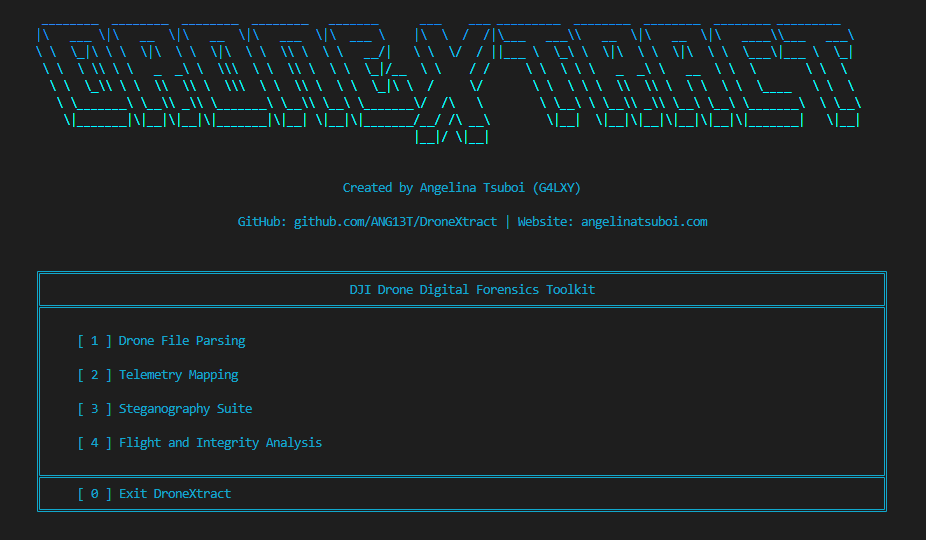
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Набор инструментов для цифровой криминалистики дронов DJI, который анализирует телеметрические файлы, извлекает скрытые данные с помощью…

forensicssteganographydata-recovery+3
3633 лет назад
libvhdi preview

libvhdi

GitHublibyal/libvhdi

Библиотека и инструменты для доступа к формату образов виртуальных жёстких дисков (VHD)

disk-forensicsforensicsdata-recovery+1
14926 дней назад
ADEL preview

ADEL

GitHubmspreitz/adel

Android Data Extractor Lite

android-securityforensicsmobile-forensics+4
13011 лет назад
tools preview

tools

GitHubthreatlabz/tools

Инструменты, разработанные командой аналитики угроз Zscaler ThreatLabz

encryption-decryption-toolsreverse-engineeringdata-recovery+4
10220 дней назад
foremost preview

foremost

GitHubkorczis/foremost

Утилита для восстановления файлов (file carving), которая извлекает удалённые файлы из образов дисков и raw-накопителей путём сопоставления…

disk-forensicsforensicssteganography+2
3829 лет назад
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Командная строка низкоуровневого извлечения файлов для NTFS

disk-forensicsforensicsdata-recovery+1
3187 лет назад
fatcat preview

fatcat

GitHubgregwar/fatcat

Инструмент для исследования, извлечения данных, восстановления и судебной экспертизы файловых систем FAT


disk-forensicsforensicsdata-recovery+1
3251 год назад
Назад1234…9Вперёд