
 #1
Инструменты для извлечения конфиденциальных данных из скомпрометированных систем без обнаружения.
Рекомендация Kitploit
 nxploited/cve-2024-12849-poc
Эксплойт для CVE-2024-12849 — уязвимости произвольного чтения файлов в плагине WordPress Error Log Viewer. Загружает конфиденциальные файлы через…
 nxploited/cve-2024-7135
Эксплойт класса proof-of-concept для аутентифицированного чтения произвольных файлов через обход каталога в плагине Tainacan для WordPress…
 x0rz/eqgrp
Расшифрованное содержимое eqgrp-auction-file.tar.xz
 mbadanoiu/mal-014
MAL-014: Аутентифицированное произвольное чтение файлов в VMware vCenter Server
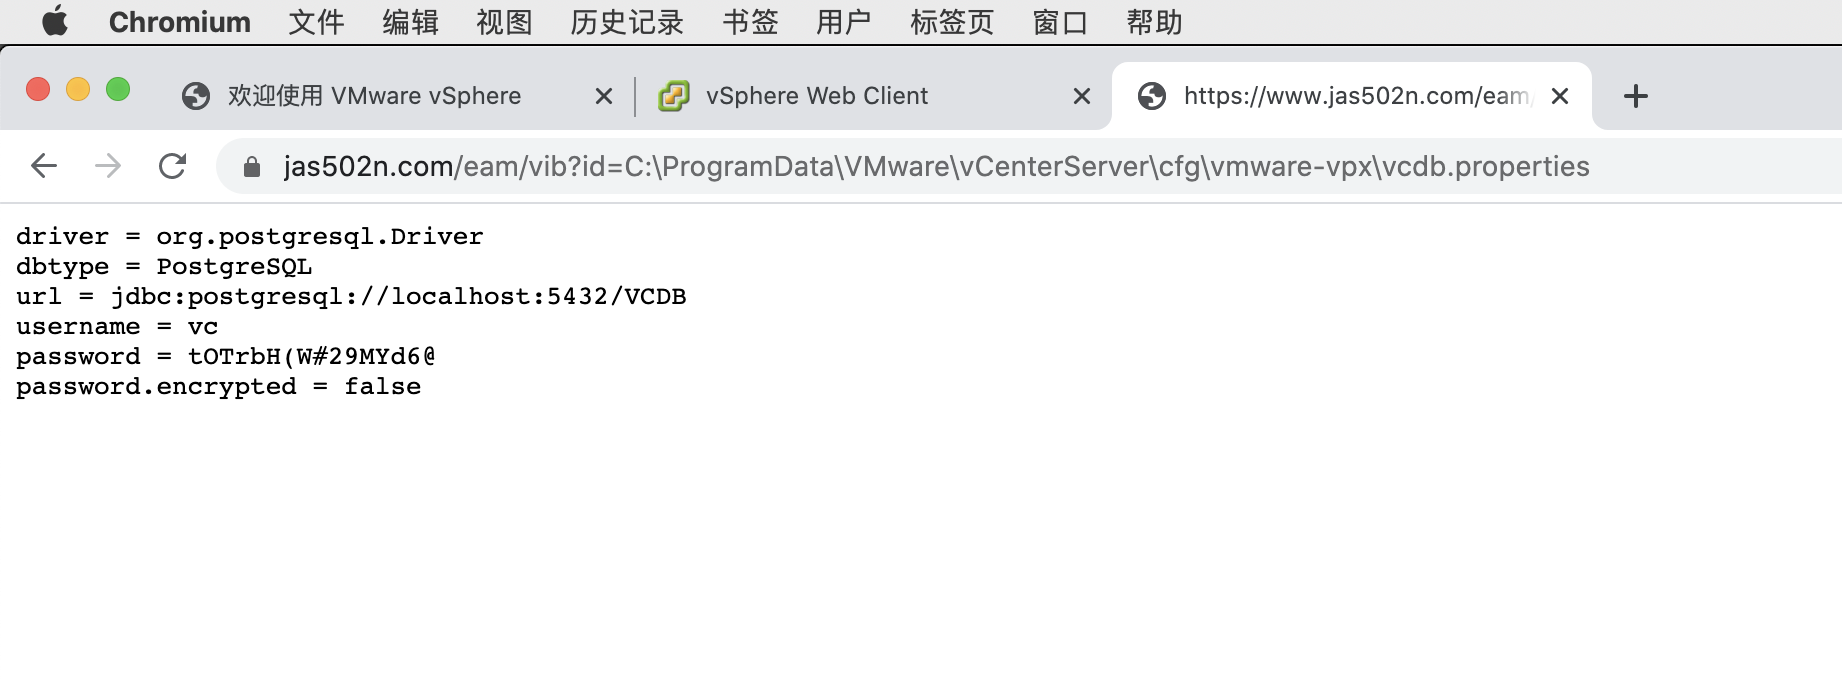 jas502n/vmware_vcenter
VMware vCenter (без аутентификации)

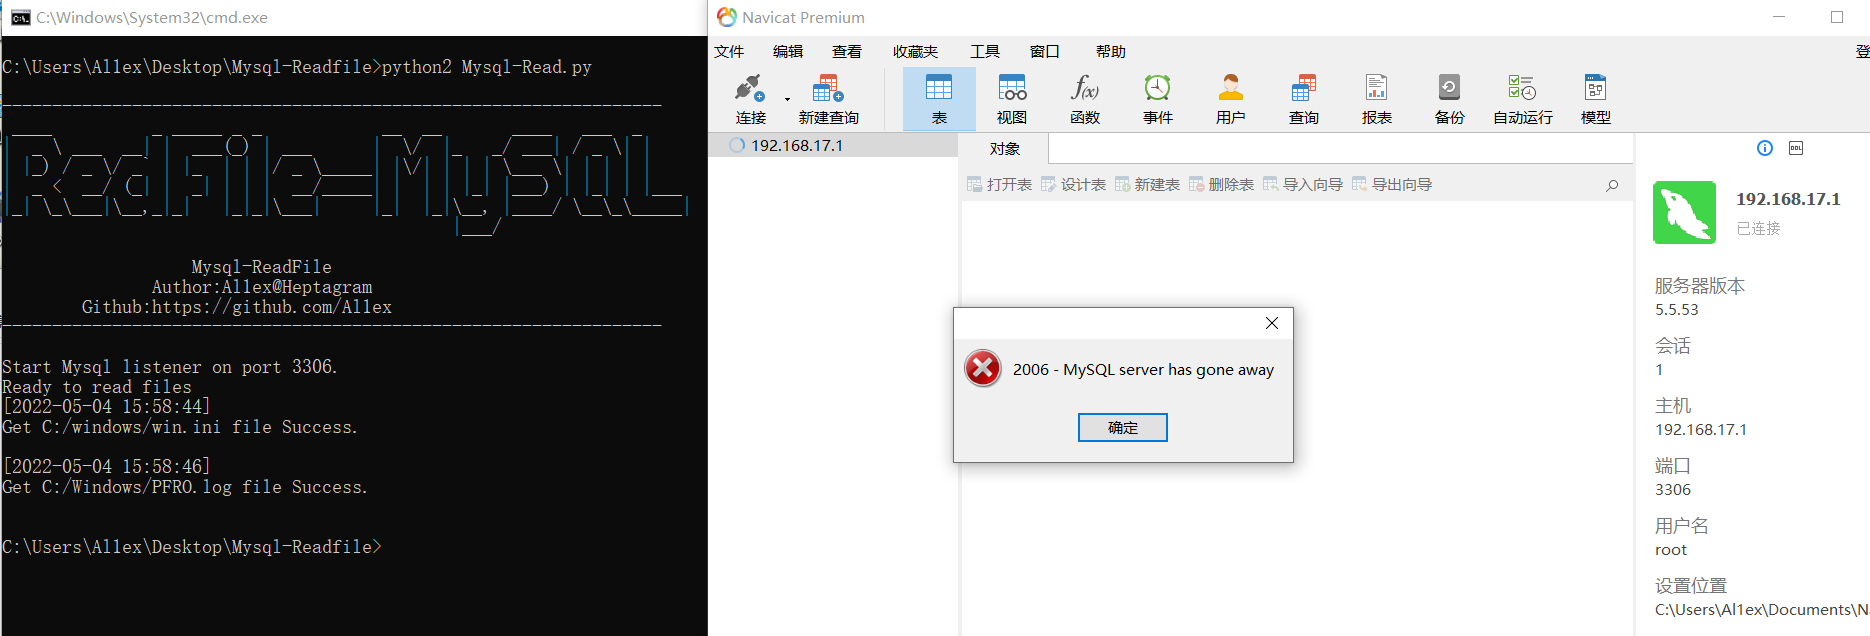
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 vulnmachines/apacheskywalking
ApacheSkywalking SQLi для чтения конфиденциальных файлов
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS подвержен уязвимости произвольной загрузки файлов - XSS, которая позволяет хранимый межсайтовый скриптинг (XSS Stored), а также кражу…
 nccgroup/crosssitecontenthijacking
Проверка концепции перехвата контента с использованием Flash, PDF и Silverlight
 nccgroup/loki
LOKI (Limited Obstructive Keyboard Impersonator) — это инструмент для передачи файлов по RDP, использующий нажатия клавиш.
 nccgroup/memscan
Выполняет поиск строк, регулярных выражений и номеров кредитных карт дорожек магнитной полосы в адресном пространстве памяти процесса Windows.
 nccgroup/onelogicalmyth_shell
A HTA-оболочка для помощи в оценках прорыва.
 nccgroup/outlookleaktest
Проект тестирования утечки HTML в Outlook
 nccgroup/sleipnir
Крошечная полезная нагрузка для передачи через LOKI — обеспечивает высокоскоростную двустороннюю передачу файлов через виртуальный канал.
 nccgroup/solitude
Solitude — это инструмент анализа конфиденциальности, который позволяет любому проводить собственные расследования в области приватности. Будь вы…
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
POC показывает, как утечь данные PostgreSQL из-за подсистемы hugefile. Основано на https://x.com/spendergrsec/status/1993794163880718700?s=20








