
 #1
Подобранные списки, коллекции и учебные ссылки по кибербезопасности с понятной областью и практической ценностью.
Рекомендация Kitploit
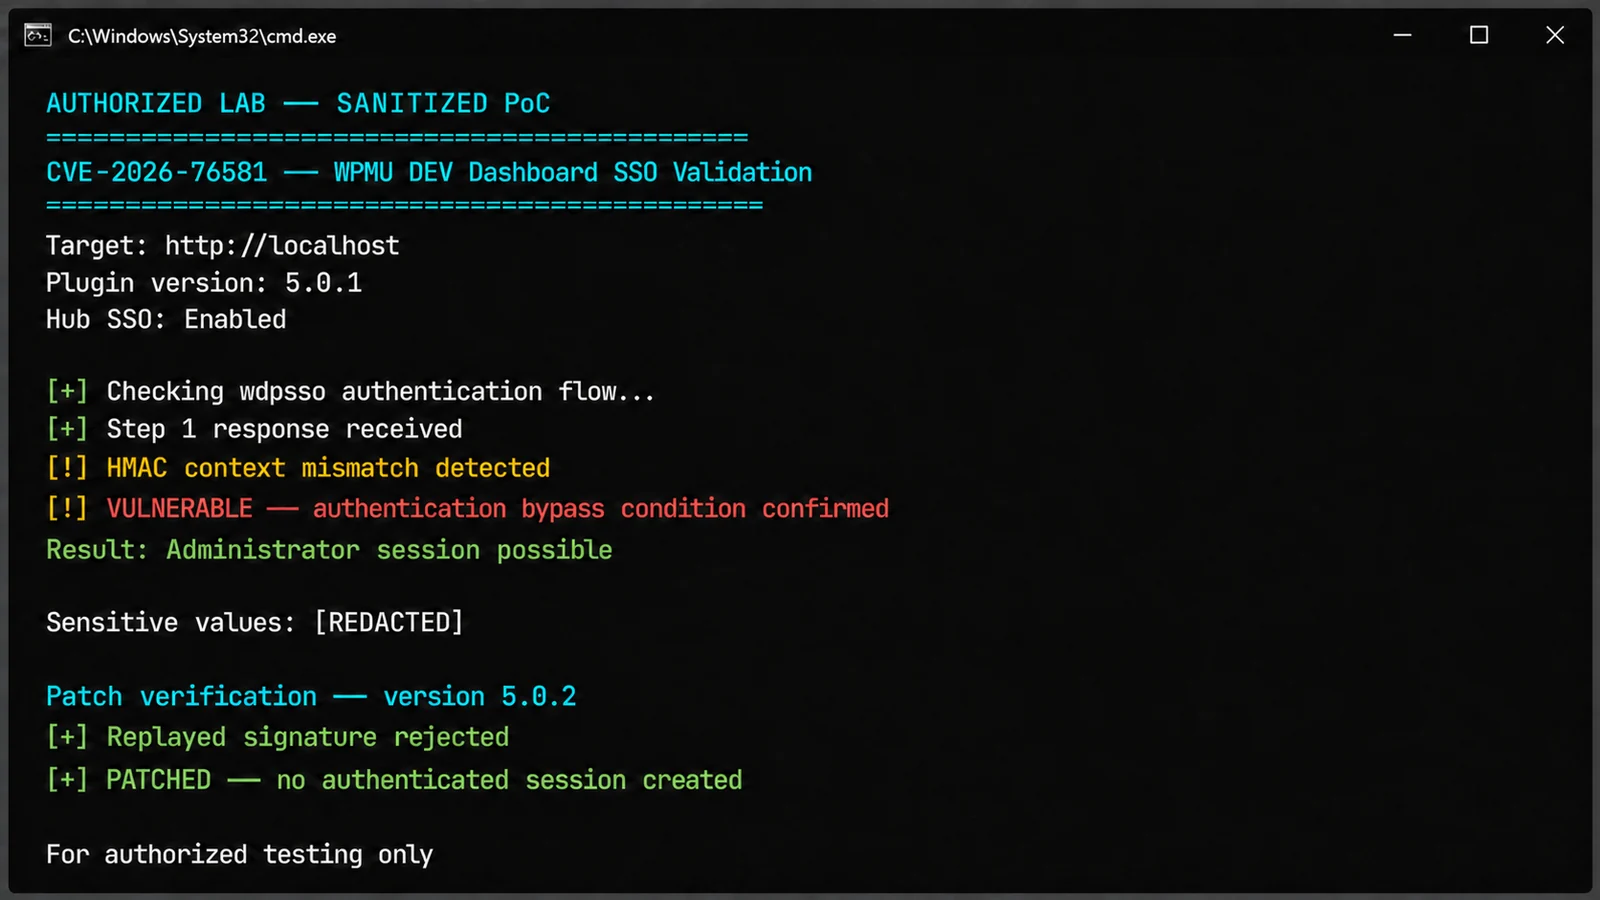
 hackersroot/cve-2026-76581-detector
Безопасный пассивный детектор для определения версий WPMU DEV Dashboard, затронутых уязвимостью CVE-2026-76581.
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313
 pvharmo2/gha-lab-3b0a828a69
Лаборатория исследований безопасности, воспроизводящая CVE-2025-53104 (GHSA-432r-9455-7f9x): внедрение команд в discussion-to-slack.yml из…
 mitsu-bis/security-portfolio
Портфель безопасности с оригинальными находками ответственного раскрытия, разборами CTF и лабораторных работ, заметками по методологии и специально…
 pvharmo2/gha-lab-b5c1313658
Авторизованная исследовательская лаборатория безопасности, воспроизводящая CVE-2026-1699 (pwn request в preview.yml) — снимок…
 amanbahiniya/cve-disclosures
CVE-2024-57551, CVE-2024-57552, CVE-2024-57553 — рекомендации от Aman Bahiniya
 horkimhab/cve-chamilo-lms
CVE-2026-61578, CVE-2026-61582, CVE-2026-61583, CVE-2026-61584, CVE-2026-61585, CVE-2026-61587, CVE-2026-61600, CVE-2026-61601, CVE-2026-61602,…
 pvharmo2/gha-lab-b16a4f3554
Лаборатория исследований безопасности: CVE-2026-24480 pull_request_target pre-commit RCE в qgis/QGIS (снимок на уязвимом коммите)
 owasp/owasp-model-card-security-standard
Открытый стандарт для документирования метаданных ИИ-моделей, значимых для безопасности, включая происхождение обучающих данных, риск PII, известные…
 cypherdavy/cve-2024-57373
Уязвимость CSRF в LifestyleStore v1.0, позволяющая выполнять несанкционированные действия от имени пользователей, создавая угрозу безопасности данных…
 thelonelycoder/mojarra-2.2.13-patched
Бэкпорт исправления безопасности CVE-2020-6950 для Mojarra 2.2.13, предоставляющий пропатченный JAR-файл jsf-impl с минимальными, проверяемыми…
 ghoxtbyte/cve-2026-16265
Технический бюллетень и исследовательские заметки по CVE-2026-16265 — уязвимости отказа в обслуживании уровня Subscriber+ в плагине WordPress WP…
 suominen/ipv6_frag_escape
Отслеживание IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), побега из контейнера через фрагментацию IPv6
 roxanne_ardary/ai-and-the-automobile
Курируемая подборка открытых спецификаций для транспортных систем с интеграцией ИИ, охватывающая автономность, восприятие окружающей среды,…
 suominen/cve-2026-31431
Отслеживание Copy Fail (CVE-2026-31431), повышение привилегий в Linux algif_aead
 sw33ber/nuclei-cve-analyzer
CVE-конвейер разведки, который сопоставляет публичные CVE с шаблонами Nuclei для выявления пробелов в покрытии уязвимостей, классификации типов и…
 elihiho/security-operations-labs
Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.
 bozellqp/zk-xml-probe
Статические XML-фикстуры для авторизованного тестирования баг-баунти поведения XML-парсеров (CVE-2026-45071).








