
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 joseluispino/hardstop
Референсная реализация для «Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution». Внеполосный эпистемический шнур андон,…
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Доказательства и данные для технического отчёта Sorami о настройках безопасности по умолчанию 15 Helm-чартов для AI-сервинга, векторных баз данных и…
 haidang-infosec/phantom-grid
Система активной защиты на базе eBPF, превращающая ваш Linux-сервер в обманную приманку. Включает прозрачное перенаправление трафика, подмену…
 atlasvector/kestra-cve-2026-53576
Сквозное воспроизведение и кросс-слойное обнаружение CVE-2026-53576 — неаутентифицированной RCE в Kestra, — доведённое дальше базового PoC, чтобы…
 pwnvader/cve-2026-88877-poc-pwnvader
Proof-of-concept и воспроизводимая лаборатория для CVE-2026-88877 — обхода аутентификации в Traefik ingress-nginx через from-to-www-redirect, с…
 mondoohq/cnspec
Открытый, облачно-ориентированный инструмент безопасности для защиты всего — от сборки до времени выполнения
 snyk/leaky-vessels-dynamic-detector
Детектор на основе eBPF для обнаружения уязвимостей выхода из контейнера в runc и Docker в реальном времени, отслеживающий системные вызовы и…
 tenable/terrascan
Обнаруживайте нарушения соответствия и безопасности в Инфраструктуре как код, чтобы снизить риски перед предоставлением облачной нативной…
 medicean/vulapps
Быстрое создание различных уязвимых сред (Various vulnerability environment)
 shopify/kubeaudit
kubeaudit помогает вам проводить аудит ваших кластеров Kubernetes на соответствие общим средствам контроля безопасности.
 deepfence/packetstreamer
⭐ ⭐ Распределенный tcpdump для облачных нативных сред ⭐ ⭐
 maliceio/malice
VirusTotal Wanna Be - Теперь с 100% больше хипстера
 anchore/anchore-engine
Сервис, который анализирует образы Docker и сканирует на наличие уязвимостей.
 openclarity/openclarity
OpenClarity — это платформа с открытым исходным кодом, созданная для повышения безопасности и наблюдаемости облачных нативных приложений и…
 abacus-group-rto/legion
Legion — это инструмент с открытым исходным кодом для тестирования сетей на проникновение, который отличается простотой использования, высокой…
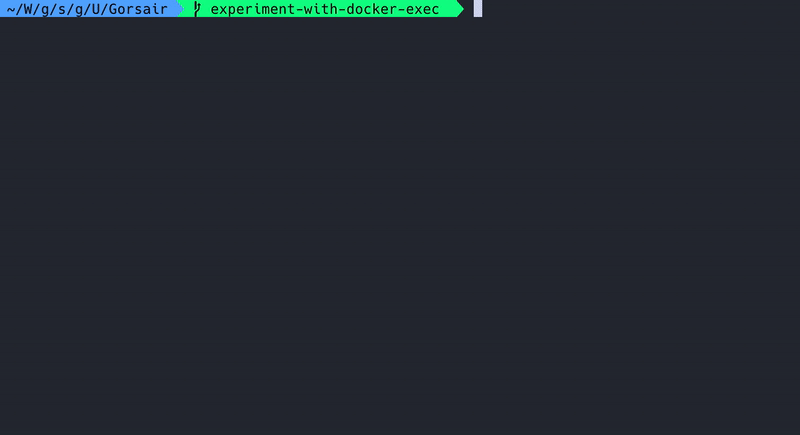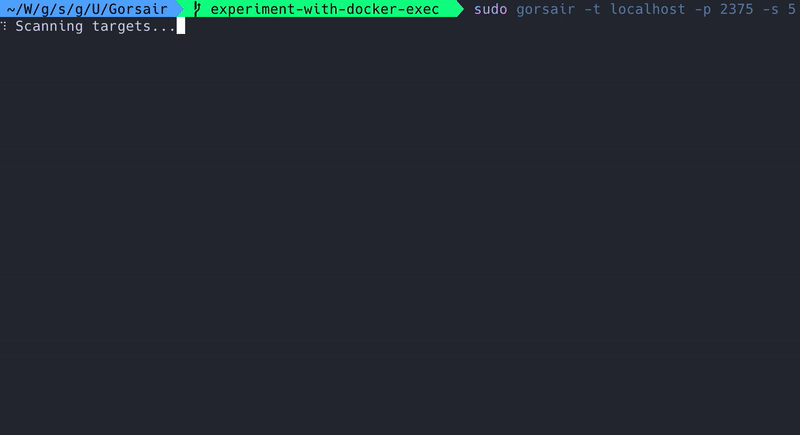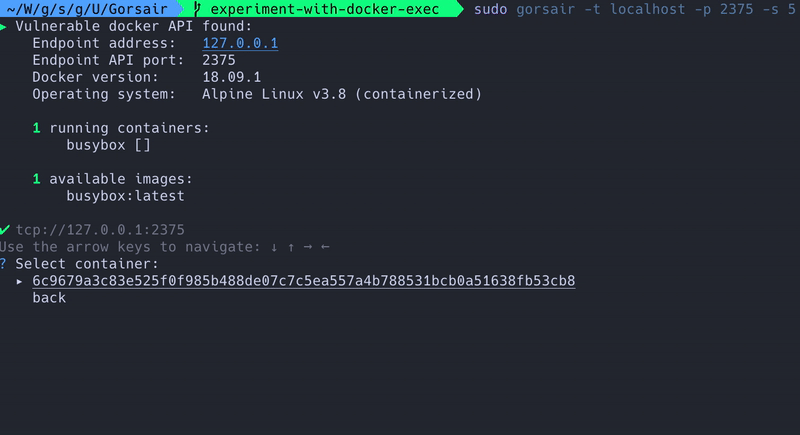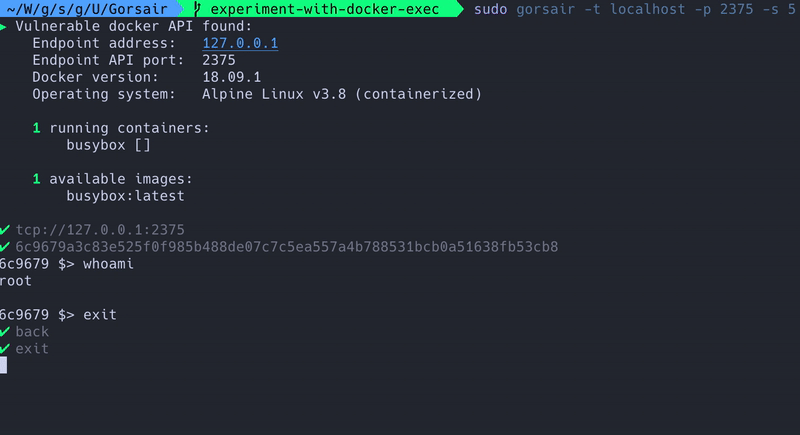 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
 octarinesec/kube-scan
kube-scan: инструмент оценки рисков кластера k8s от Octarine
 frichetten/cve-2019-5736-poc
PoC для CVE-2019-5736








