
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
 cybersecsi/dockerized-android
Фреймворк на основе контейнеров для интеграции мобильных компонентов в платформы обучения безопасности
 facebookincubator/bpfjailer
Основанный на eBPF LSM мандатный контроль доступа и изолятор
 professionallyevil/harpoon
Коллекция скриптов, советов и трюков для взлома k8s-кластеров и контейнеров.
 chaostoolkit/chaostoolkit-kubernetes
Расширение драйвера Kubernetes для API проверок и действий Chaos Toolkit
 eeriedusk/nysm
Стелс-контейнер на основе eBPF, который скрывает процессы, сокеты, объекты eBPF и журналы аудита от системных инструментов мониторинга, позволяя…
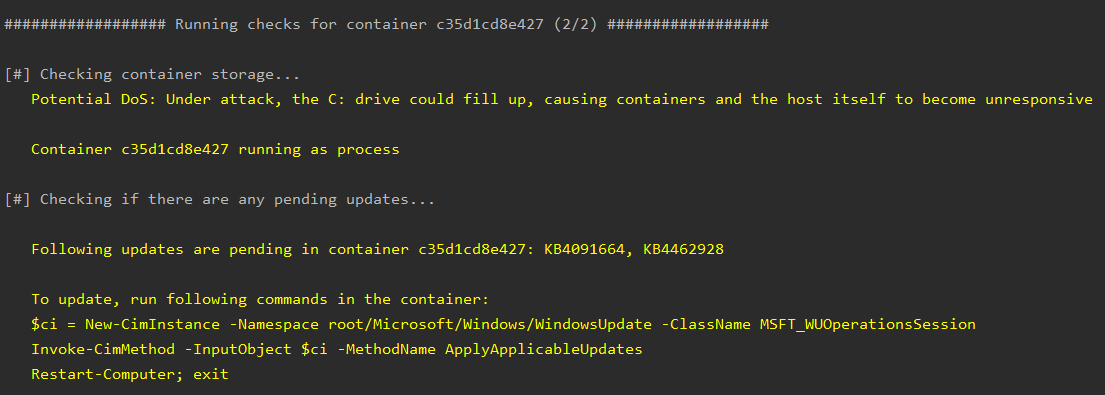 nccgroup/whalescan
Whalescan — это сканер уязвимостей для Windows-контейнеров, который выполняет несколько проверок по эталонным тестам, а также проверяет наличие…
 facebook/mcpguard-dynamic
Песочница eBPF на уровне ядра для защиты вызовов инструментов LLM-агентов, совершаемых через Model Context Protocol (MCP)
 mondoohq/installer
Скрипты установки для Linux, macOS и Windows для cnquery и cnspec
 iaga-team/iaga-sentinel
Криптографически подписанный, воспроизводимо проверяемый уровень доказательств для ИИ-агентов. Управляет действиями в цикле, создает подписанные…
 ricccrd/dd
Пользовательское ядро Linux на основе JIT, которое запускает контейнеры нативно на macOS с Apple Silicon без виртуальной машины. Замена Docker Engine…
 rcarmo/agentbox
Песочница на основе Docker для агентов кодирования с изолированными средами, предустановленными инструментами агентов, контролем служб и загрузкой…
 sensepost/dwn
d(ockerp)wn - менеджер инструментов для взлома Docker
 santhreal/keyhog
Сканер секретов с открытым исходным кодом на Rust
 danthegoodman1/netfence
Как Envoy xDS, но для eBPF-фильтров
 lockc-project/lockc
Повышение безопасности контейнеров с помощью eBPF и модулей безопасности Linux (LSM)

 invuls/pentest-projects/pcf
Открытый, кроссплатформенный и портативный набор инструментов для автоматизации рутинных процессов при проведении различных работ по тестированию!
 livecvebench/cve-factory
CVE-Factory
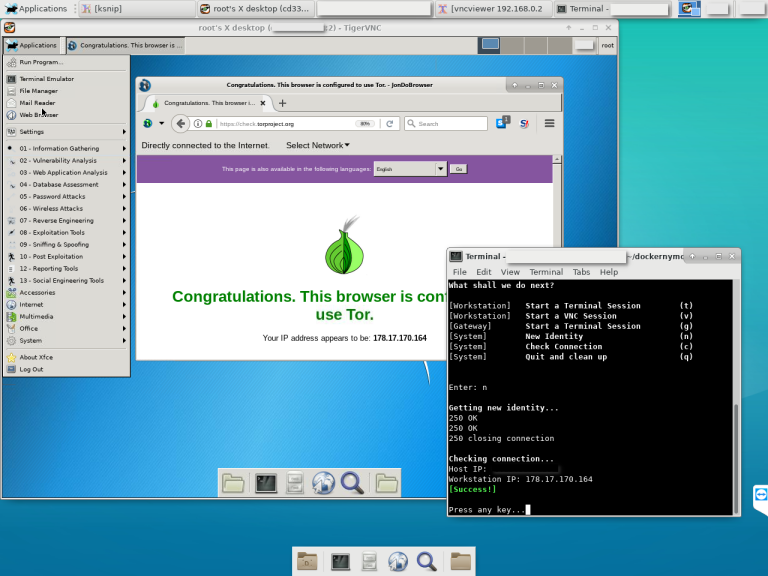 bcapptain/dockernymous
Скрипт, используемый для создания среды, похожей на Whonix, с шлюзом/рабочей станцией в контейнерах Docker.








