
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 mondoohq/installer
Скрипты установки для Linux, macOS и Windows для cnquery и cnspec
 anchore/grype
Сканер уязвимостей для образов контейнеров и файловых систем
 cilium/tetragon
Наблюдаемость безопасности и обеспечение выполнения в реальном времени на основе eBPF
 node9-ai/node9-proxy
Контроль доступа для ИИ-агентов. Задайте, что разрешено делать Claude Code, Codex, Gemini, Cursor и любому MCP-серверу, проверяйте рискованные…
 greenbone/openvas-scanner
Этот репозиторий содержит компонент сканера для Greenbone Community Edition.
 m1k1o/neko
Самостоятельно размещенный виртуальный браузер, работающий в Docker и использующий WebRTC.
 safedep/pmg
PMG защищает разработчиков и AI-агентов от вредоносных пакетов с открытым исходным кодом, используя прокси, песочницу и канал угроз SafeDep.
 facebook/mcpguard-dynamic
Песочница eBPF на уровне ядра для защиты вызовов инструментов LLM-агентов, совершаемых через Model Context Protocol (MCP)
 skorokithakis/stavrobot
Персональный ИИ-ассистент с фокусом на безопасность.
 accuknox/agentz
Zero-trust агентная AI-платформа. Поддерживает развертывание SaaS и OnPrem (airgapped).
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Практический пример защиты от zero-day уязвимостей ядра Linux без простоя. Об автоматизированном CLI и фреймворке нотаризации с двойным…
 owasp/open-sammy
Веб-инструмент для оценки и отслеживания зрелости безопасности программного обеспечения с использованием моделей OWASP SAMM и DSOMM, с поддержкой…
 google/osv-scanner
Сканер уязвимостей, написанный на Go, который использует данные, предоставленные https://osv.dev
 provos/ironcurtain
Безопасная* среда выполнения для автономных ИИ-агентов. Политика на основе конституций на простом английском языке. (*https://ironcurtain.dev)
 tinfoilsh/cvmimage
Создаёт герметичный воспроизводимый образ конфиденциальной виртуальной машины для безопасного инференса и пользовательских вычислений на AMD SEV-SNP…
 future-architect/vuls
Безагентный сканер уязвимостей для Linux, FreeBSD, контейнеров, WordPress, библиотек языков программирования, сетевых устройств
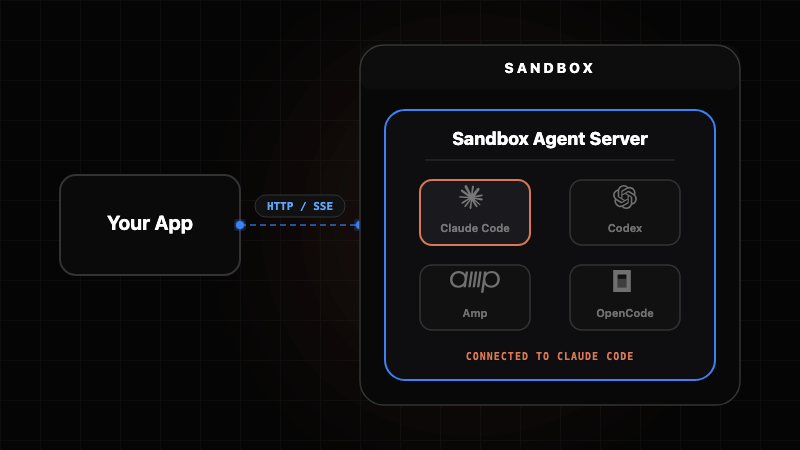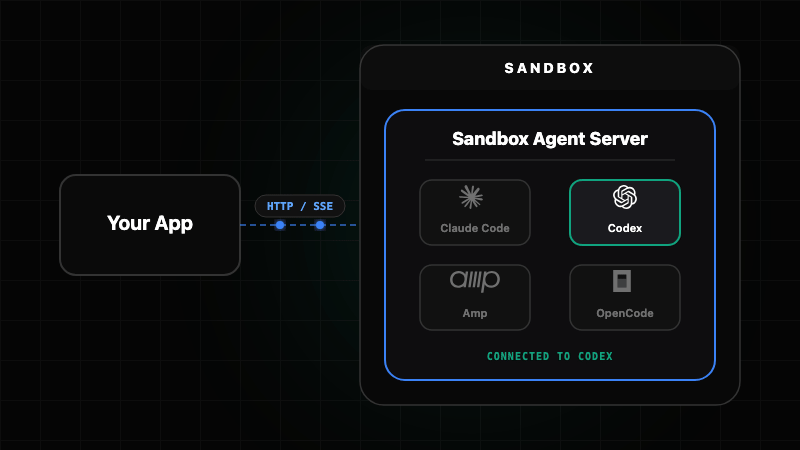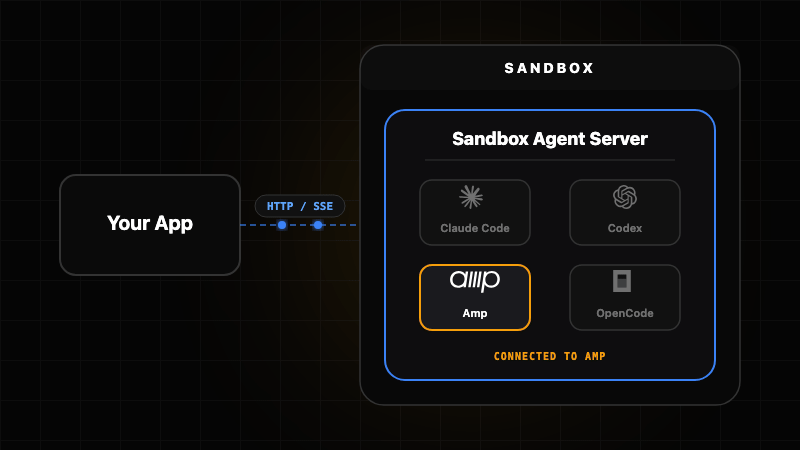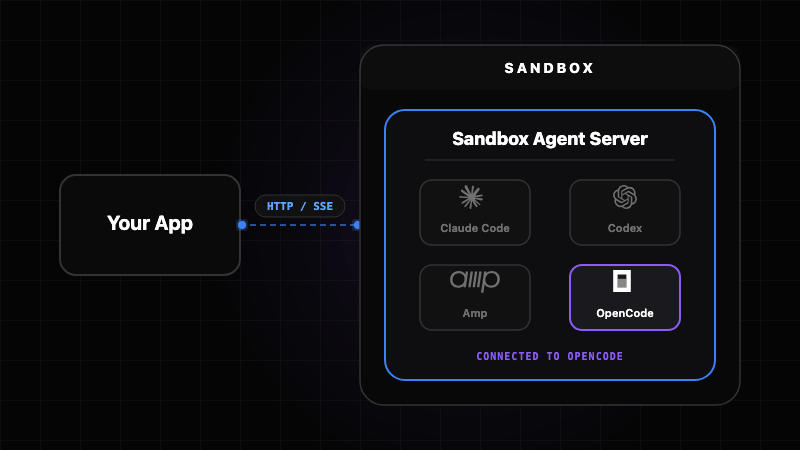 rivet-dev/sandbox-agent
Надёжный процесс для каждого агента с памятью, переживающей перезапуски







