
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
DaemonSet Kubernetes, который горячо пропатчивает JVM для смягчения уязвимостей Log4j2 (CVE-2021-44228, CVE-2021-45046) путем отключения поиска JNDI,…
 ryanngwh/cve-2019-5736-poc
Код доказательства концепции для выхода из Docker через runC
 12345qwert123456/cve-2021-42013
Уязвимая конфигурация Apache HTTP Server version 2.4.49/2.4.50
 12345qwert123456/cve-2021-41773
Уязвимая конфигурация Apache HTTP Server version 2.4.49
 vishnunandan555/cordon
Запускайте любую команду в ограниченном представлении файловой системы в Linux
 tenable/terrascan
Обнаруживайте нарушения соответствия и безопасности в Инфраструктуре как код, чтобы снизить риски перед предоставлением облачной нативной…
 openclarity/openclarity
OpenClarity — это платформа с открытым исходным кодом, созданная для повышения безопасности и наблюдаемости облачных нативных приложений и…
 abacus-group-rto/legion
Legion — это инструмент с открытым исходным кодом для тестирования сетей на проникновение, который отличается простотой использования, высокой…
 cado-security/varc
Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…
 sonatype-nexus-community/devaudit
Открытый, кроссплатформенный, многоцелевой инструмент для аудита безопасности
 fluidattacks/makes
Фреймворк для цепочки поставок программного обеспечения на базе Nix.
 shopify/kubeaudit
kubeaudit помогает вам проводить аудит ваших кластеров Kubernetes на соответствие общим средствам контроля безопасности.
 deepfence/packetstreamer
⭐ ⭐ Распределенный tcpdump для облачных нативных сред ⭐ ⭐
 openclarity/kubeclarity
KubeClarity — это инструмент для обнаружения и управления Software Bill Of Materials (SBOM) и уязвимостями контейнерных образов и файловых систем.
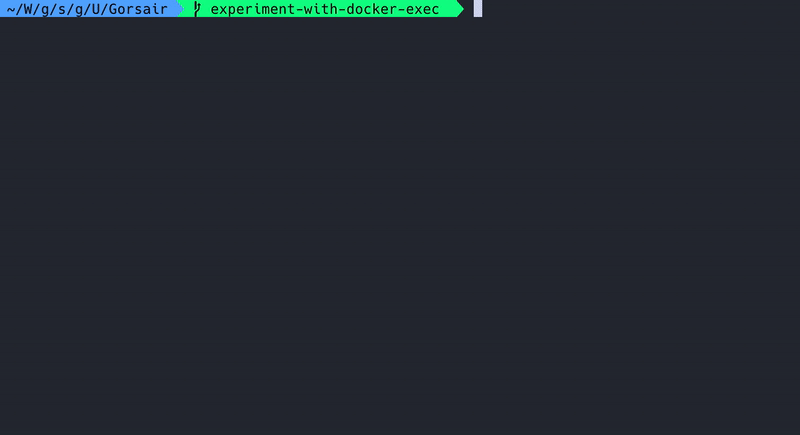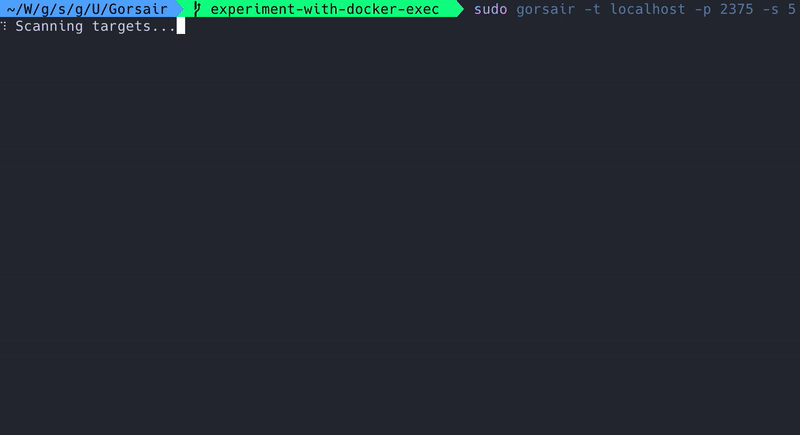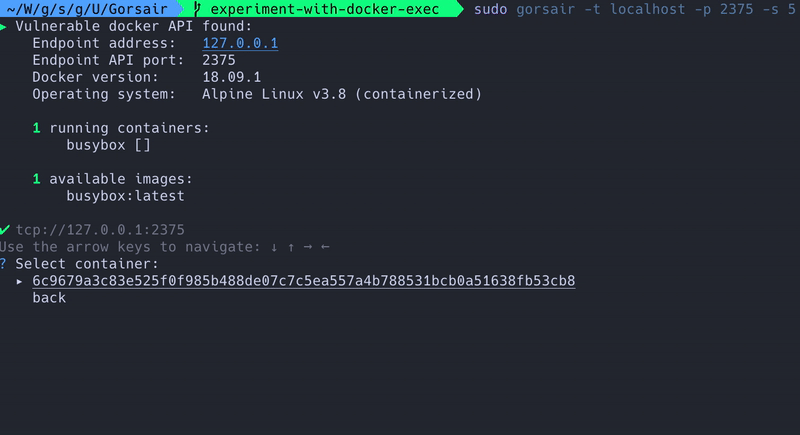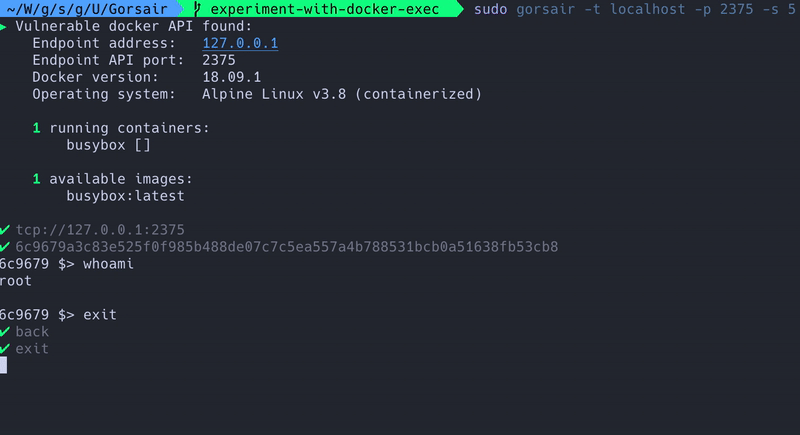 ullaakut/gorsair
Gorsair предоставляет root-доступ к удалённым docker-контейнерам, которые открывают свои API
 anchore/anchore-engine
Сервис, который анализирует образы Docker и сканирует на наличие уязвимостей.
 octarinesec/kube-scan
kube-scan: инструмент оценки рисков кластера k8s от Octarine
 ebwi11/agentsmith-hids
Система обнаружения вторжений на уровне хоста (HIDS) с открытым исходным кодом на технологии Kprobe от E_Bwill.








