
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit
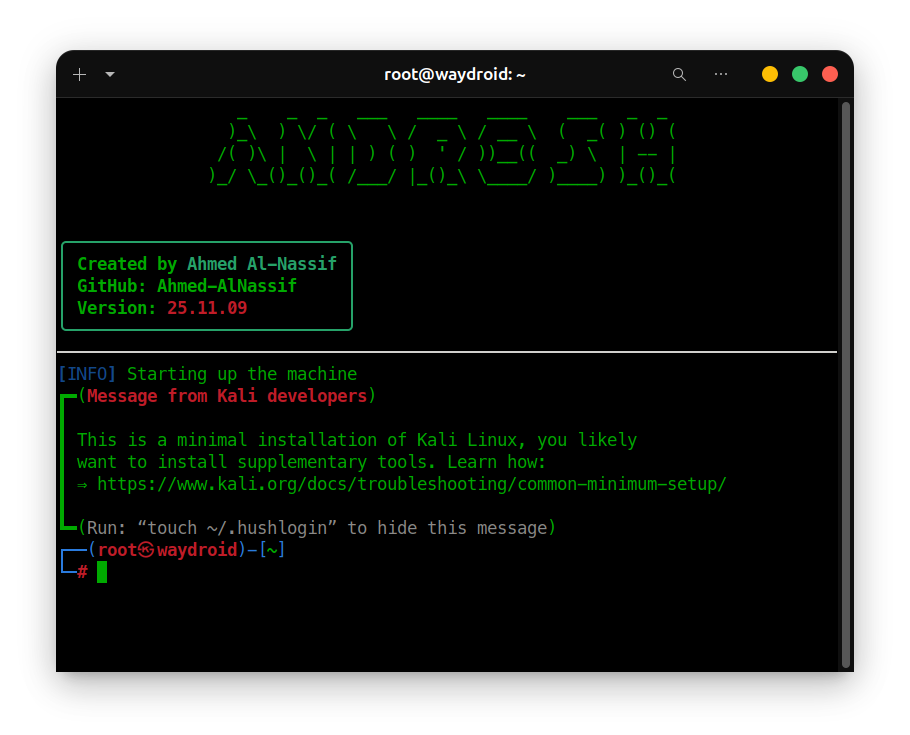
 ahmed-alnassif/androsh
AndroSH — мультидистрибутивный Linux на Android без root через Shizuku/ADB — запускайте Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro,…
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
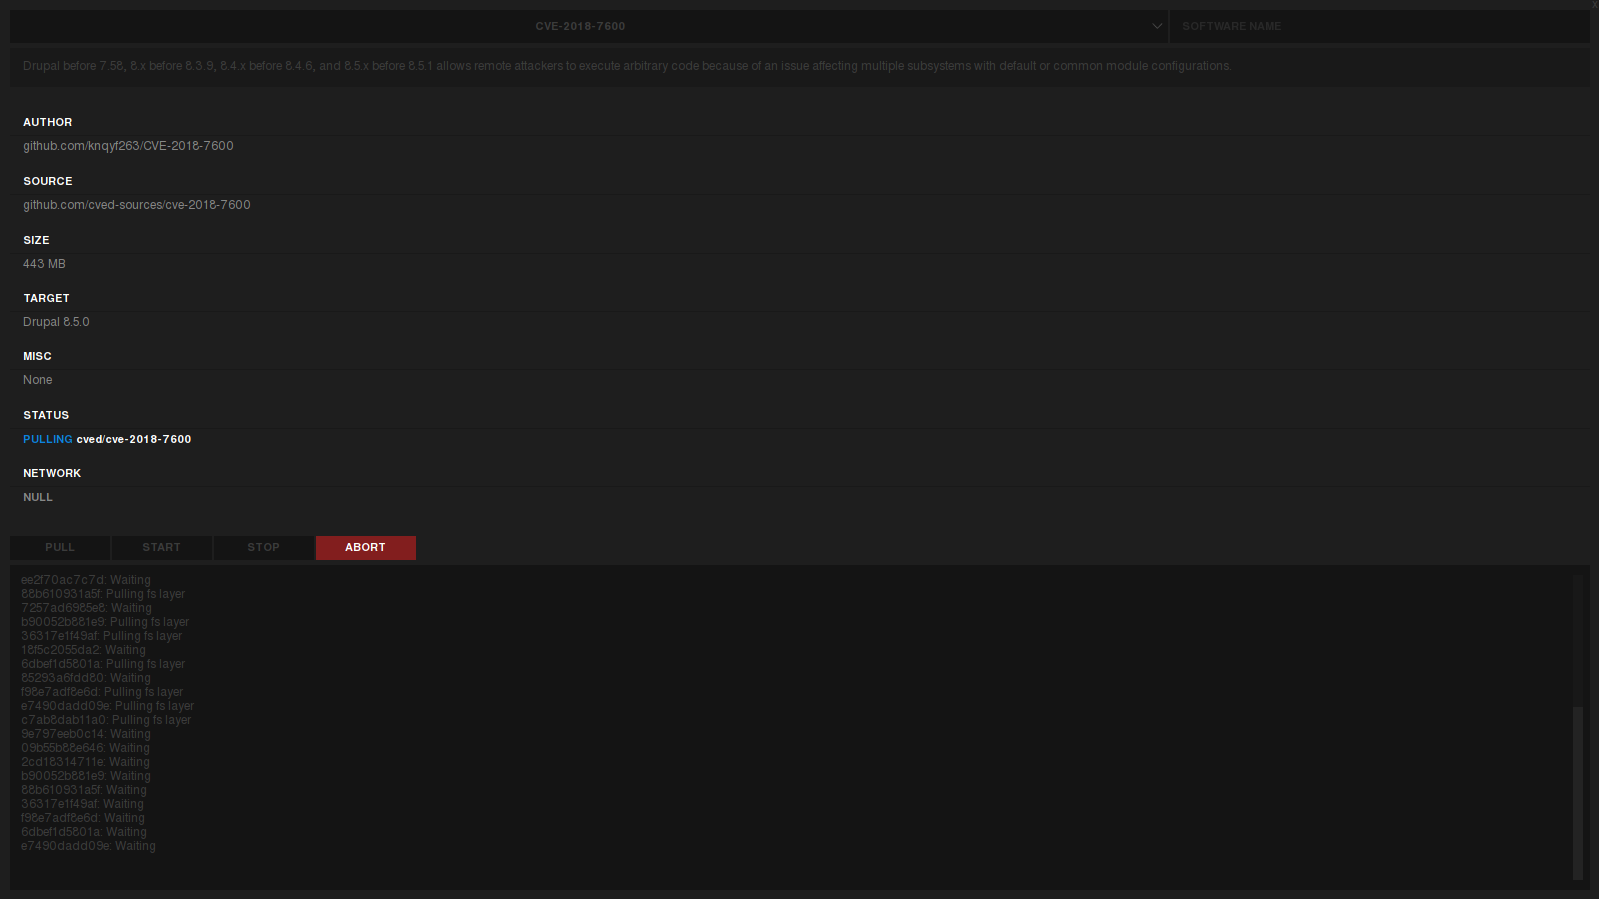 git-rep-src/cved
Инструмент для управления уязвимыми docker-контейнерами
 securecodebox/securecodebox
Оркестратор сканирования безопасности, встроенный в Kubernetes, который автоматизирует непрерывное обнаружение уязвимостей, интегрируя несколько…
 projectdiscovery/pd-agent
ProjectDiscovery Cloud - Агент
 agppp/cve-2019-5736-poc
getshell тест
 deepfence/secretscanner
:unlock: :unlock: Найти секреты и пароли в контейнерных образах и файловых системах :unlock: :unlock:
 aquasecurity/kube-hunter
Поиск уязвимостей безопасности в кластерах Kubernetes
 owasp/docksec
Сканер безопасности Docker на базе ИИ, который объясняет уязвимости простым языком. Лабораторный проект OWASP.
 kata-containers/kata-containers
Kata Containers — это проект и сообщество с открытым исходным кодом, работающие над созданием стандартной реализации легковесных виртуальных машин…
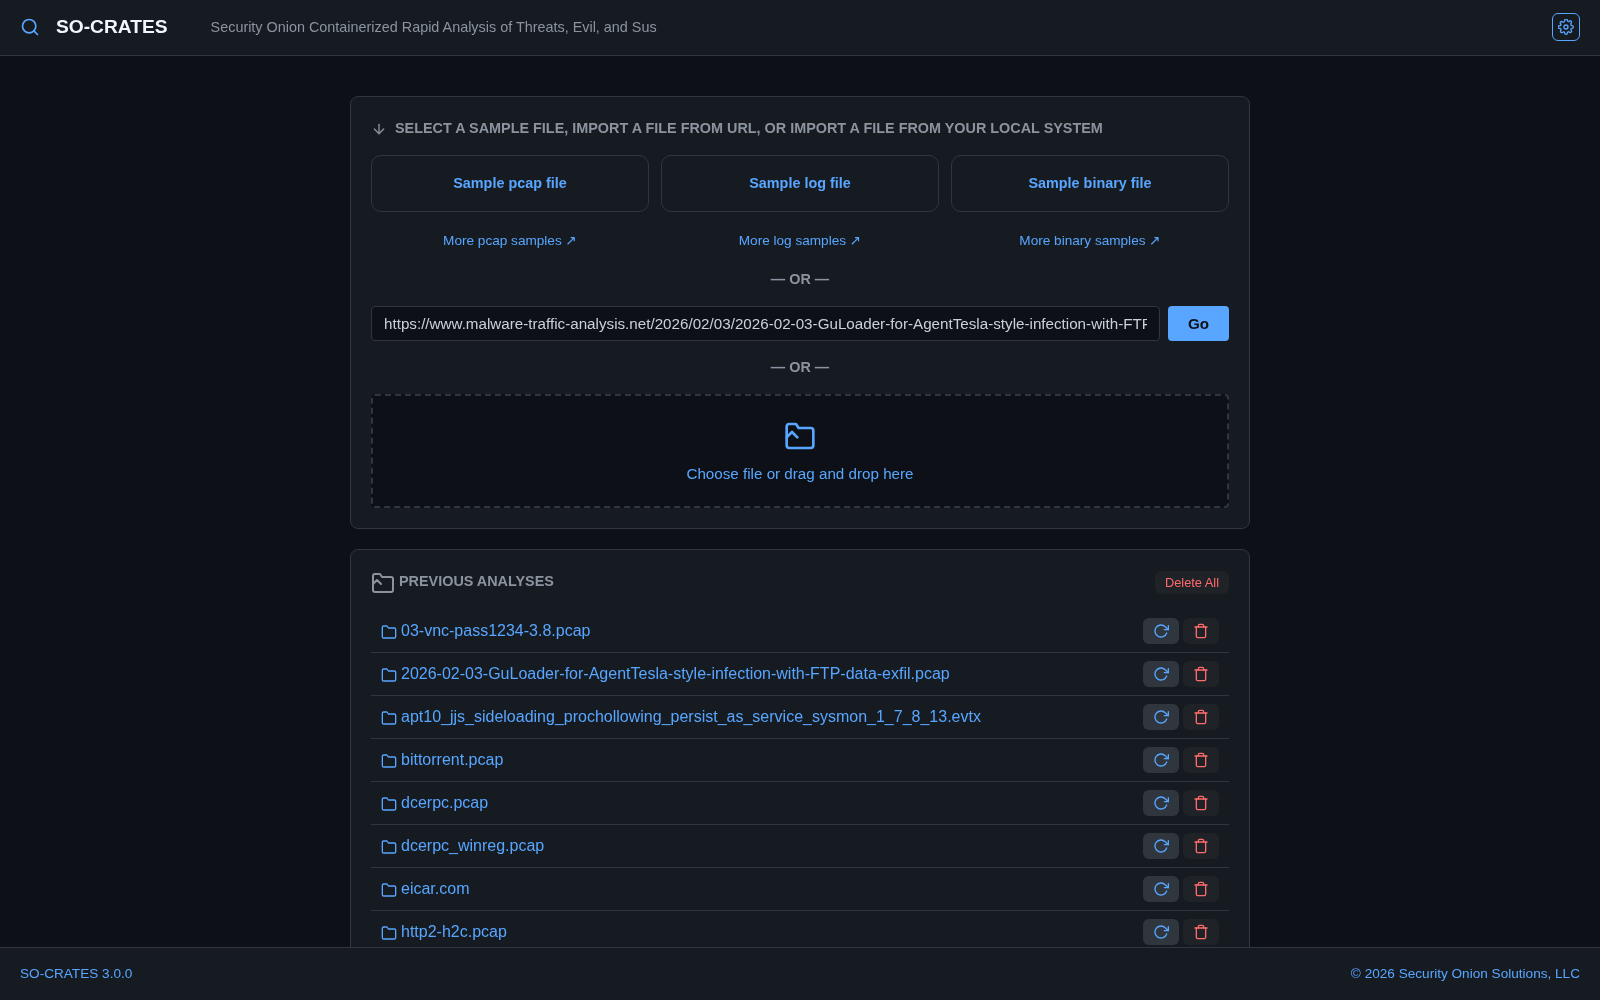 dougburks/so-crates
SO-CRATES: Security Onion — контейнеризированный быстрый анализ угроз, зла и подозрительного!
 smol-machines/smolvm
Встраиваемая, портативная виртуальная машина с поддержкой ветвления для безопасного локального запуска агентов.
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
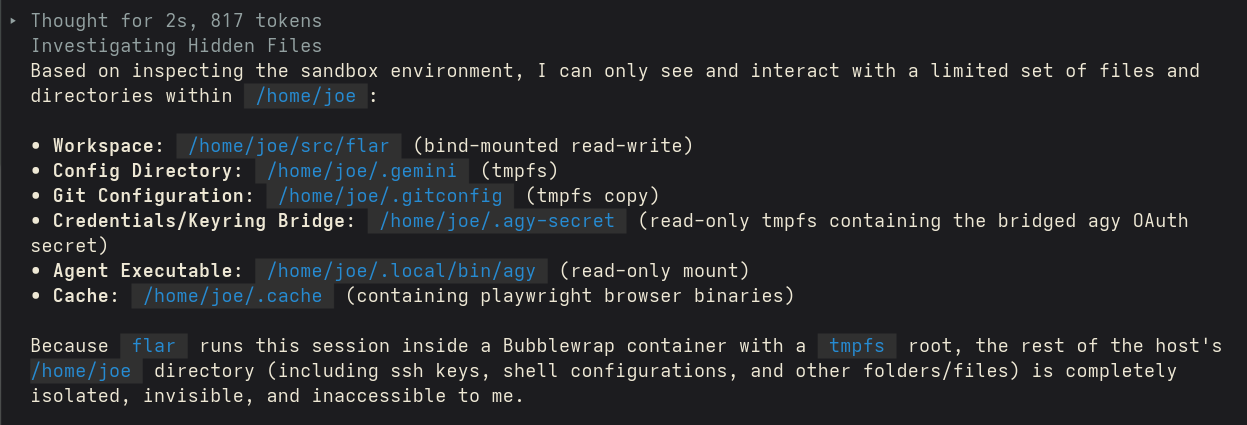 swelljoe/flar
Легковесный CLI-инструмент, который запускает ИИ-агентов кодирования в изолированных песочницах Bubblewrap со строгой изоляцией файловой системы,…
 joseluispino/hardstop
Референсная реализация для «Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution». Внеполосный эпистемический шнур андон,…
 open-policy-agent/opa
Декларативный механизм политик, который обеспечивает авторизацию и применение политик в сервисах, Kubernetes, Terraform, Docker и API с…
 cybersecsi/raudi
Репозиторий для автоматической генерации и поддержания актуальности серии Docker-образов через GitHub Actions.
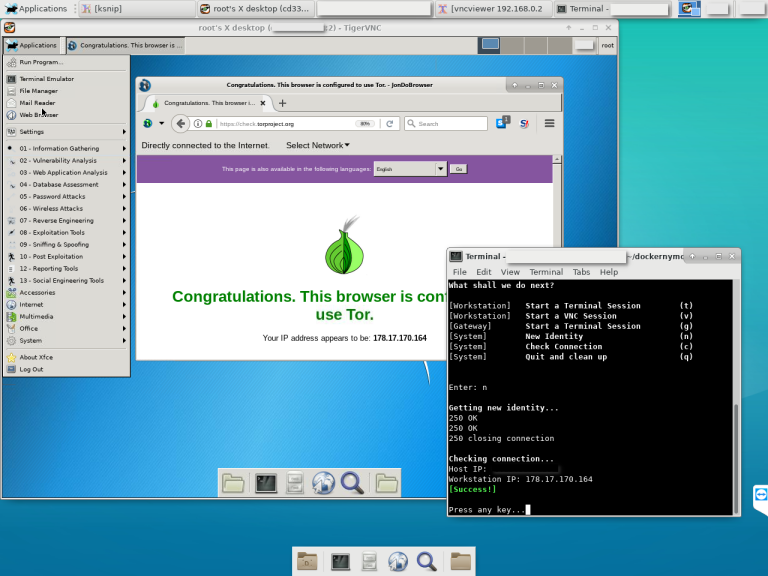 bcapptain/dockernymous
Скрипт, используемый для создания среды, похожей на Whonix, с шлюзом/рабочей станцией в контейнерах Docker.







