
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Скрипт в первую очередь обеспечивает безопасный сбор артефактов, затем выполняет необязательный анализ на хосте и создаёт переносимый форензический…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 kentox493/cve-2026-42945_nginxrift
Автоматизирует эксплуатацию уязвимости CVE-2026-42945 в контейнерах NGINX: проверяет уязвимые цели, перебирает смещения кучи, выполняет команды и…
 deepfence/threatmapper
Платформа защиты облачных нативных приложений с открытым исходным кодом (CNAPP)
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 rcarmo/agentbox
Песочница на основе Docker для агентов кодирования с изолированными средами, предустановленными инструментами агентов, контролем служб и загрузкой…
 boliu83/cve-2026-31431-algif-aead-remediator
Kubernetes DaemonSet для обнаружения и устранения CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — LPE в algif_aead через чёрный список modprobe
 abacus-group-rto/legion
Legion — это инструмент с открытым исходным кодом для тестирования сетей на проникновение, который отличается простотой использования, высокой…
 inceptionstack/lowkey
Разверните самостоятельно размещённых ИИ-агентов для программирования (OpenClaw, Claude Code, Codex) в своей учётной записи AWS с помощью…
 thirdbyte/ssj
Ваш повседневный дистрибутив Linux, превратившийся в Super Saiyan.
 rajsidwadkar/uap-protocol
Единый проводной протокол с приоритетом безопасности (security-first) для доступа к инструментам и координации агентов. UAP устраняет уязвимость…
 forxiucn/nginx-cve-2026-42945-poc
Эксплойт доказательства концепции для CVE-2026-42945, критическое переполнение кучи в модуле перезаписи NGINX, позволяющее выполнение удалённого кода…
 686f6c61/poc-copyescape-cve-2026-17106
Функциональный PoC для CVE-2026-17106 (CopyEscape): гонка TOCTOU в docker cp, допускающая произвольную запись на хосте Docker. Лаборатория Docker +…
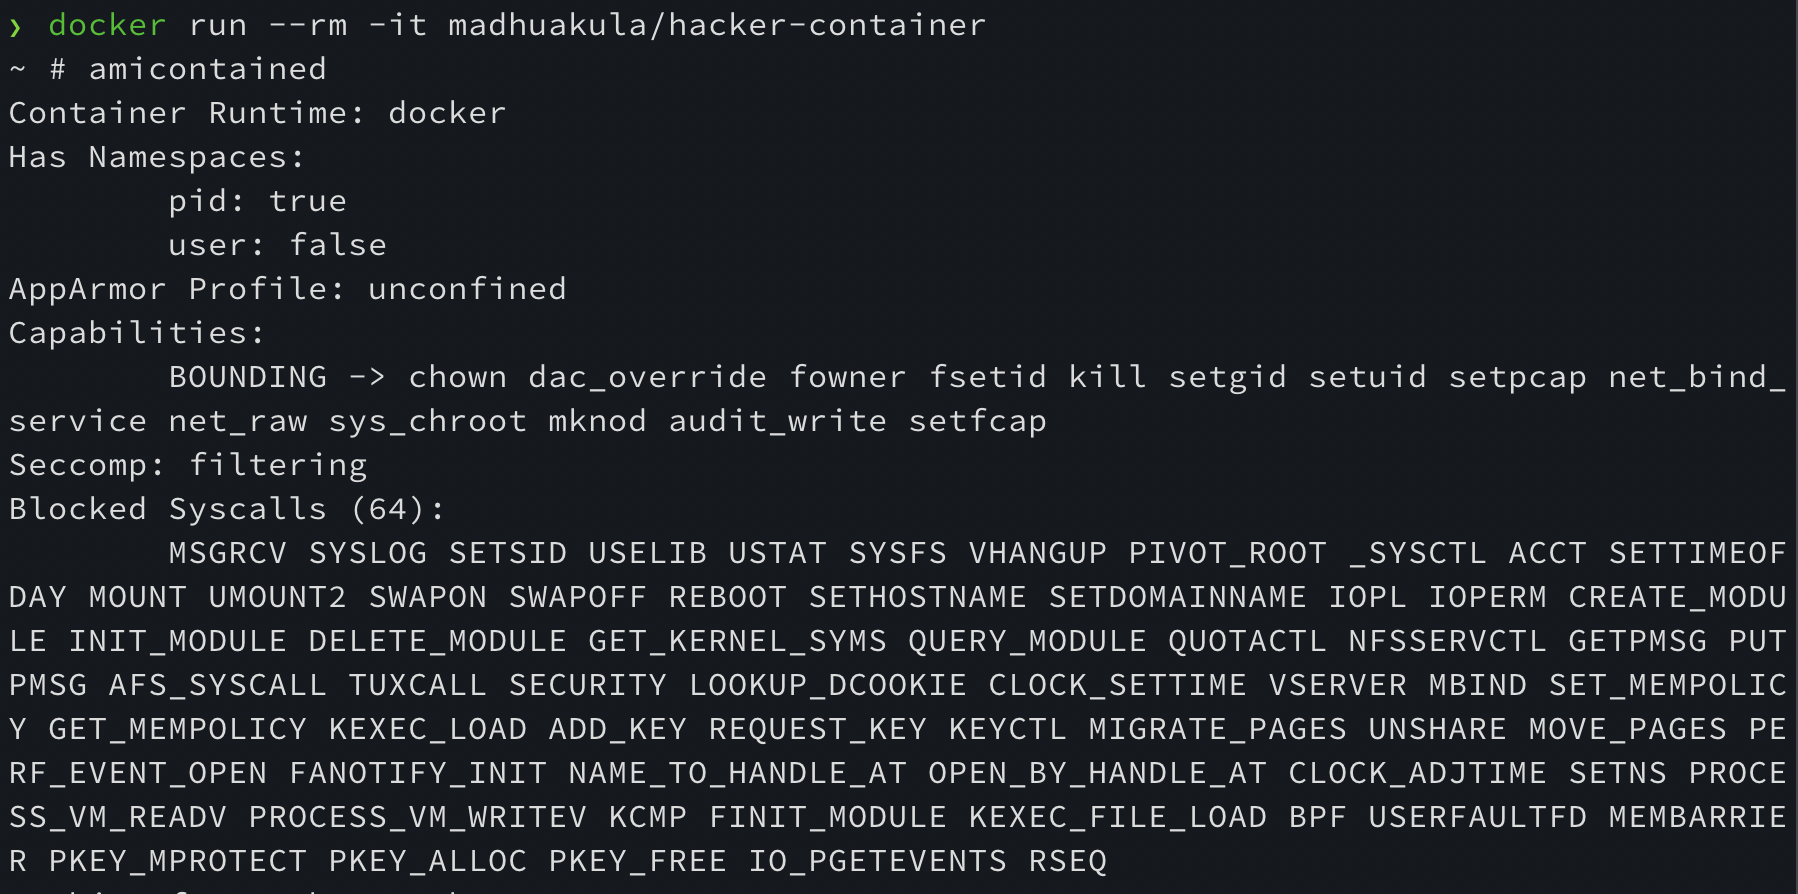 madhuakula/hacker-container
Швейцарский армейский контейнер для облачной безопасности. Контейнер со всем списком полезных инструментов/команд для взлома и защиты контейнеров,…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Практический воркшоп по безопасности CI/CD-конвейеров с лабораторией на Terraform, упражнениями по эксплуатации AWS, побегу из Kubernetes и внедрению…
 c-h4ck-0/learn-about-cve-2025-31133-poc
Образовательный proof-of-concept для CVE-2025-31133, побега из контейнера runc через состояние гонки maskedPaths. Включает настройку лаборатории,…
 takumak/cve-2019-5736-reproducer
Воспроизводитель для CVE-2019-5736 — уязвимости выхода из контейнера RunC. Предоставляет сборочные скрипты и лабораторию на базе KVM для…
 legendile7/cve-2026-78122-poc
Концептуальный эксплойт для CVE-2026-78122, демонстрирующий эксфильтрацию файловой системы контейнера и переменных окружения через грубые правила…








