
 #1
Инструменты для сканирования, обеспечения безопасности и усиления Docker, Kubernetes и контейнерных сред.
Рекомендация Kitploit

 rootdirective-sec/cve-2026-39987-lab
# Локальная Docker-лаборатория, воспроизводящая CVE-2026-39987 — RCE без аутентификации в терминальном WebSocket-соединении marimo. Сравнивает…
 derailed/popeye
👀 Санитайзер ресурсов кластера Kubernetes
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
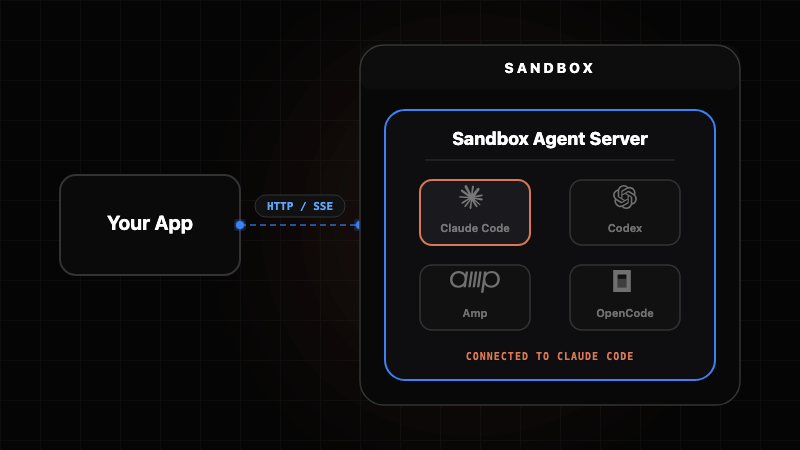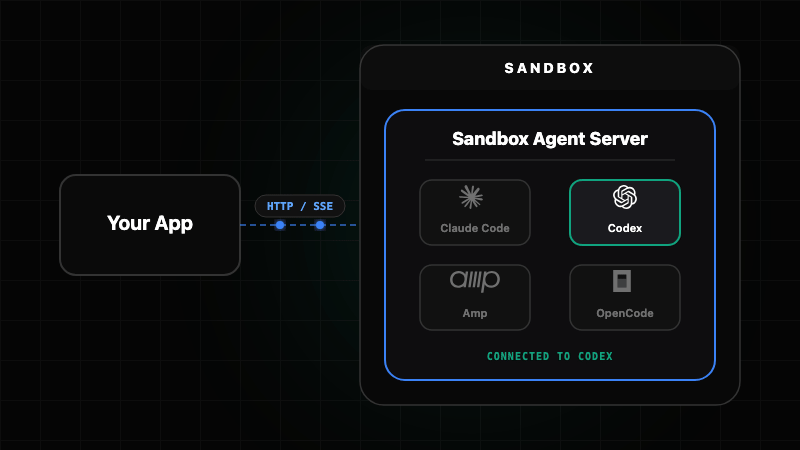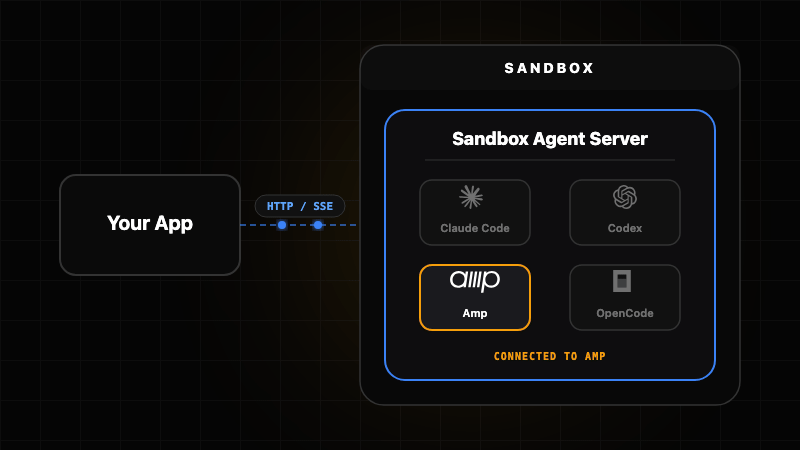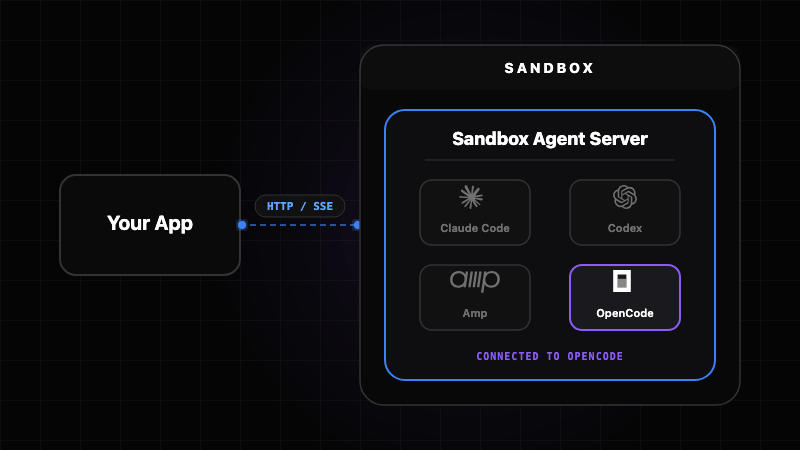 rivet-dev/sandbox-agent
Надёжный процесс для каждого агента с памятью, переживающей перезапуски
 brompwnie/botb
Инструмент анализа и эксплуатации контейнеров для пентестеров и инженеров.
 robcholz/vibebox
Сверхбыстрый CLI на Apple Silicon macOS для быстрой, изолированной разработки и агентов LLM.
 andreicscs/honeywire
Открытая платформа обмана, превращающая любой компьютер под управлением Linux в высокосигнальную канарейку. Развертывайте датчики-ловушки на файлах,…
 hackspeak/cve-2026-17106
PoC для Docker `docker cp` — произвольная запись файлов, использующая недостатки symlink и извлечения tar-архивов для перезаписи бинарных файлов…
 joaovicdev/exploit-cve-2026-87902
Уязвимая лаборатория (Docker) + PoC на Python для CVE-2026-87902 — неаутентифицированный path traversal в WordPress Core (page-template -> LFI ->…
 siyad01/agentbox
Открытая песочница для ИИ-агентов — изоляция gVisor/Docker, хранилище учётных данных, неизменяемый журнал аудита. Создана после CVE-2026-25253.
 nisec-eric/cve-2026-31431
Эксплойт локального повышения привилегий для ядра Linux, использующий уязвимость CVE-2026-31431, предоставляющий надёжный одноразовый PoC с…
 boreas37/cve-2026-44848-poc
PoC для CVE-2026-44848: отсутствие авторизации в Portainer на эндпоинтах плагинов Docker -> RCE на хосте (GHSA-rrmm-9v76-h3p4). Только стандартная…
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC vs MSG_PEEK — использование после освобождения, приводящее к выходу из контейнера
 aquasecurity/trivy-operator
Kubernetes-нативный оператор безопасности, который автоматизирует сканирование уязвимостей, аудит конфигураций, обнаружение секретов, анализ RBAC и…
 chaitin/veinmind-tools
veinmind-tools — это набор инструментов для обеспечения безопасности контейнеров, разработанный компанией 长亭科技 на основе veinmind-sdk.
 lxc/incus-os
Неизменяемый образ ОС Linux, оптимизированный для запуска контейнеров и виртуальных машин Incus, с UEFI Secure Boot, шифрованием диска TPM 2.0 и…










