
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit
 stealthcopter/deepce
Docker-перечисление, повышение привилегий и побег из контейнера (DEEPCE)
 chaitin/veinmind-tools
veinmind-tools — это набор инструментов для обеспечения безопасности контейнеров, разработанный компанией 长亭科技 на основе veinmind-sdk.
 bishopfox/badpods
Коллекция манифестов, которые создают поды с повышенными привилегиями.
 datadog/security-labs-pocs
PoC-код для эксплойтов, упомянутых в Datadog Security Labs.
 cyberark/kubesploit
Kubesploit — это кроссплатформенный сервер и агент для пост-эксплуатации с использованием HTTP/2 Command & Control, написанный на Golang и…
 kmkz/exploits
Оригинальные CVE, PoC-эксплойты и бюллетени безопасности с подробными цепочками уязвимостей, методами повышения привилегий и выхода из контейнера для…
 scumjr/dirtycow-vdso
PoC для Dirty COW (CVE-2016-5195)
 aegrah/panix
Настраиваемый инструмент обеспечения персистентности в Linux для исследований в области безопасности и разработки средств обнаружения.
 pr0v3rbs/cve-2025-32463_chwoot
Эскалация привилегий до root через бинарный файл sudo с опцией chroot. CVE-2025-32463
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 brompwnie/botb
Инструмент анализа и эксплуатации контейнеров для пентестеров и инженеров.
 cyberark/pipeviewer
Инструмент, отображающий подробную информацию об именованных каналах в Windows
 metarget/k0otkit
k0otkit — это универсальная пост-эксплуатационная техника, которая может использоваться при атаках на кластеры Kubernetes.
 gojue/ehids-agent
Система обнаружения вторжений на хосте Linux на основе eBPF.
 q3k/cve-2019-5736-poc
Невооружённое доказательство концепции для CVE-2019-5736 (побег из Docker)

 secure-system/insular
Изолируйте приложения «большого брата» https://secure-system.gitlab.io/Insular/
 impalabs/cve-2023-27326
VM Escape для Parallels Desktop <18.1.1
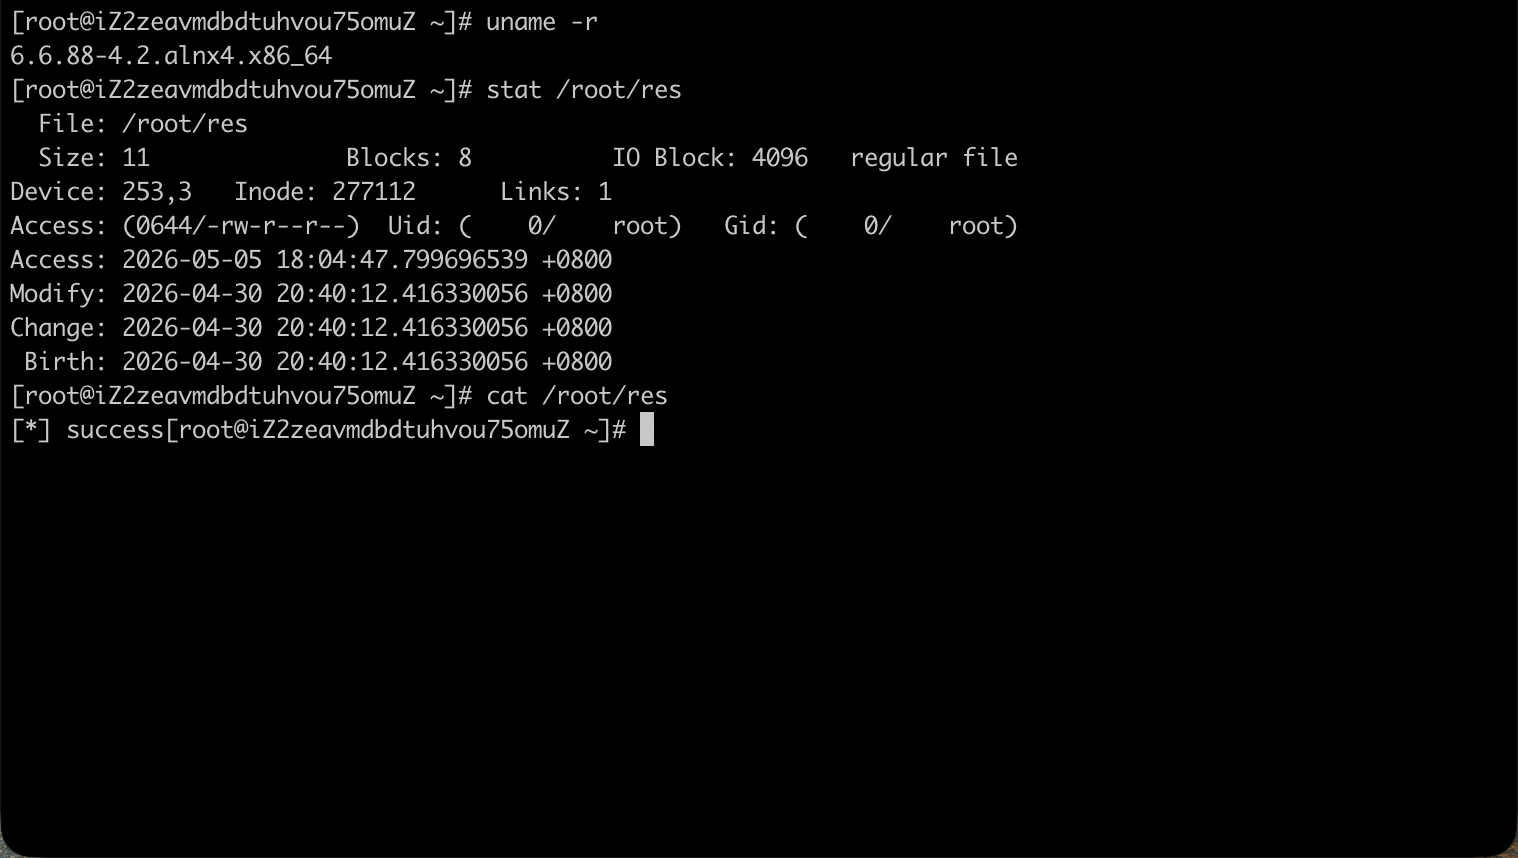 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: полностью непривилегированный побег из контейнера до выполнения кода на уровне узла в Kubernetes через повреждение page-cache CVE-2026-31431 +…






