
 #1
Инструменты техник побега из контейнера, повышения привилегий и тестирования побега из песочницы.
Рекомендация Kitploit
 medaz-sploit/cve-2025-9074-docker-desktop-api-escape-poc
Эксплойт (концептуальное доказательство) для CVE-2025-9074, позволяющий осуществить побег из Docker Desktop API через сырые HTTP-запросы.…
 0xfuffm3/cve-2026-31431-copyfail
Доказательство концепции эксплуатации для CVE-2026-31431 (Copy Fail) — локальное повышение привилегий в ядре Linux через повреждение page-cache в…
 karazajac/dirtyfail
Детектор + PoC для уязвимостей записи в page-cache Linux: Copy Fail (CVE-2026-31431) и Dirty Frag (CVE-2026-43284/43500). Только для авторизованных…
 percivalll/dirty-frag-kubernetes-poc
Доказательство концепции, демонстрирующее выход из контейнера в Amazon EKS путем эксплуатации уязвимости Dirty Frag (CVE-2026-43284) — повреждения…
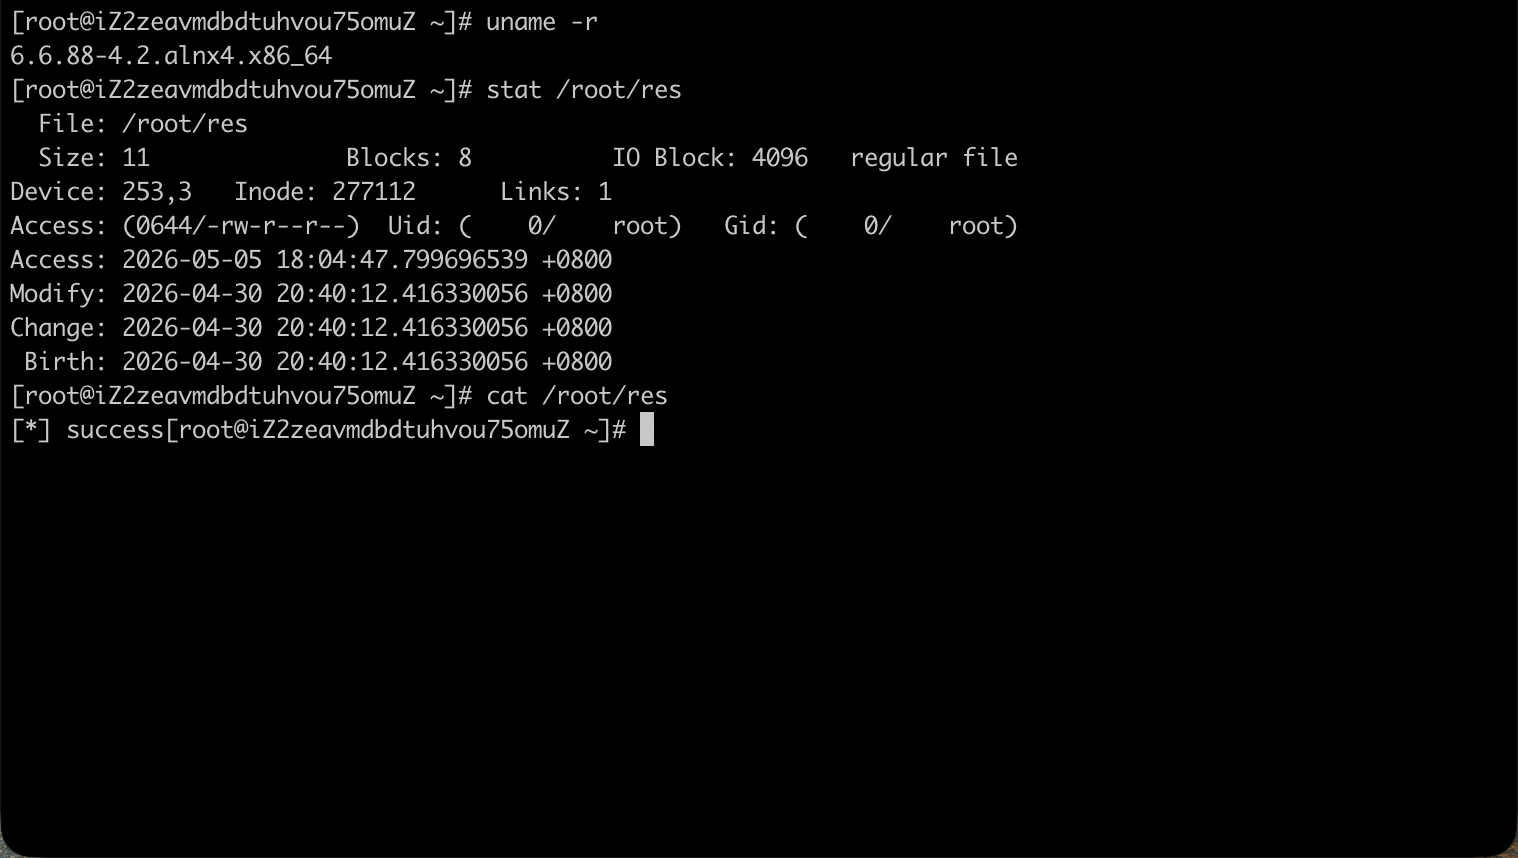 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: полностью непривилегированный побег из контейнера до выполнения кода на уровне узла в Kubernetes через повреждение page-cache CVE-2026-31431 +…
 hans362/cve-2026-31431-copy-fail-container-escape
# Обход контейнера в любом docker-контейнере с включённым healthcheck через CVE-2026-31431
 sgkdev/page_inject
CVE-2026-31431-killed page-cache эксплойт — выполнение кода в контейнерах, совместно использующих один и тот же слой образа
 christbowel/cve-2026-41900-poc
Доказательство концепции эксплуатации для CVE-2026-41900 — неаутентифицированного удалённого выполнения кода в OpenLearnX через монтирование тома…
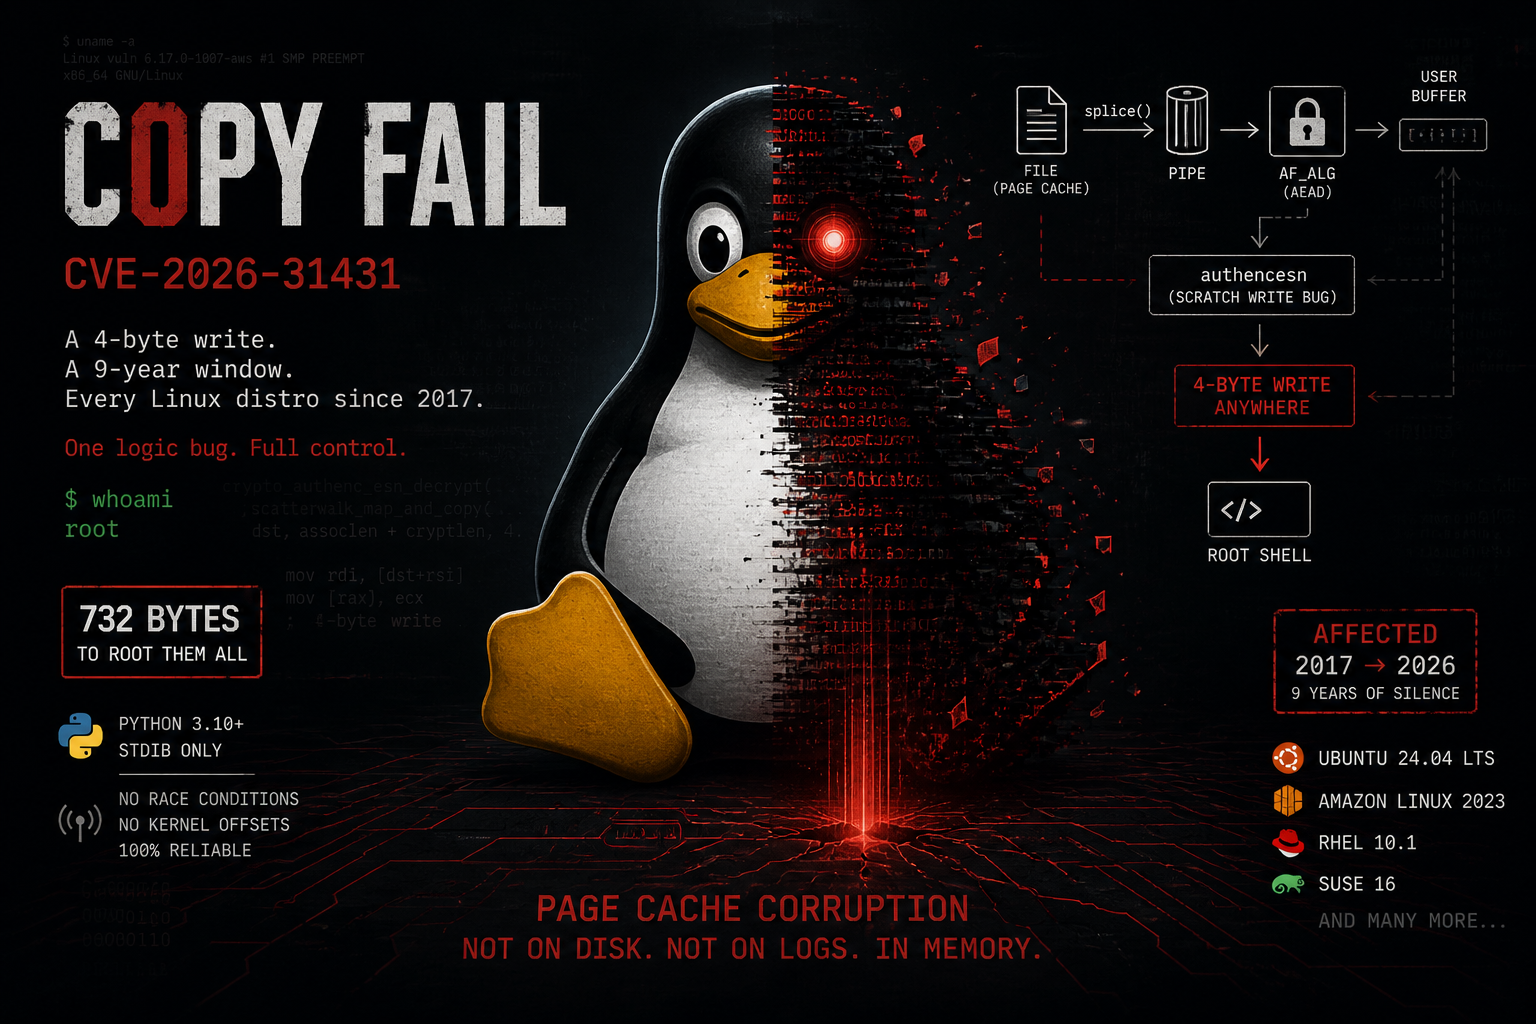 themalwareguardian/cve-2026-31431
Структурированное объяснение CVE-2026-31431 (Copy Fail), связывающее три изменения ядра, которые ввели уязвимость и позволили ее эксплуатировать.
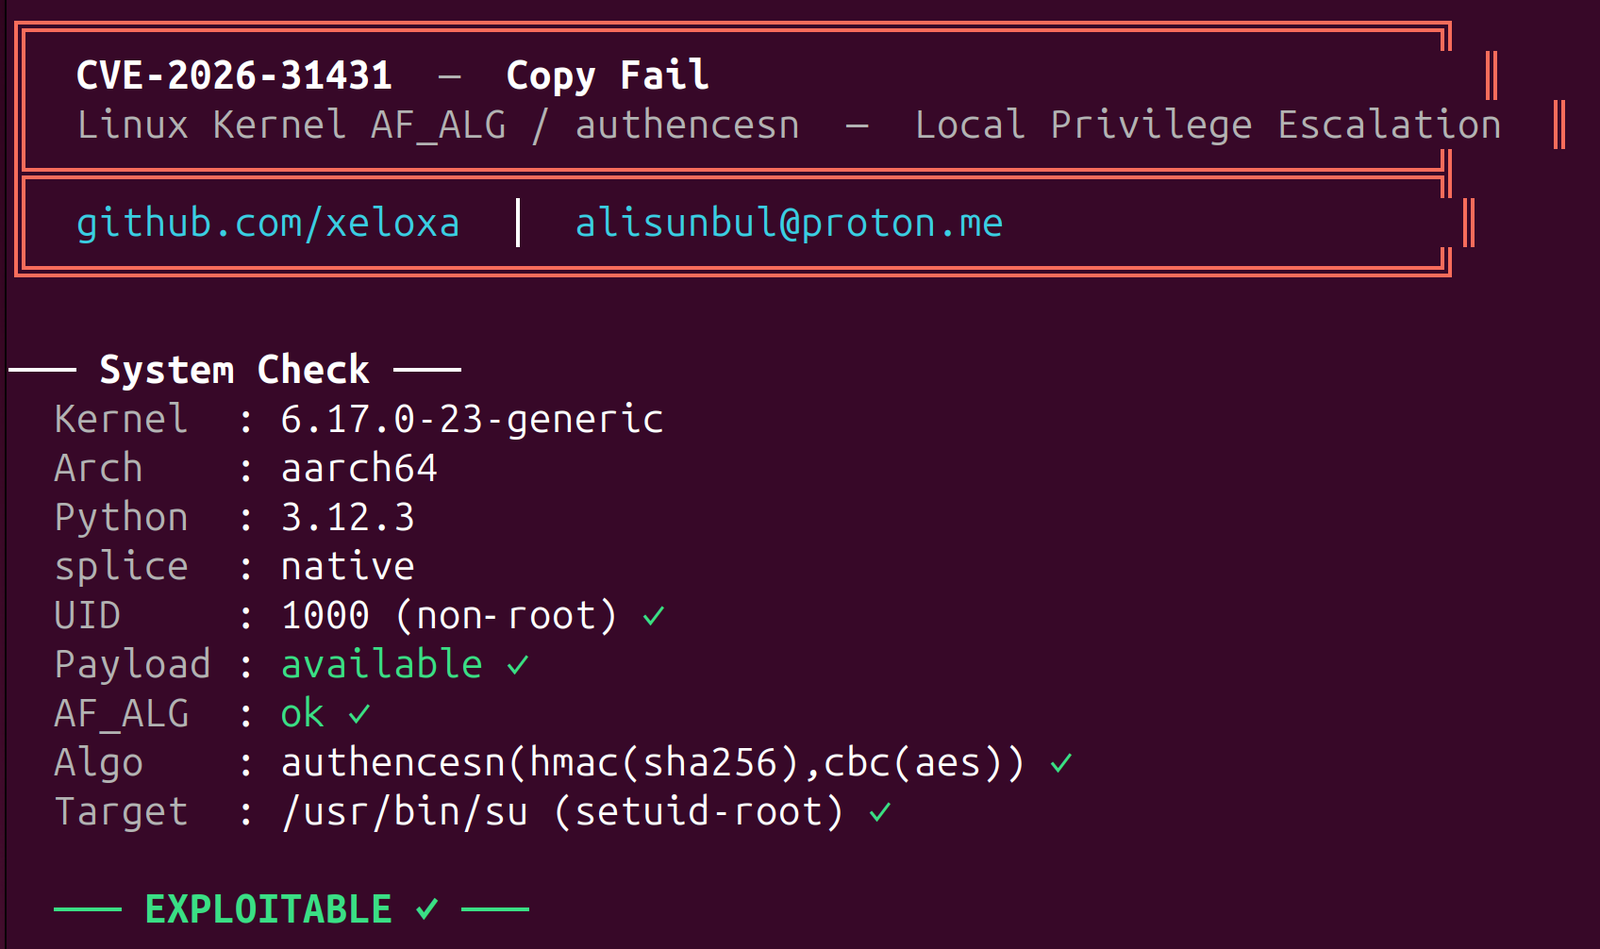 xeloxa/copyfail-exploit
Копия эксплойта LPE для CVE-2026-31431. Чистая, мультиархитектурная реализация на Python, нацеленная на уязвимость страничного кэша AF_ALG в ядре…
 gr-1m/cve-2026-31431
Golang-переписывание эксплойта локального повышения привилегий Copy Fail (CVE-2026-31431), повреждающего кэш страниц для получения root на системах…
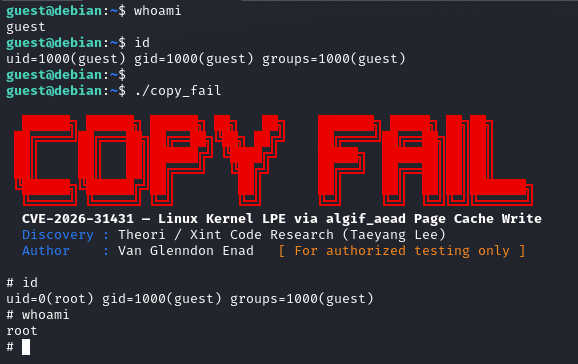 sl4ck0th/cve-2026-31431-poc
Доказательство концепции эксплуатации для CVE-2026-31431, локального повышения привилегий в ядре Linux через запись в page cache AF_ALG, позволяющего…
 m4xsec/cve-2026-31431-rce-exploit
Эксплойт локального повышения привилегий для CVE-2026-31431 — логической ошибки в AF_ALG ядра Linux, позволяющей непривилегированным пользователям…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Подробный анализ уязвимости Copy Fail (CVE-2026-31431) в ядре Linux, включая механизм повреждения памяти, цепочку повышения привилегий и влияние на…
 qi4l/cve-2026-31431-container-escape
Proof-of-concept эксплойт для побега из контейнера, targeting CVE-2026-31431 в runC, демонстрирующий повышение привилегий и выход за пределы…
 recofu/cve-2026-31431-copy-fail
Эксплойт локального повышения привилегий для CVE-2026-31431 в криптоподсистеме ядра Linux, обеспечивающий доступ root и выход из контейнера с помощью…
 fulucky0-yuri/cve-2026-31431-pocc
C-реализация proof-of-concept для CVE-2026-31431 — уязвимости отравления кэша страниц AF_ALG в ядре Linux, которая позволяет локально повышать…
 cdk-team/cdk
📦 Сделайте тестирование безопасности K8s, Docker и Containerd проще.







