
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
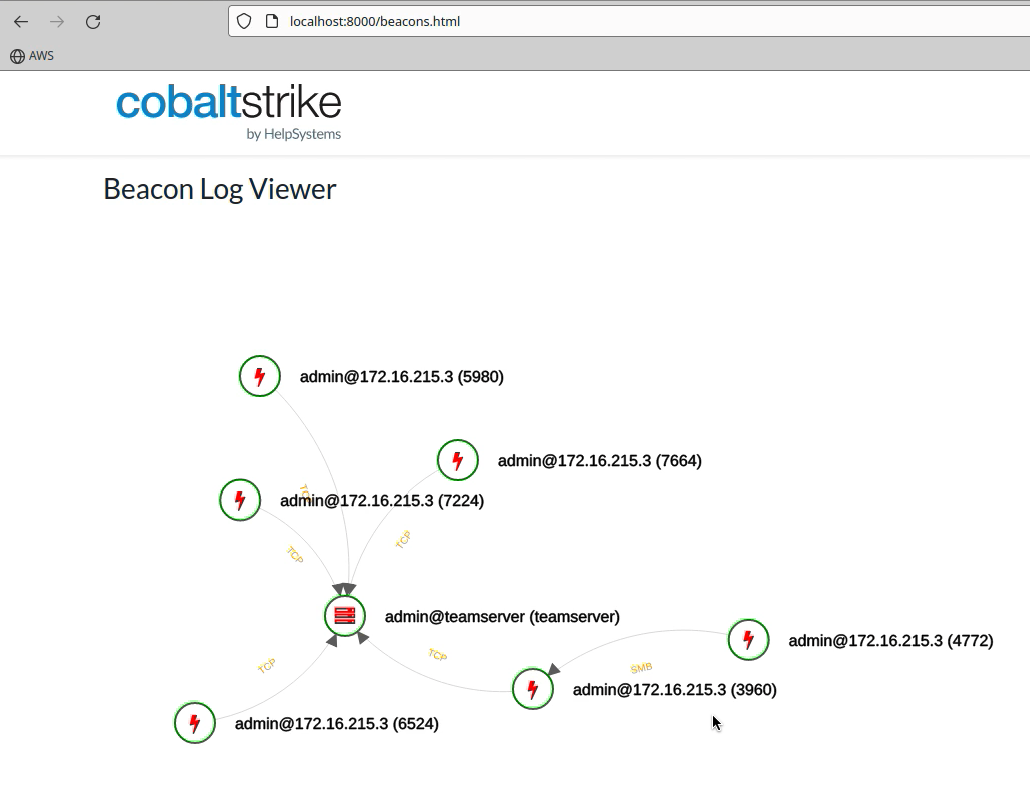
 cobalt-strike/sleep_python_bridge
Этот проект является «мостом» между sleep и языком python. Он позволяет управлять teamserver Cobalt Strike через python без необходимости…
 lnxg33k/webhandler
Симулятор Bash для управления сервером с помощью системных функций PHP.
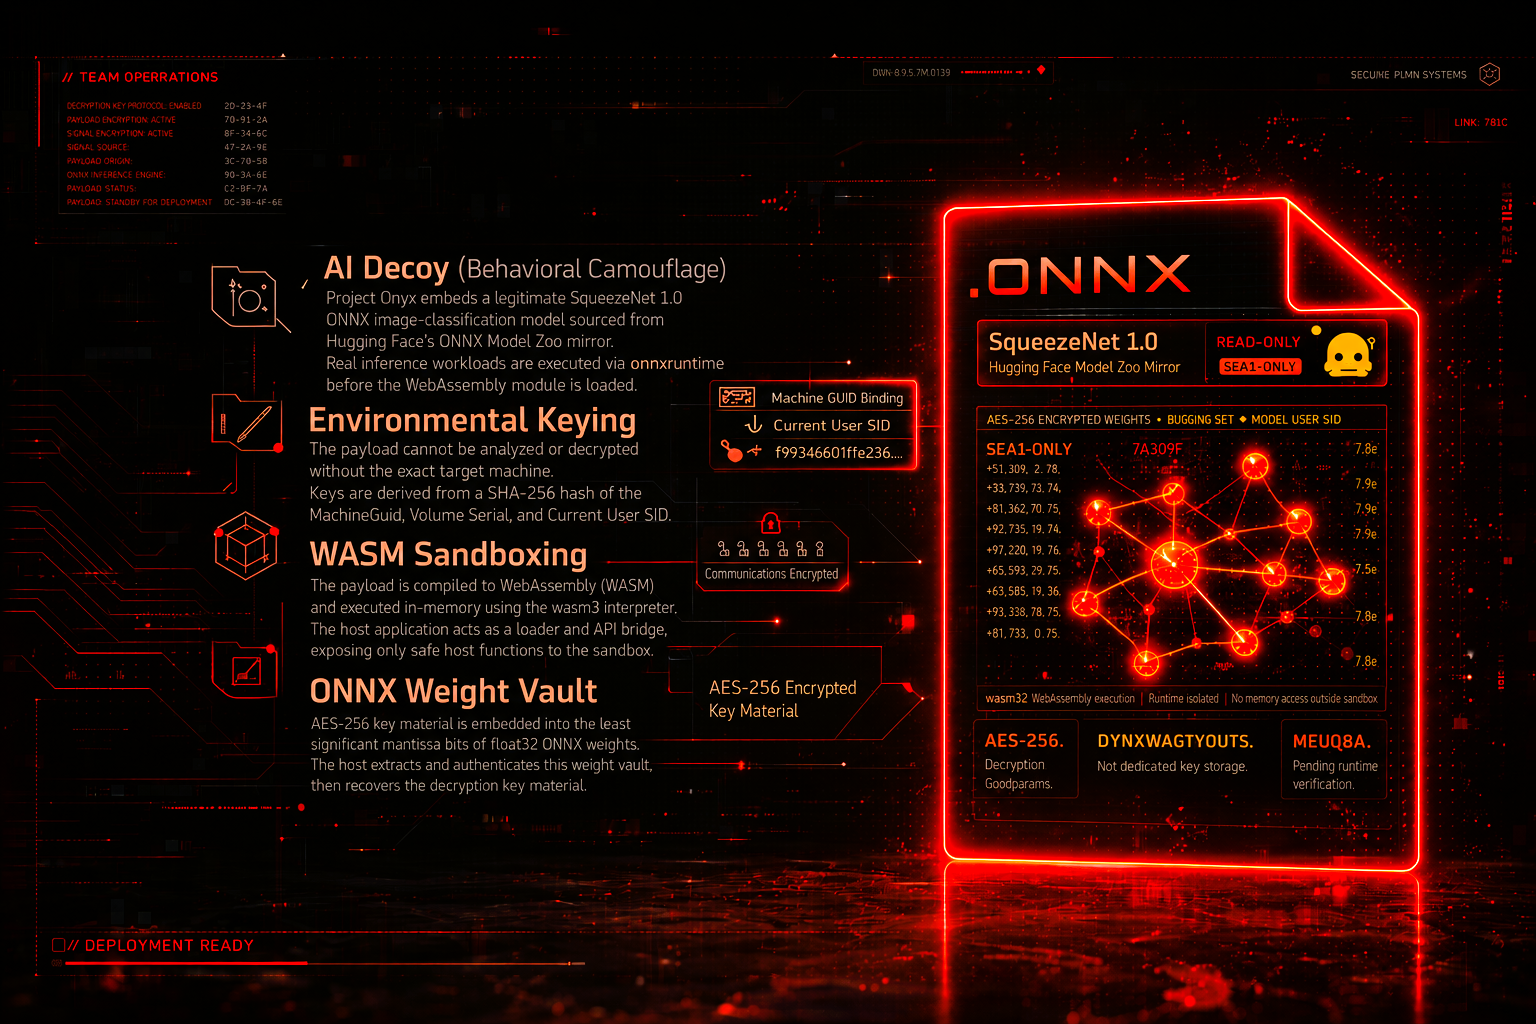 x-3306/project-onyx
Продвинутый обход EDR с помощью спуфинга AI-телеметрии и WASM-песочницы. Project Onyx — это PoC-конвейер Red Team, предназначенный для демонстрации…
 alessandroz/pupy
Pupy — это RAT (Remote Administration Tool) с открытым исходным кодом, многоплатформенный (Windows, Linux, OSX, Android) и многофункциональный,…
 synacktiv/livepyre
Инструмент, предназначенный для эксплуатации CVE-2025-54068 и удалённого выполнения команд, если известен APP_KEY проекта Livewire.
 burpheart/cve-2022-39197-patch
CVE-2022-39197 патч для уязвимости. CVE-2022-39197 Патч для уязвимости.
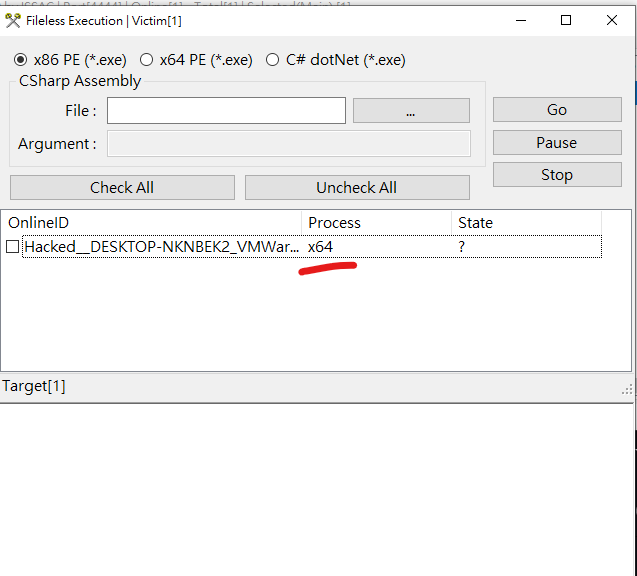 iss4cf0ng/duplexspycs
Open-source инструмент удаленного администрирования (RAT) на C#, обеспечивающий полный контроль над удаленной Windows-машиной, предназначенный для…
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc сводка обновление обхода CVE-2017-10271 патча POC
 alexandre-lavoie/python-log4rce
Всё в одном PoC на чистом Python для CVE-2021-44228
 n1k0la-t/cve-2023-36745
Эксплойт Proof-of-Concept для уязвимости RCE в Microsoft Exchange Server CVE-2023-36745, позволяющий выполнить удаленный код через инъекцию команд…
 decoder-it/printerbugnew
Версия printerbug.py только для DCERPC
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 zux0x3a/dns-black-cat
Мультиплатформенный набор инструментов для интерактивной экфильтрации команд оболочки через DNS. С помощью DNS-Cat вы сможете выполнять системные…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 jbaines-r7/through_the_wire
PoC-эксплойт для CVE-2022-26134 (инъекция OGNL в Atlassian Confluence). Предоставляет reverse shell и возможность чтения файлов из памяти для…
 pyroxenites/s2-062
Удаленное выполнение кода S2-062 CVE-2021-31805 Проверочный POC
 emrekybs/nim-shell
Обратная оболочка, способная обходить обнаружение Windows Defender
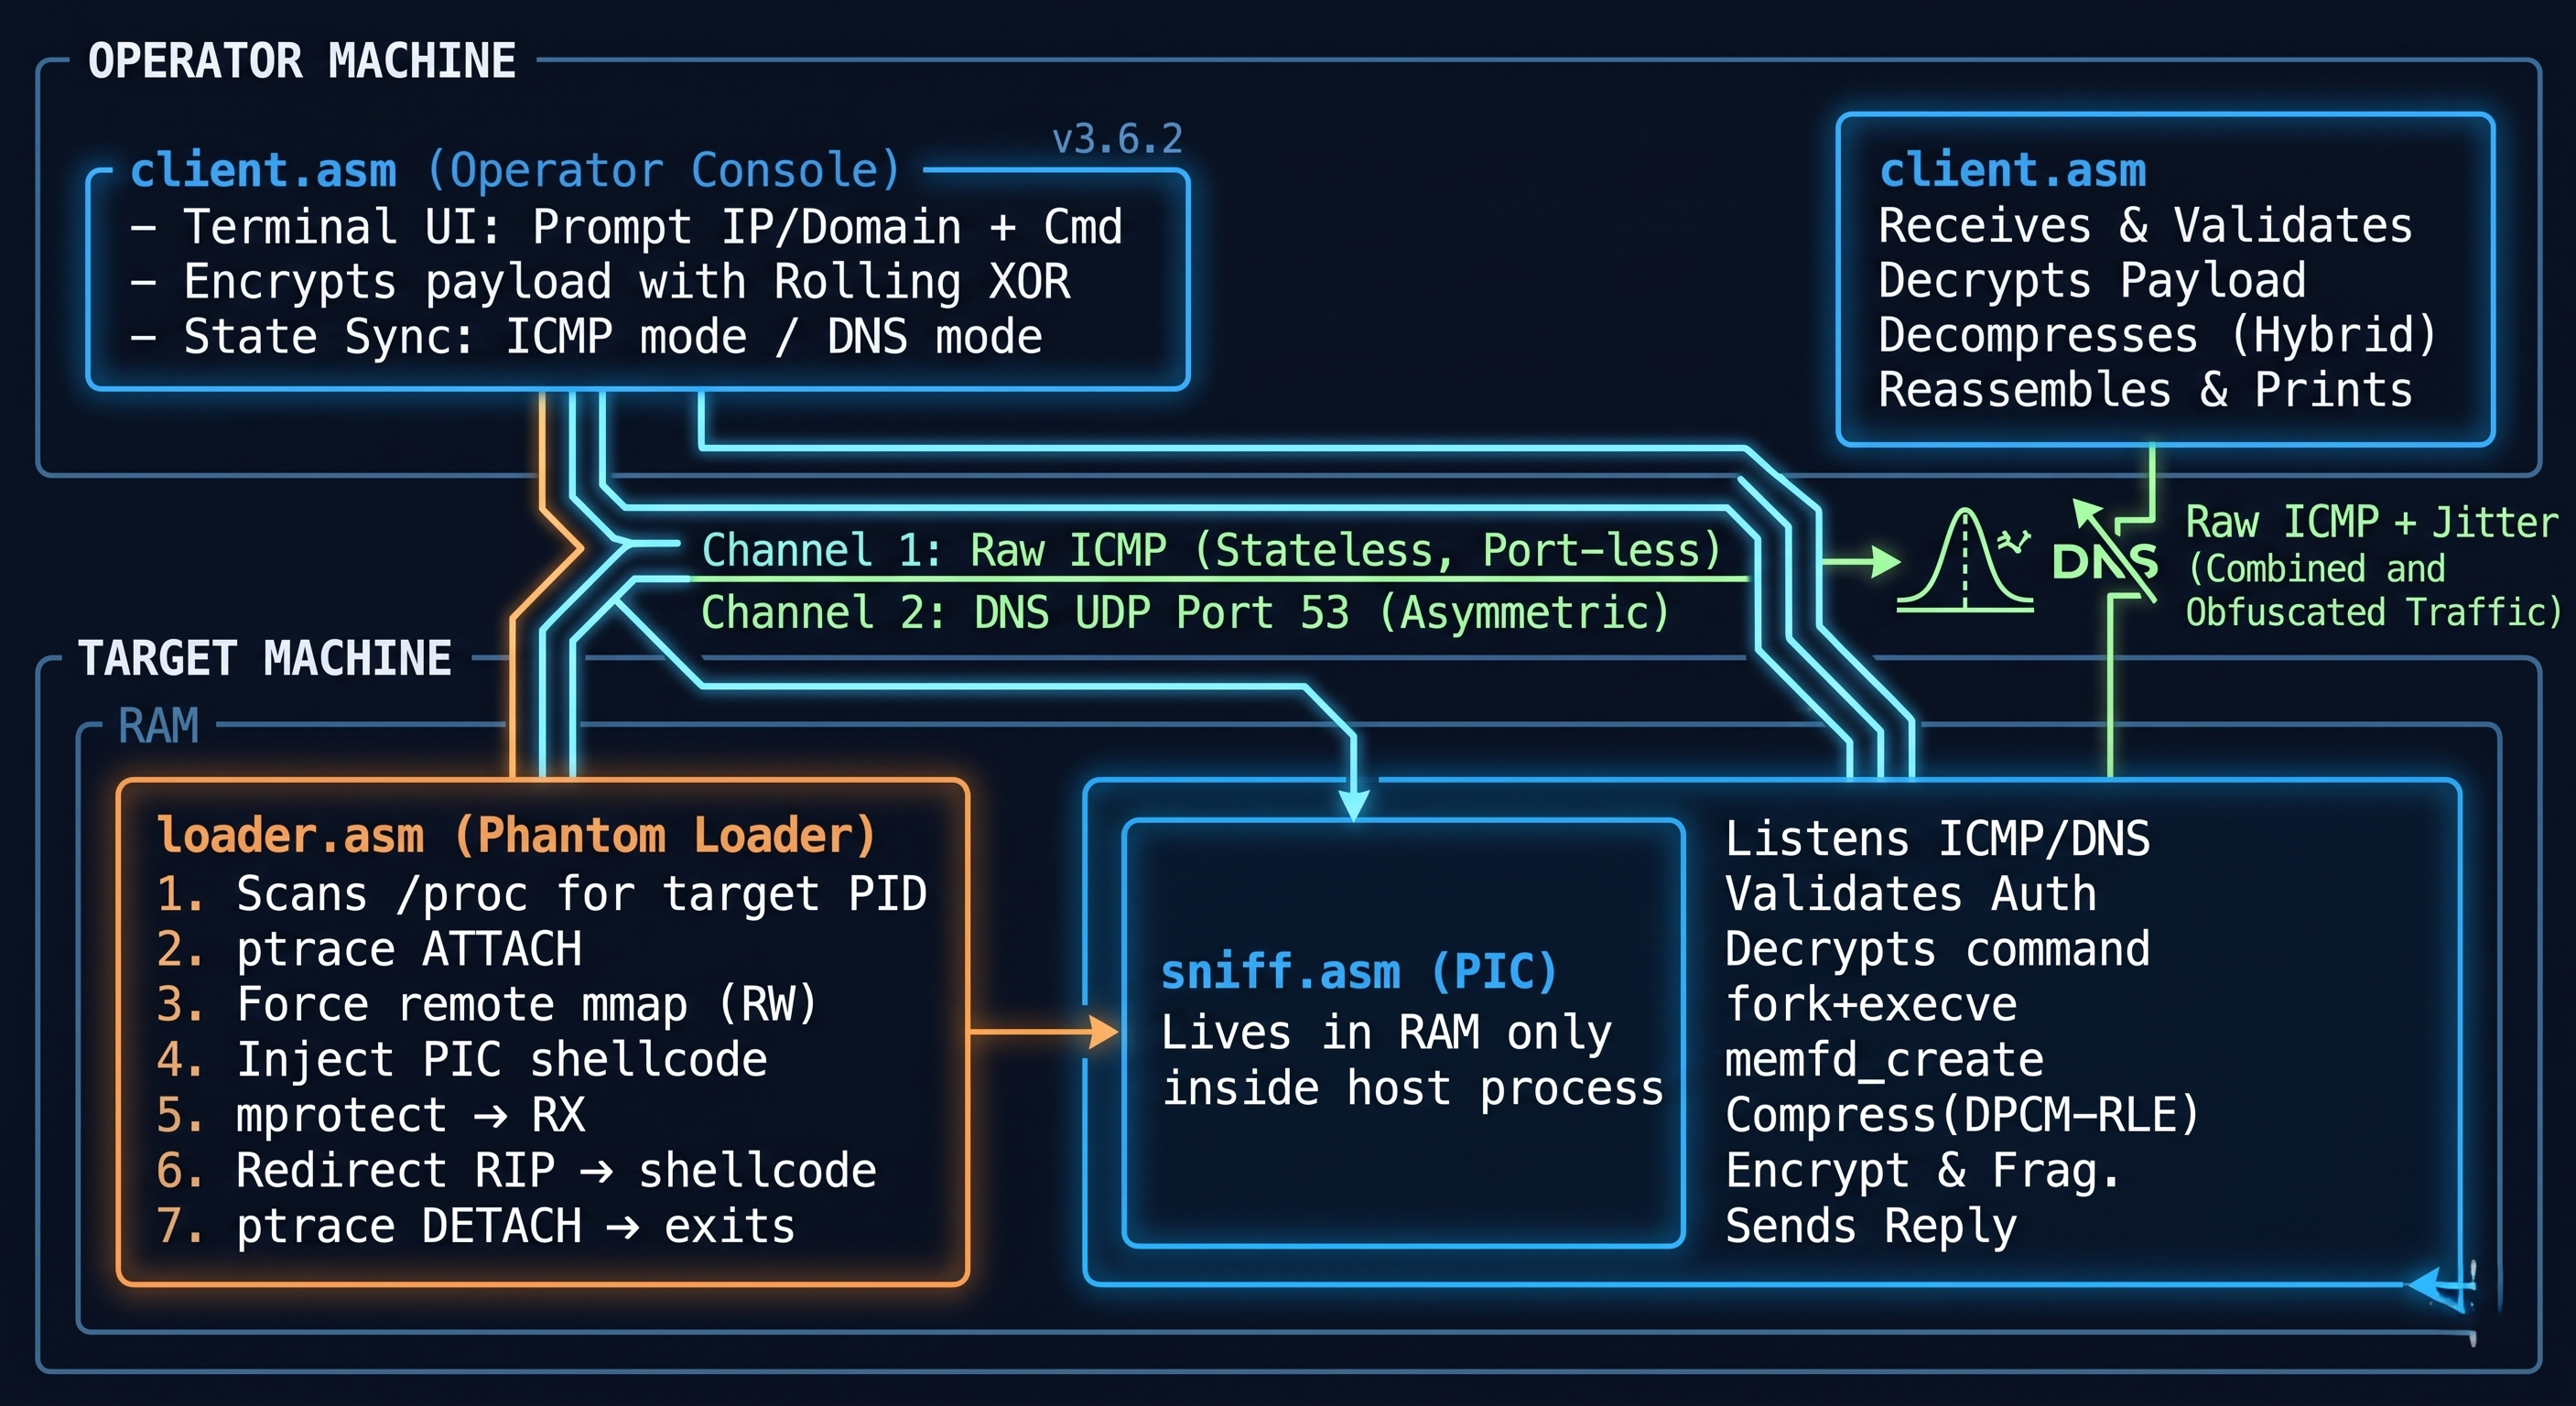 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Бесфайловый C2-фреймворк на ассемблере x64 с двухканальным пивотингом по протоколам ICMP/DNS, прямым выполнением системных вызовов и внедрением в…








