
 #1
C2-фреймворки, редиректоры, слушатели и инструменты командной инфраструктуры.
Рекомендация Kitploit
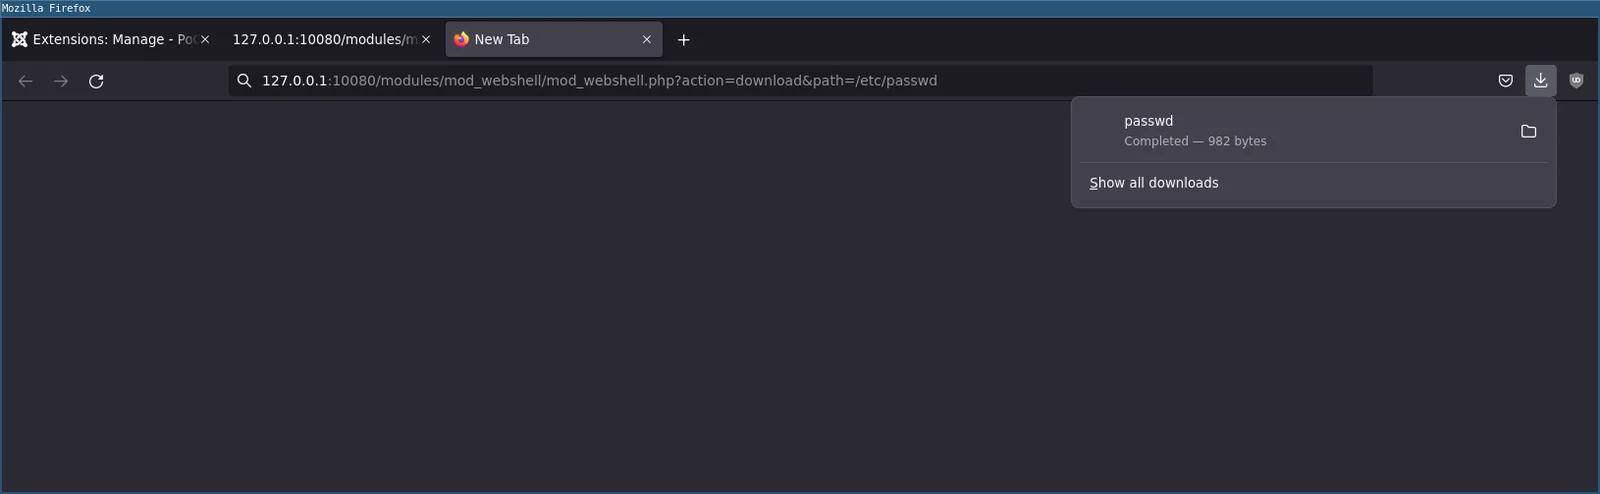
 p0dalirius/joomla-webshell-plugin
Плагин веб-шелла и интерактивная оболочка для пентеста сайта на Joomla.
 linnemanlabs/glimmer
Фреймворк эмуляции противника и C2 для исследований в области безопасности
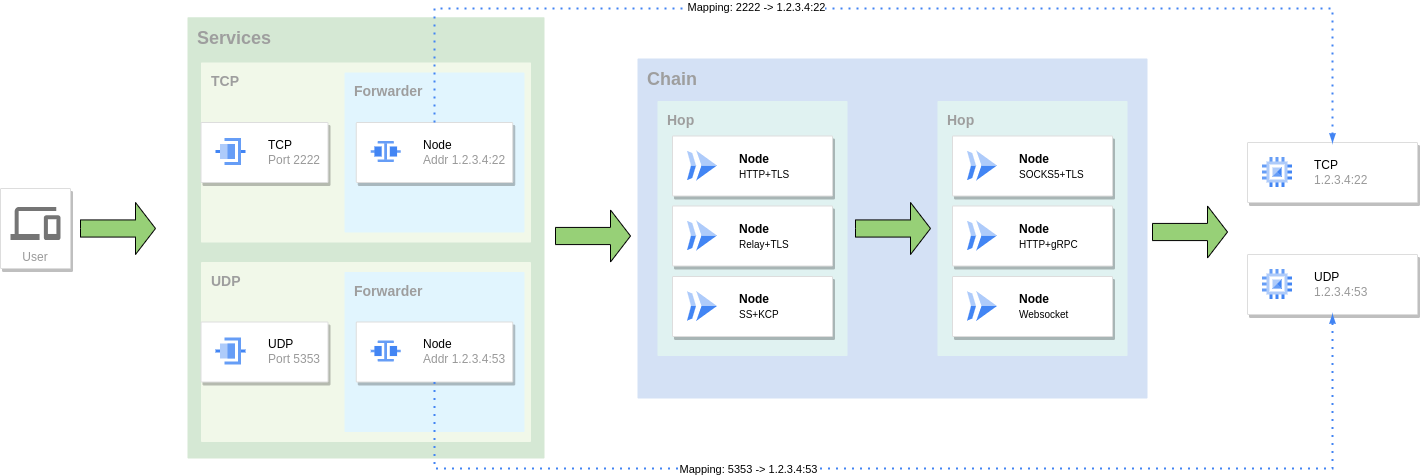 go-gost/gost
GO Simple Tunnel — простой туннель, написанный на golang
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
 vulncheck-oss/external-c2-experiments
Внешний C2-модуль для go-exploit, который перехватывает обратные SSH-шеллы, предоставляя серверный слушатель и клиент полезной нагрузки для…
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Индикаторы компрометации и рекомендации по поиску для CVE-2026-88771 — неаутентифицированной инъекции команд в Citrix NetScaler ADC и Gateway,…
 stillbigjosh/adaptix-serverless-c2
Плагин serverless C2-транспорта для AdaptixC2 v1.2, использующий AWS Lambda + DynamoDB в качестве инфраструктуры ретрансляции.
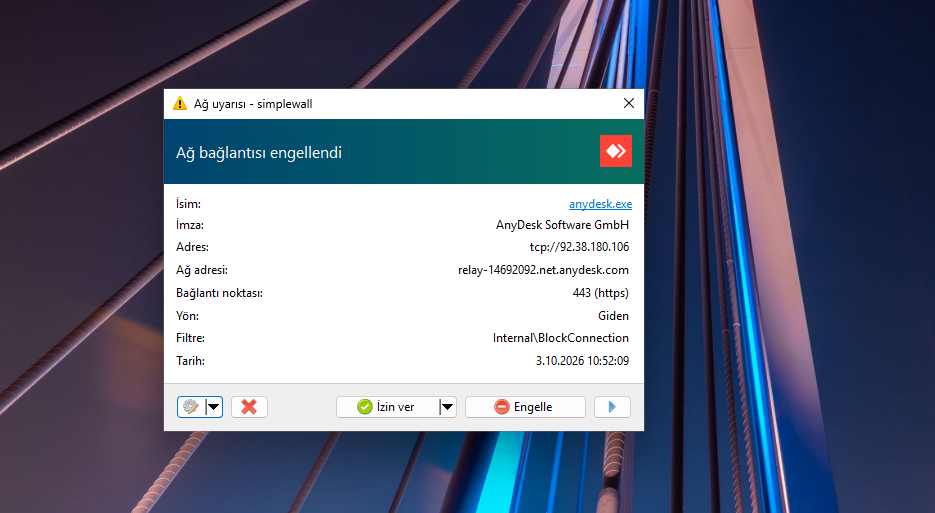 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Реверс-инжиниринг-разбор Python-шеллкода, который через APC-инъекцию внедряется в AnyDesk, эксфильтрует данные на C2 по HTTPS с AES/RSA и…

 vqkro/ultrasploiter
Один бинарный файл, объединяющий сканер портов, полный индекс Exploit-DB (47 тыс. записей) и исполняемые модули эксплойтов в один инструмент. Написан…
 sliverarmory/sliver-gui
Кроссплатформенный Electron GUI для C2-фреймворка Sliver, предоставляющий панели управления сессиями и beacon-ами, генерацию полезных нагрузок,…
 greshake/llm-security
Демонстрации концепций и исследования атак косвенной инъекции промптов на интегрированные в приложения LLM, охватывающие эксфильтрацию данных,…
 abraxas/veneficus-implant-public
Spicy malware 0day. Полная цепочка атаки: эксплойт, пивот, c2, закрепление. Rust преобразован в псевдокод — если вы умны, вы сможете собрать это сами.
 abraxas/veneficus
Суперэлитный end-to-end имплант 0day. Полная kill-chain. Эксплуатация, повышение привилегий, пивотинг, отравление, закрепление.
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 kyle41111/ai-file
Профиль слушателя для фреймворка Mythic C2, использующий файловые API поставщиков ИИ
 adityatelange/evil-winrm-py
Выполняйте команды интерактивно на удалённых машинах Windows с помощью протокола WinRM (просто быстрее)
 d4kw1n/cve-2026-102607-zoneminder
Python PoC, эксплуатирующий CVE-2026-102607 — аутентифицированную инъекцию команд ОС в ZoneMinder <= 1.38.1 через exportEvents(), позволяющую…
 nth347/mediawiki-cve-2026-100382
Docker-лаборатория для воспроизведения CVE-2026-100382: неаутентифицированный RCE через инъекцию аргументов в #get_program_data расширения MediaWiki…








