
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 fishyyh/cve-2025-48384-poc
Эксплойт Proof-of-concept для CVE-2025-48384, демонстрирующий удаленное выполнение кода с помощью специально созданной операции git clone на уязвимых…
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Доказательство концепции эксплуатации для CVE-2023-1999, нацеленное на библиотеку кодека WebP в Android 10 (r33). Демонстрирует уязвимость…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - В Vehicle Service Management System 1.0 существует уязвимость хранимого межсайтового скриптинга (XSS) через раздел списка категорий…
 ztgrace/cve-2019-5418-rails3
Rails 3 PoC для CVE-2019-5418
 30579096/confluence-cve-2021-26084
OGNL-инъекция в Confluence Server версии < 7.12.5
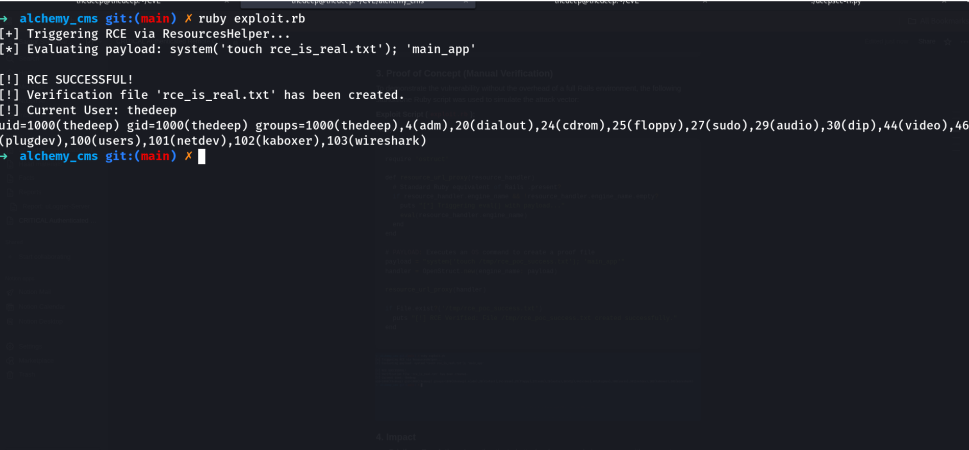 thedeepopc/cve-2026-23885
Доказательство концепции эксплуатации CVE-2026-23885 — аутентифицированное удалённое выполнение кода (RCE) в AlchemyCMS через инъекцию eval(), с…
 rooootdev/cve-2019-5784-poc
доказательство концепции для CVE-2019-5784
 shan0ar/cve-2025-32756
Эксплойт для проверки концепции уязвимости CVE-2025-32756, демонстрирующий уязвимость и предоставляющий основу для тестирования безопасности и…
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Java-библиотека, предоставляющая сервисы экранирования и фильтрации XSS (XSSAPI, XSSFilter) для санитизации пользовательского контента и…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Тест для проверки CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
Патч безопасности для программного обеспечения репозитория DSpace, устраняющий CVE-2022-31194, уязвимость в платформе управления цифровыми активами…
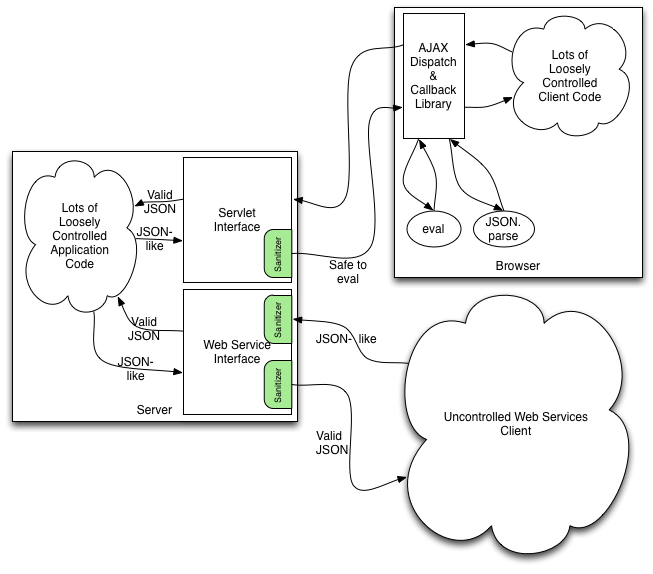 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java-библиотека, которая преобразует повреждённое JSON-подобное содержимое в соответствующий стандартам, безопасный JSON, предотвращая внедрение кода…
 r3dkn33-zz/cve-2013-0156
Произвольная десериализация, которая может быть использована для запуска SQL-инъекции и даже выполнения кода.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
Исходный код Android Settings для AOSP 10 r33, связанный с патчем уязвимости CVE-2021-0506.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Патченная версия репозитория DSpace, устраняющая CVE-2022-31195, предоставляющая безопасную платформу управления цифровыми активами с улучшенным…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 для анализа Coverity








