
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 jas502n/cve-2020-26259
CVE-2020-26259: XStream уязвим для произвольного удаления файлов на локальном хосте при десериализации при условии, что выполняющийся процесс…
 mudongliang/source-packages
В этом репозитории хранится исходный код уязвимой программы.
 zr0n/react2shell
Полный фреймворк для эксплуатации уязвимости CVE-2025-55182
 iamavu/zairo
Сканирует диффы кода с контекстом для построения графа влияния и использует LLM для поиска уязвимостей, поддерживая сканирование нескольких…
 nccgroup/rustproofing-linux
Учебные примеры портирования уязвимостей ядра Linux на Rust, содержащие намеренно уязвимый код и эксплойты для изучения безопасности ядра и гарантий…
 redteampentesting/moodle-rce-calculatedquestions
Скрипты для анализа RCE в вычисляемых вопросах Moodle (CVE-2024-43425)
 sickwell/cve-2025-55182
CVE-2025-55182 — Эксплойт и сканер RCE для React Server Components Поддерживает внешние серверы и CLI-интерфейс
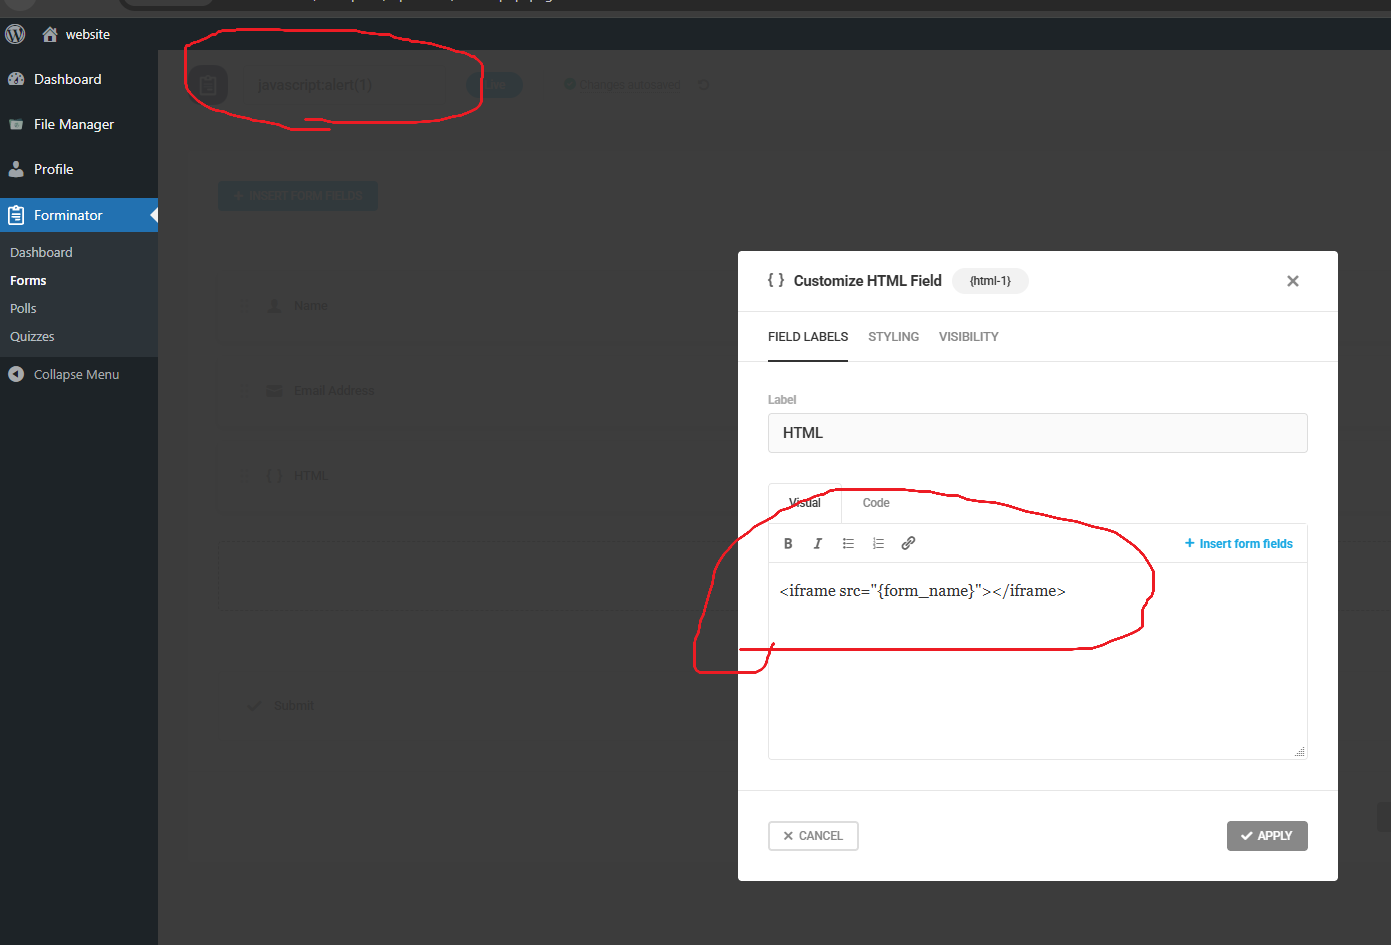 typedefabcd1234ntd/cve-2026-2002-poc
Разбор CVE-2026-2002 и доказательство концепции
 jackadamson/cve-2021-26700
Proof-of-concept для CVE-2021-26700: удаленное выполнение кода в расширении VSCode npm-script через вредоносный workspace settings.json, с подробными…
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3 Эксплойт для ISPConfig <= 3.2.11 (language_edit.php) Уязвимость внедрения PHP-кода
 aliclub0x00/cve-2025-55182-poc-nextjs
Рабочий PoC для эксплуатации RCE в NextJS с целью установки reverse shell. [React2Shell]
 koadt/poc-cve-2025-55182
Этот репозиторий содержит POC для CVE-2025-55182, критической (оценка CVSS 10.0) уязвимости удаленного выполнения кода без предварительной…
 koblers/np-audit
Статический анализ безопасности npm-пакетов. Обнаруживает обфусцированный код, вредоносные паттерны и известные уязвимости до установки.
 h3st4k3r/cve-2025-30065
Исследовательская среда на Java для изучения CVE-2025-30065, уязвимости удаленного выполнения кода (RCE) в Apache Parquet через десериализацию схем…
 titanous/rocacheck
Пакет Go, который проверяет уязвимость RSA-ключей к ROCA / CVE-2017-15361
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 rocketchat/layne
Пёсик, который помогает выискивать проблемы безопасности в ваших репозиториях.
 p0in7s/cve-2024-38475
Эксплойт для проверки концепции для CVE-2024-38475, нацеленный на неправильное экранирование mod_rewrite сервера Apache HTTP, позволяющий…








