#1

 sqlsure/sqlsure
Семантический инспектор для SQL — обнаруживает fan-out double-counting, additivity violations, wrong join keys, and policy breaches до выполнения…
 warxim/cve-2022-41852
CVE-2022-41852 Доказательство концепции (неофициальное)
 trailofbits/slither-mcp
MCP-сервер для статического анализа смарт-контрактов Solidity с помощью Slither
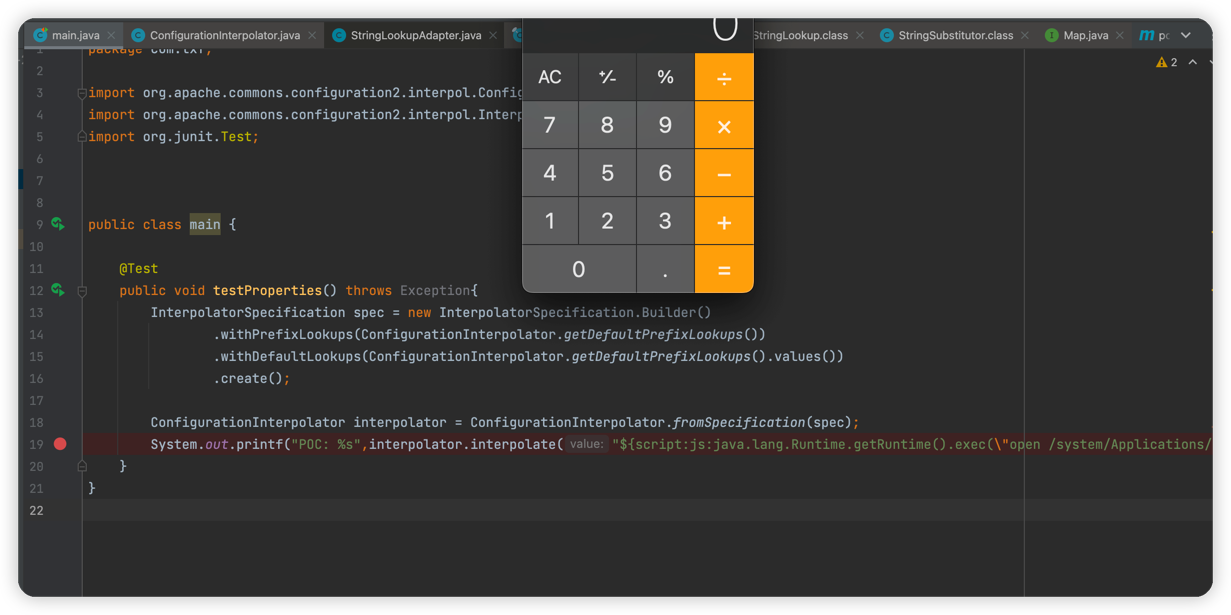 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration 远程命令执行漏洞
 smxlabs/lamma-beta
Фреймворк для оценки уязвимостей и аудита для всех криптографических реализаций.
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView десериализация RCE
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 dwisiswant0/cve-2025-55182
RCE до аутентификации в React Server Components версий 19.0.0, 19.1.0, 19.1.1 и 19.2.0.
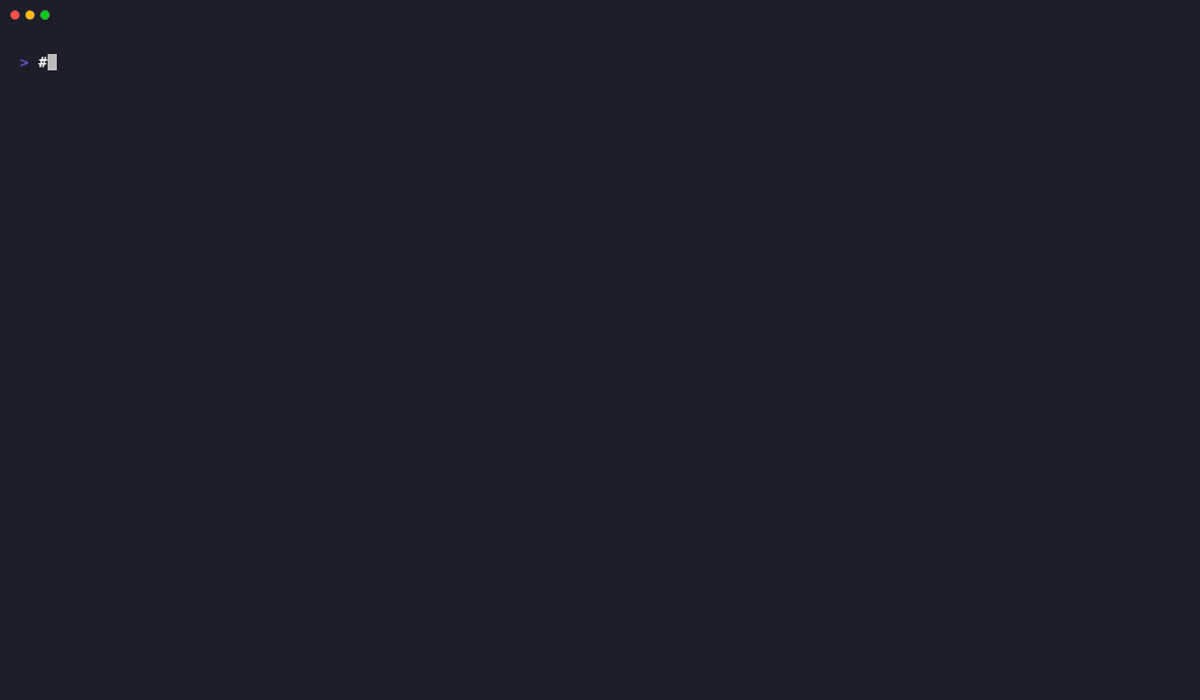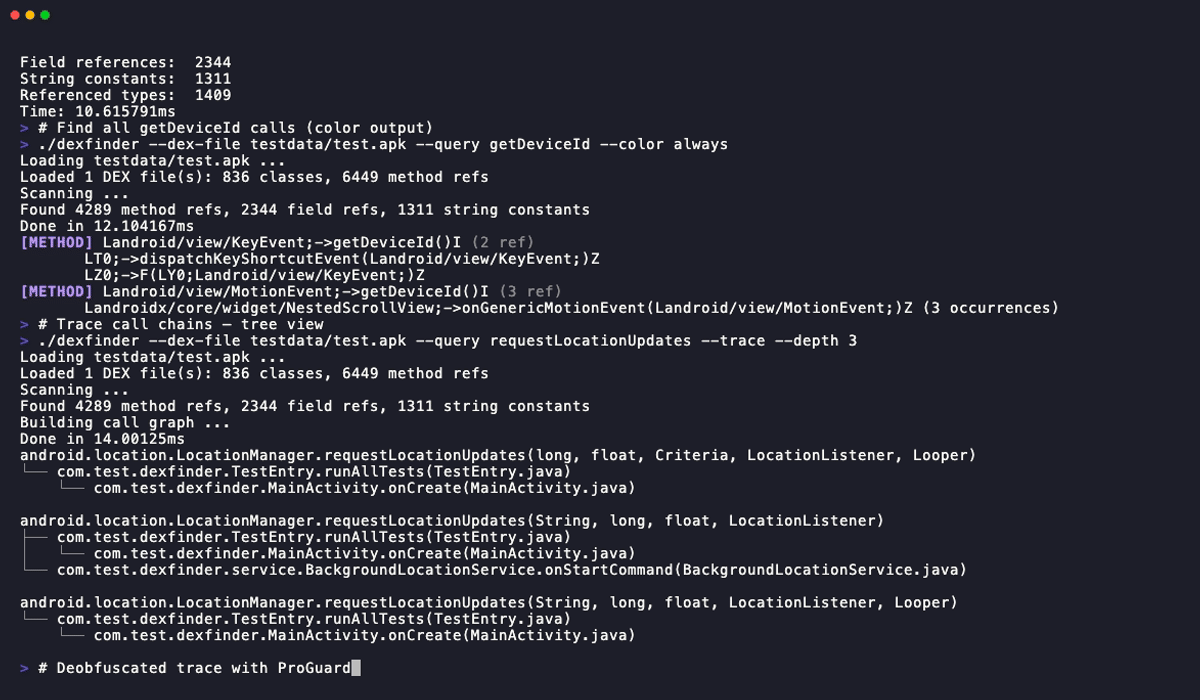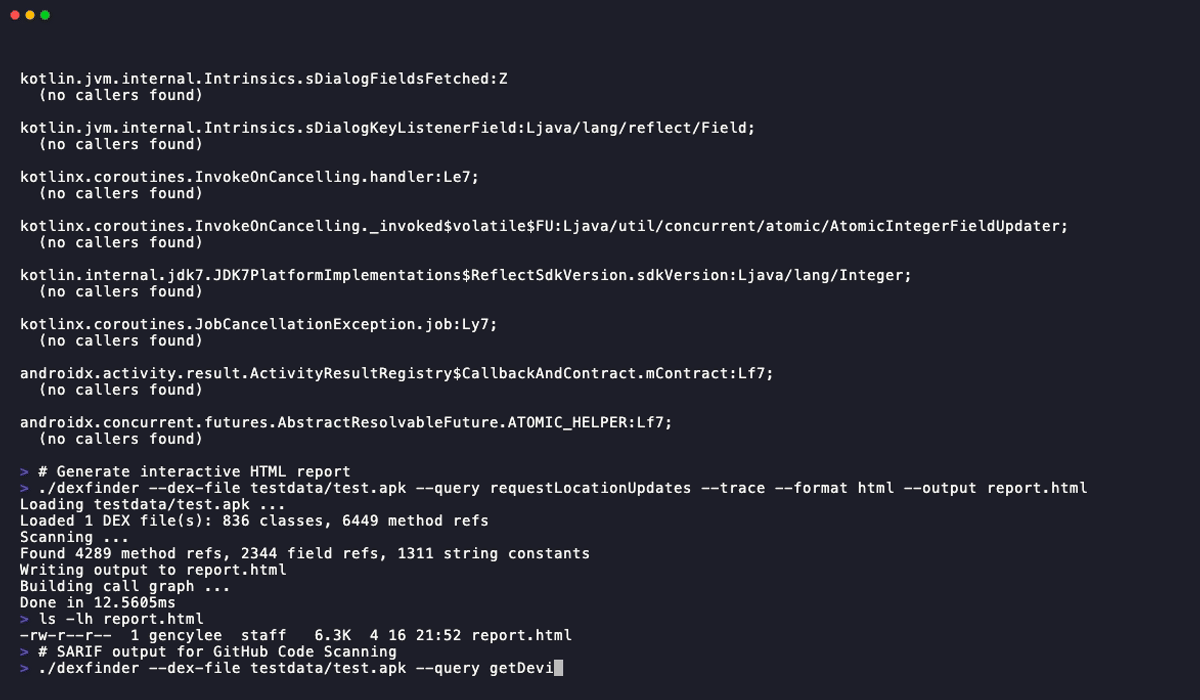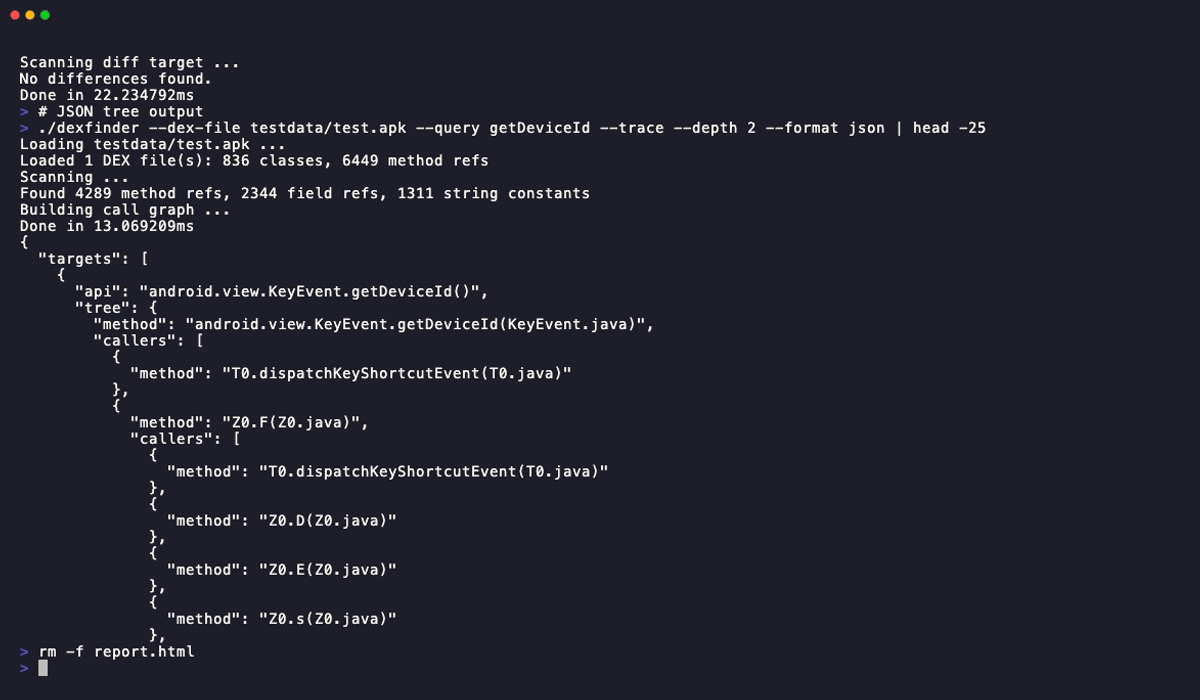 junelegency/dexfinder
Кроссплатформенный поисковик методов APK/DEX с трассировкой цепочек вызовов, деобфускацией ProGuard и обнаружением скрытых API
 zhuowei/coretrustdemo
Доказательство концепции для CVE-2022-26766 на macOS 12.3.1
 seccoder-security-lab/jdbc-sqlxml-xxe
Воспроизведение уязвимости SQLXML XXE в h2-jdbc(https://github.com/h2database/h2database/issues/3195) и mysql-jdbc(CVE-2021-2471).
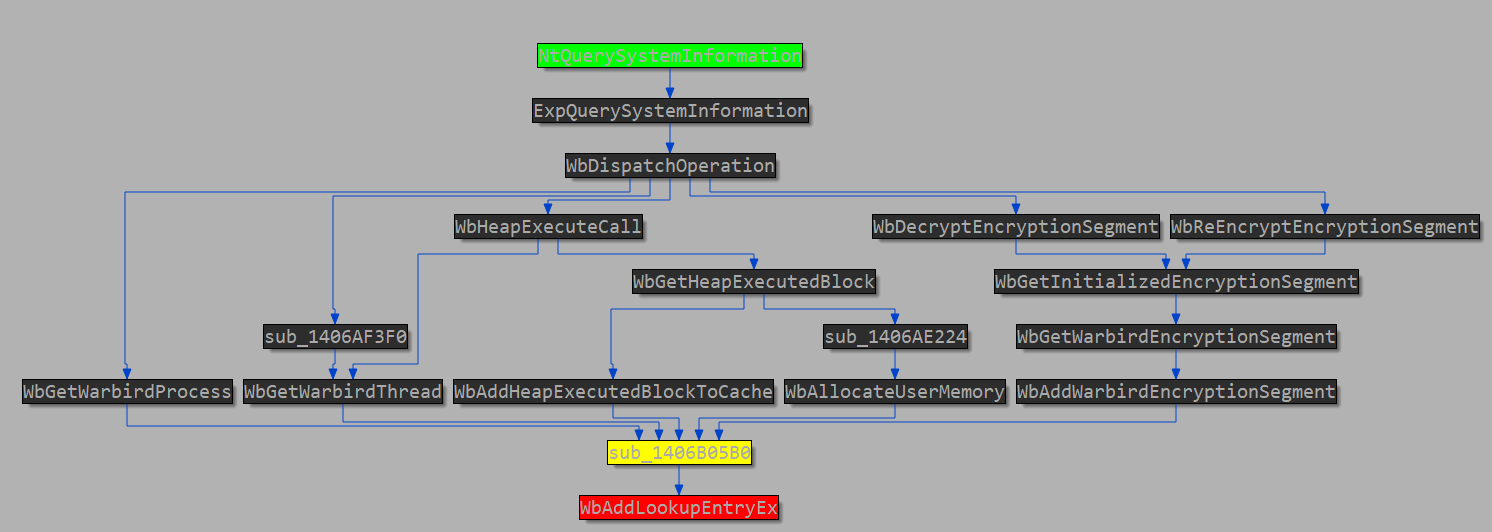 romanrybachek/cve-2024-20698
Анализ уязвимости
 nccgroup/log4j-jndi-be-gone
Исправление на основе Java-агента Byte Buddy для CVE-2021-44228, уязвимости log4j 2.x «JNDI LDAP».
 eqstlab/cve-2024-5932
эксплойт PHP Object Injection в GiveWP
 purs3lab/argus
Фреймворк многоэтапного статического анализа заражения для рабочих процессов GitHub Actions. Обнаруживает уязвимости внедрения кода с помощью…
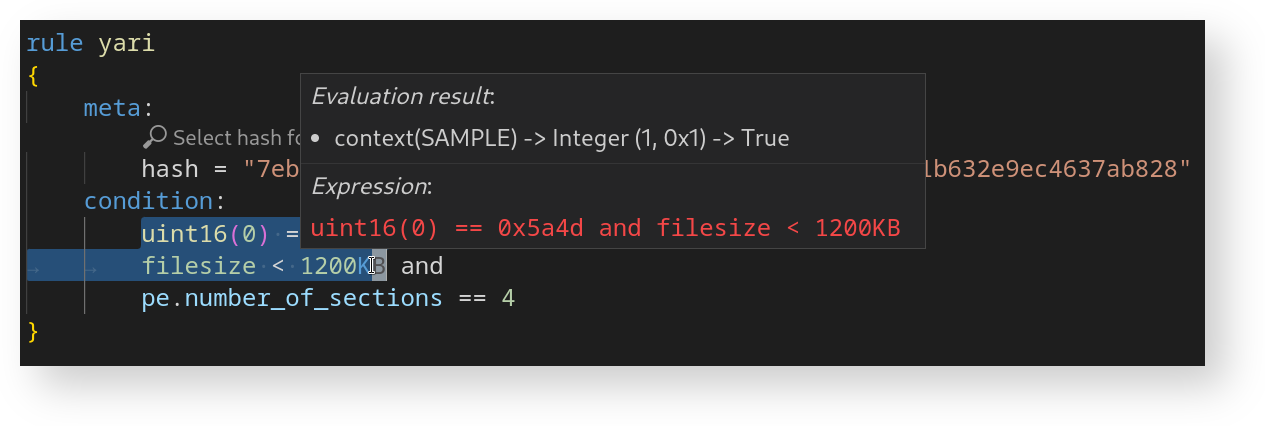 avast/yari
YARI — это интерактивный отладчик для языка YARA.
 al1ex/cve-2020-36179
CVE-2020-36179~82 Jackson-databind SSRF&RCE