
 #1
Инструменты статического и динамического анализа кода, SAST, DAST и код-ревью.
Рекомендация Kitploit

 bi-zone/cve-2024-7965
Этот репозиторий содержит PoC для CVE-2024-7965. Это уязвимость в V8, которая возникает только в ARM64.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
Антивирус для AI-артефактов и RAG-файрвол. Инструмент статического анализа, сканирующий модели и ноутбуки на предмет RCE, наборы данных и…
 binsec/xyntia
Xyntia, деобфускатор «чёрного ящика»
 nccgroup/cq
Быстрый сканер безопасности кода, предназначенный для ручного анализа безопасности кода экспертами. Выводит результаты с указанием номеров строк в…
 llvmparty/striga
Экспериментальный лифтер x86-64 в LLVM IR на Python, который транслирует машинный код в анализируемый IR для реверс-инжиниринга, оптимизации и…
 owasp/agent-security-regression-harness
Исполняемое регрессионное тестирование безопасности для агентных приложений и систем, интегрированных с MCP.
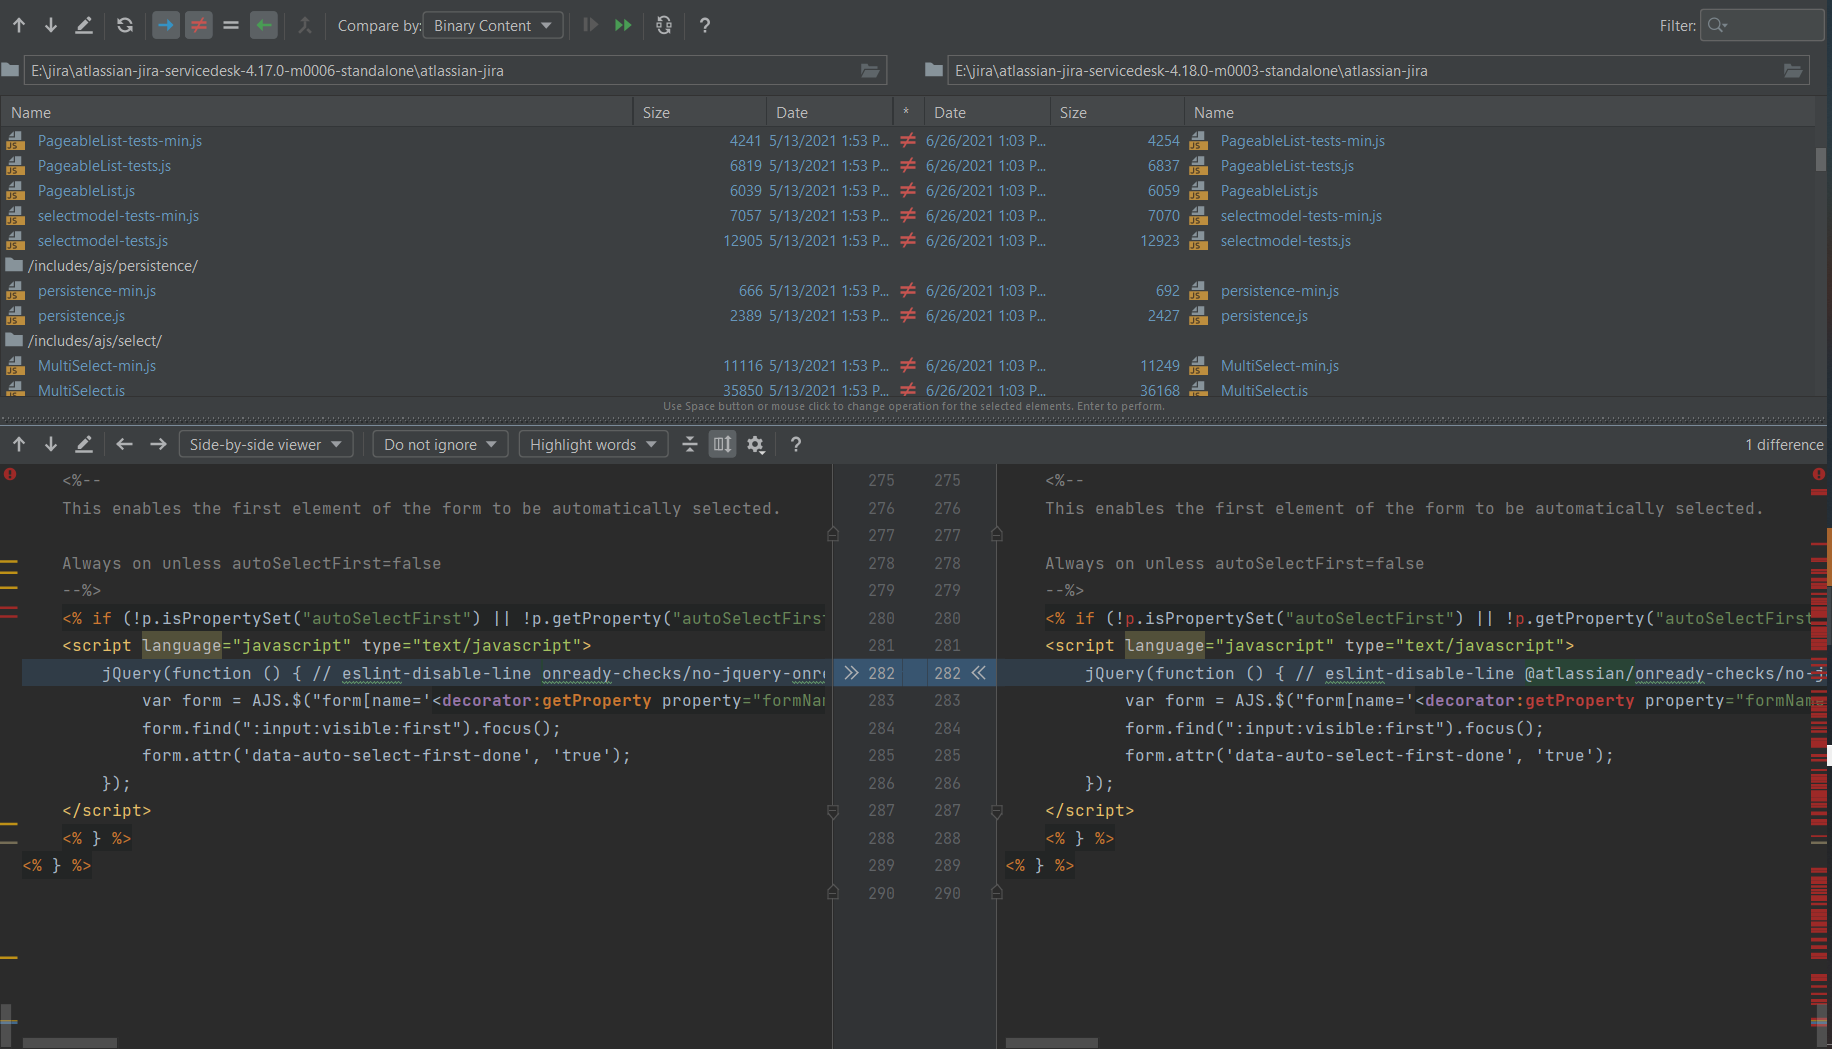 petrusviet/cve-2021-39115
Инъекция в шаблонах электронных писем приводит к выполнению кода на сервере Jira Service Management
 momenbasel/vulnhawk
SAST-сканер на основе ИИ, который находит обход аутентификации, IDOR и логические ошибки, которые пропускают Semgrep/CodeQL. Бесплатное действие…
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind уязвимость удаленного выполнения кода
 brianwrf/wordpress_4.9.8_rce_poc
Простой PoC для WordPress RCE (привилегия автора), см. CVE-2019-8942 и CVE-2019-8943.
 owasp/cwe-tool
Инструмент командной строки для обнаружения CWE на основе базы данных OWASP / CAPSEC Common Weakness Enumeration.
 owasp/tcasvs
Стандарт верификации безопасности толстых клиентских приложений OWASP
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: побег из песочницы js2py, обход ограничения pyimport.
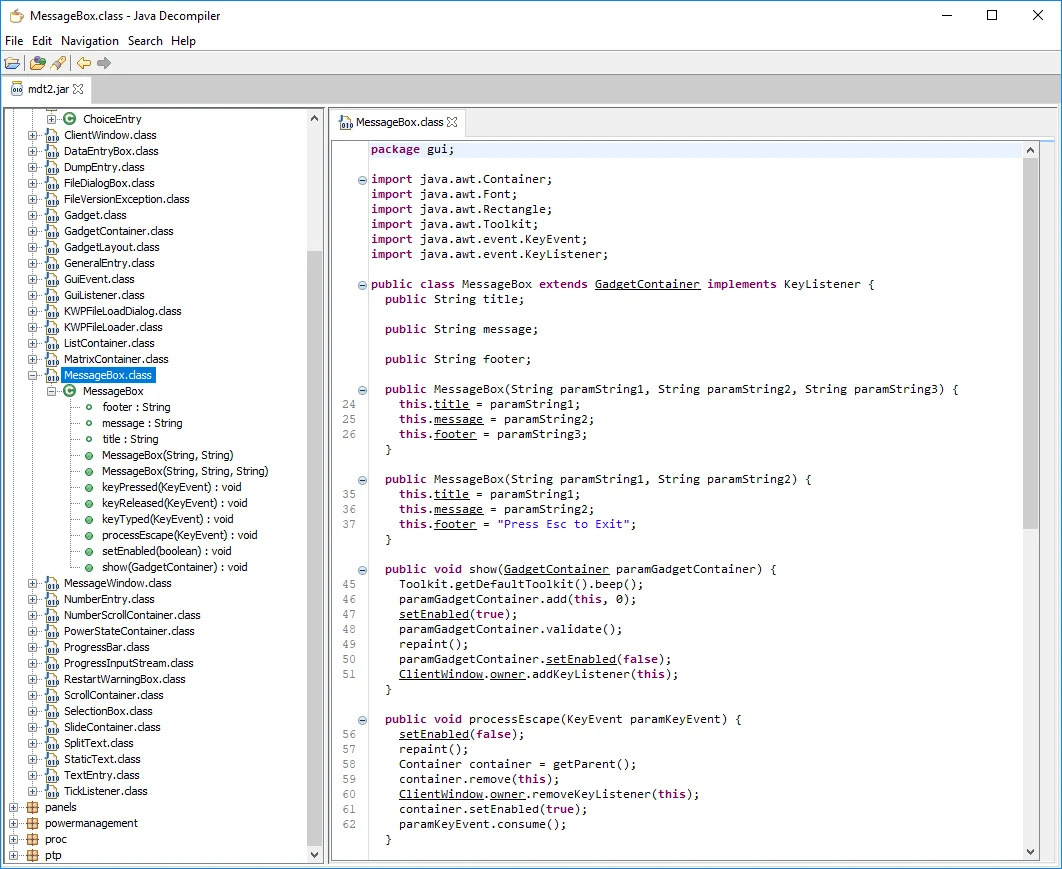 pelock/jobfuscator
Запутывает исходный код Java для защиты от реверс-инжиниринга, декомпиляции и кражи интеллектуальной собственности. Переименовывает…
 nightwatchcybersecurity/gitbleed_tools
Скрипты оболочки для клонирования и зеркалирования Git-репозиториев, вычисления дельт и запуска gitleaks для обнаружения секретов, скрытых в…
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
Семантический инспектор для SQL — обнаруживает fan-out double-counting, additivity violations, wrong join keys, and policy breaches до выполнения…








