
 #1
Техники бинарной эксплуатации, ROP-цепочки, эксплуатация кучи, строки форматирования и исследование повреждения памяти.
Рекомендация Kitploit
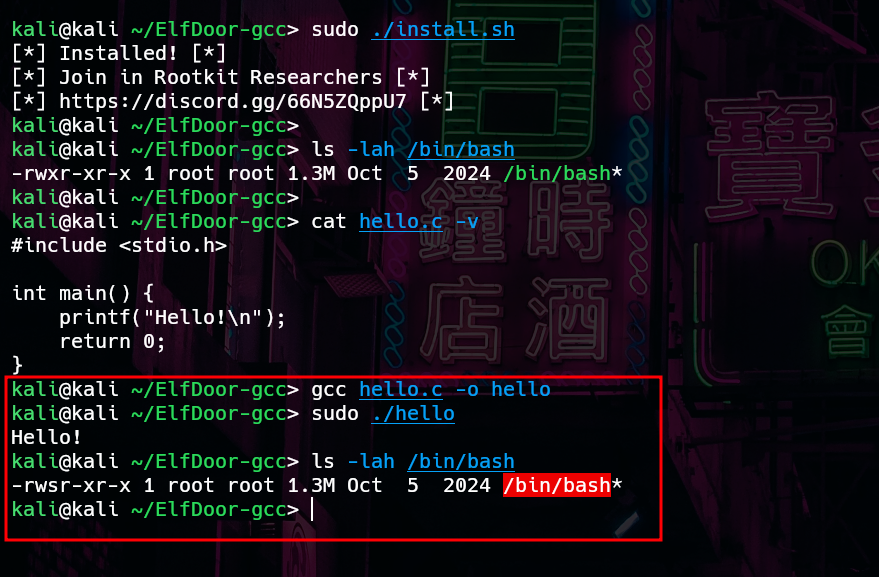
 matheuzsecurity/elfdoor-gcc
Инструмент на основе LD_PRELOAD, который перехватывает gcc для внедрения вредоносного кода в бинарные файлы во время линковки, что позволяет скрытно…
 marcoschoucino/cve-2021-4034
Эксплойт уязвимости CVE-2021-4034
 igonzalez357/cve-2021-4034-pwnkit-
Этот репозиторий показывает, как эксплуатировать уязвимость CVE-2021-4034.
 nagorealbisu/cve-2021-4034
Доказательство концепции эксплойта для CVE-2021-4034 (PwnKit), который повышает привилегии до root через внедрение общей библиотеки в pkexec из…
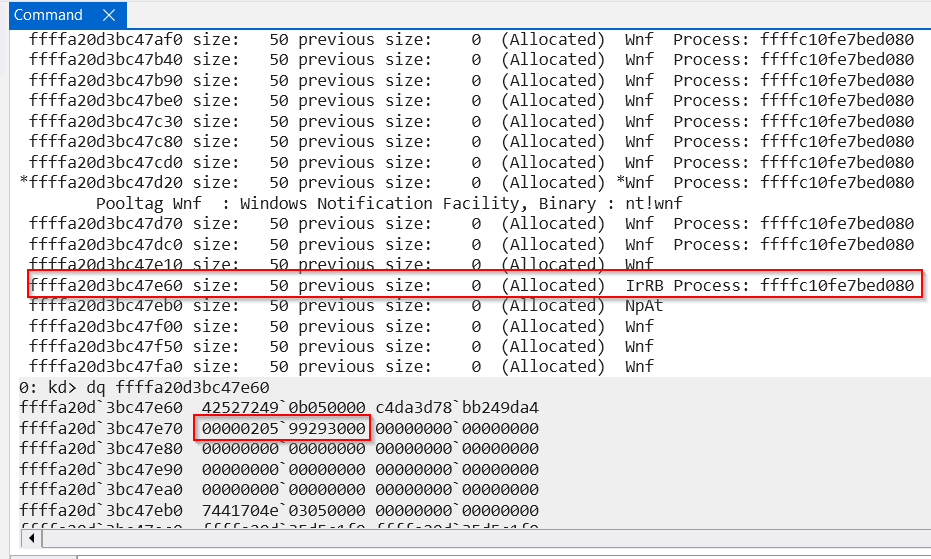 mrale98/cve-2025-21333-poc
Эксплойт POC для CVE-2025-21333 переполнения буфера в куче. Он использует WNF state data и I/O ring IOP_MC_BUFFER_ENTRY
 ngyinkit/cve-2019-18634
Образовательный анализ CVE-2019-18634 (переполнение буфера sudo) с слайд-презентацией, охватывающей обнаружение уязвимости, эксплуатацию и смягчение…
 test-one9/ps4-11.50.github.io
ps4 cve-2008-3531
 fishman132/cve-2023-20904
Эксплойт для проверки концепции для CVE-2023-20904, уязвимости ядра Android, позволяющей повысить локальные привилегии через use-after-free в…
 g4sp4rcs/cve-2023-2255
CVE-2023-2255 для LPE
 bytereaper77/webmin_exploit_reverse_shell
Простая уязвимость на основе C в Webmin версий с 1.890 по 1.920
 mbadanoiu/mal-009
MAL-009: Небезопасная цепочка флагов T и TT в Zip для Linux
 cybermads/cve-2011-2523
Эксплойт на Python для уязвимости бэкдора vsftpd 2.3.4 (CVE-2011-2523), который открывает оболочку на порту 6200 при отправке смайлика в параметре…
 alchemist3dot14/cve-2025-2783
Симулированный PoC для CVE-2025-2783 — уязвимость выхода из песочницы в Chrome's Mojo IPC. Включает phishing delivery, memory fuzzing, IPC simulation…
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 fordsham/cve-2021-30956
Эксплоит proof-of-concept для CVE-2021-30956, нацеленный на уязвимость в операционных системах Apple для исследований и тестирования безопасности.
 rafaelbicas/cve-2019-11395
Доказательство концепции с академической целью для понимания уязвимости переполнения буфера на основе CVE-2019-11395
 uthrasri/cve-2024
Эксплойт proof-of-concept для CVE-2024, реализованный на C, предназначенный для анализа уязвимостей и исследований методов эксплуатации при…








