
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Эксплуатация Бинарных Файлов — Страница 3 | Kitploit
Категории

Эксплуатация Бинарных Файлов

Техники бинарной эксплуатации, ROP-цепочки, эксплуатация кучи, строки форматирования и исследование повреждения памяти.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
pwntools preview#1

pwntools

GitHubgallopsled/pwntools
13.6k2 дней назад
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k15 ч 45 мин назад
gef preview#3

gef

GitHubhugsy/gef
8.3k2 месяцев назад
how2heap preview#4

how2heap

GitHubshellphish/how2heap
8.8k5 месяцев назад
ROPgadget preview#5

ROPgadget

GitHubjonathansalwan/ropgadget
4.5k3 месяцев назад
Ropper preview#6

Ropper

GitHubsashs/ropper
2.1k1 месяц назад
angr preview#7

angr

GitHubangr/angr
9.0k8 ч 23 мин назад
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k19 ч 37 мин назад
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5k12 ч 43 мин назад
x64dbg preview#10

x64dbg

GitHubx64dbg/x64dbg
49.1k2 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
4349 результатов
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Нейтрализация методов антиотладки KEPServerEX
dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
333 лет назад
Nginx-chain-Rift-Poolslip preview

Nginx-chain-Rift-Poolslip

GitHuby198nt/nginx-chain-rift-poolslip

PoC цепочки RCE в nginx, не зависящей от ASLR, объединяющий утечку через переполнение чтения кучи PoolSlip (CVE-2026-9256) с переполнением rift…
memory-forensicsvulnerability-analysisexploitation+7
144 месяцев назад
Copy_Fail2-Electric_Boogaloo preview

Copy_Fail2-Electric_Boogaloo

GitHub0xdeadbeefnetwork/copy_fail2-electric_boogaloo

Эксплойт для локального повышения привилегий в Linux без привилегий, использующий быстрый путь xfrm ESP-in-UDP MSG_SPLICE_PAGES без COW для…

privilege-escalationvulnerability-analysisexploitation+2
3295 месяцев назад
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
25 дней назад
NativePe preview

NativePe

GitHubhabanada/nativepe

Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1819 дней назад
cve-2026-1668-poc preview

cve-2026-1668-poc

GitHubwuyou6956-glitch/cve-2026-1668-poc

Эксплойт proof-of-concept для CVE-2026-1668 в прошивке коммутатора TP-Link, доставляющий MIPS-полезную нагрузку, которая даёт root-оболочку на…

embedded-systems-securityiot-securityvulnerability-analysis+6
20 дней назад
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
static-analysisdynamic-analysis-sandboxingcode-analysis+8
4216 дней назад
ghostlock-app preview

ghostlock-app

GitHubariyanpegu/ghostlock-app

GhostLock — приложение для выполнения в одно касание (CVE-2026-43499)

android-securityprivilege-escalationvulnerability-analysis+8
26 дней назад
Lenovo-TB365FC-GhostLock-CVE-2026-43499 preview

Lenovo-TB365FC-GhostLock-CVE-2026-43499

GitHubwonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499

GhostLock (CVE-2026-43499) root + KernelSU LKM for the Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)

android-securityprivilege-escalationpersistence-mechanisms+6
119 дней назад
POCO-M7-Plus-Jailbreak preview

POCO-M7-Plus-Jailbreak

GitHubaniketlab/poco-m7-plus-jailbreak

Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
android-securityprivilege-escalationvulnerability-analysis+7
310 дней назад
CVE-2026-23111-PoC preview

CVE-2026-23111-PoC

GitHubimeiplus/cve-2026-23111-poc

Рабочий локальный эксплойт для повышения привилегий для CVE-2026-23111 — use-after-free в подсистеме nf_tables ядра Linux, с обходом KASLR и…
privilege-escalationmemory-forensicsvulnerability-analysis+3
1 месяц назад
ps-ppl-bypass preview

ps-ppl-bypass

GitHubr41n3rzuf477/ps-ppl-bypass

Process Explorer: обход PPL через уязвимый драйвер
defensive-toolsprivilege-escalationvulnerability-analysis+5
2719 дней назад
gvcidrv64 preview

gvcidrv64

GitHubmein-0/gvcidrv64

Эксплойт proof-of-concept для драйвера ядра Gigabyte GVCIDrv64.sys, обеспечивающий локальное повышение привилегий через произвольное чтение/запись…
privilege-escalationmemory-forensicsvulnerability-analysis+4
225 дней назад
libheif-grid-nextjs-rce preview

libheif-grid-nextjs-rce

GitHubfortbridge-uk/libheif-grid-nextjs-rce

Приватный PoC от Fortbridge для цепочки RCE CVE-2026-32740 Next.js/sharp leak-to-memcpy-GOT

memory-forensicsvulnerability-analysisexploitation+6
122 дней назад
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
484 месяцев назад
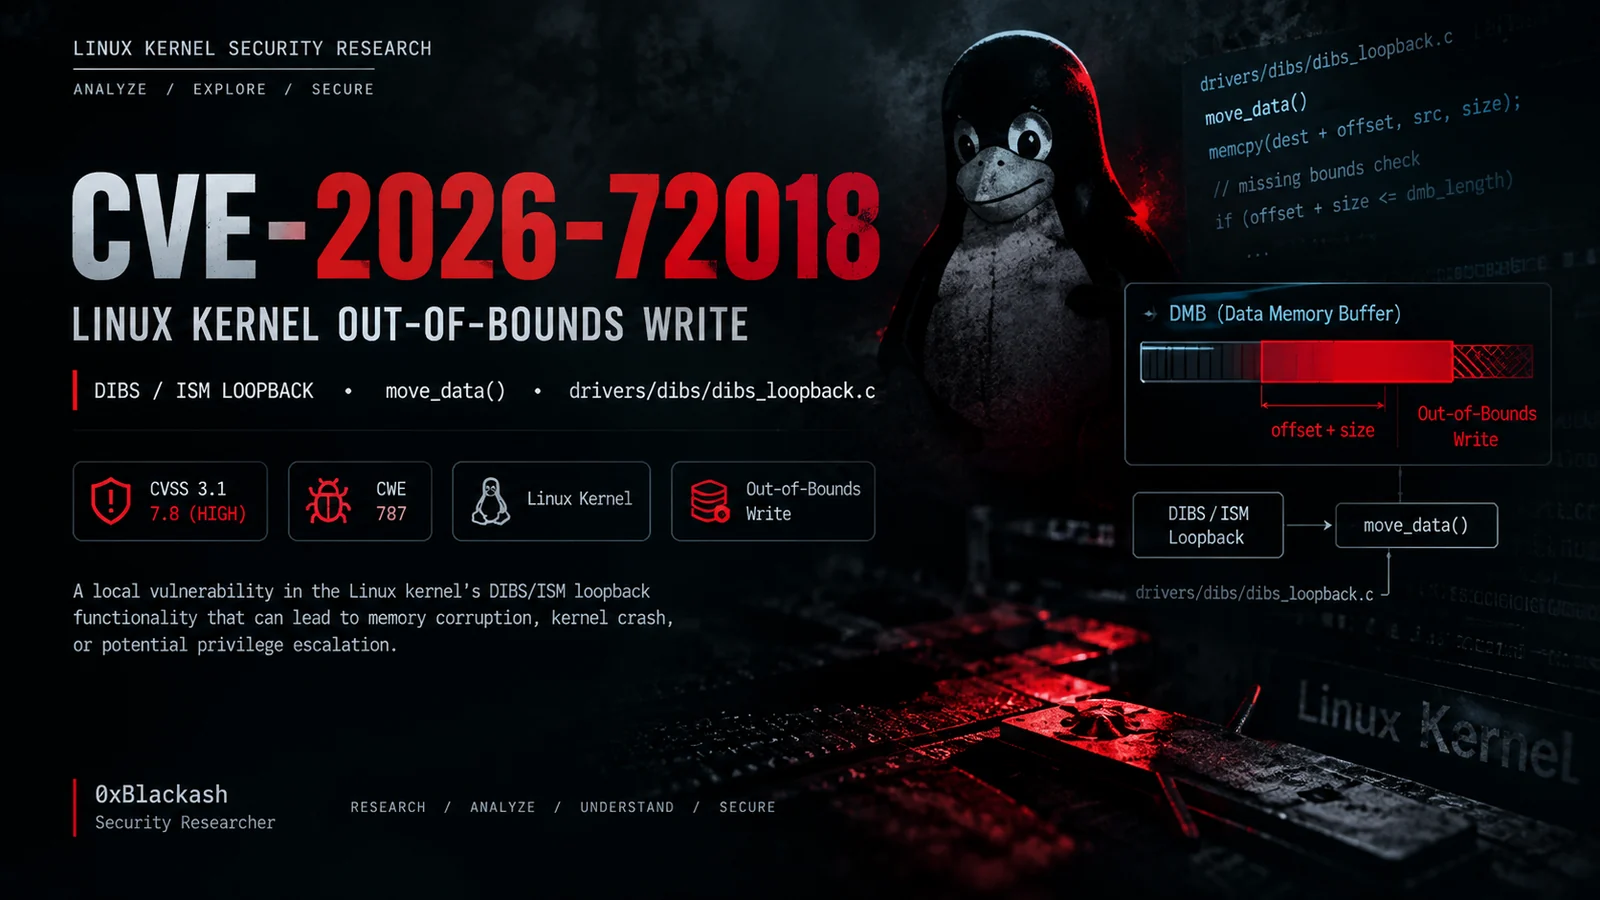
CVE-2026-72018 preview

CVE-2026-72018

GitHub0xblackash/cve-2026-72018

Технический анализ CVE-2026-72018 — записи за границами буфера в ядре Linux в DIBS/ISM loopback: первопричина, затронутые версии, обнаружение и меры…

defensive-toolsvulnerability-analysisexploitation+4
20 дней назад
IAT-Hook preview

IAT-Hook

GitHubgmh5225/iat-hook

C++ DLL, выполняющая перехват таблицы импорта адресов (IAT) путём разбора заголовков PE и перенаправления адресов импортируемых функций на…

persistence-mechanismscode-analysisreverse-engineering+4
4 лет назад
ICALL-GADGET preview

ICALL-GADGET

GitHubgmh5225/icall-gadget

Эксплойт для перенаправления потока управления легитимного модуля ядра на ваш собственный нелегитимный модуль ядра для обхода обхода стека анти-читов


persistence-mechanismsexploitationids-ips-evasion+5
12 лет назад
Назад1234…100Вперёд







