
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit

 karm/cve-2015-8710
Windows/Linux репроизводитель
 wise-security/cve-2025-69599
Эксплойт доказательства концепции для CVE-2025-69599, демонстрирующий неконтролируемый элемент пути поиска в двоичных файлах rvia и ndtrack…
 3dluvr/new-lib3mf.dll-for-meshmixer
Предварительно скомпилированная lib3mf.dll для MeshMixer, которая включает обратно перенесённый патч для CVE-2021-21772 и zlib 1.3.1
 graypixel2121/cve-2025-57489
Технический анализ и proof-of-concept эксплойт для CVE-2025-57489, уязвимость повышения привилегий в SuperDuper! v3.10 из-за неправильной конструкции…
 0xxa/google-poc
Этот репозиторий содержит инструкции по воспроизведению CVE-2025-13425: уязвимость разыменования нулевого указателя / выхода за границы массива,…
 furyutei/cve-2015-0235_ghost
Эксплоит на C для уязвимости GHOST в glibc (CVE-2015-0235), позволяющий удаленное выполнение кода через переполнение буфера в функциях gethostbyname.
 joakimbulow/cve-2026-23907
Доказательство концепции эксплуатации уязвимости обхода пути в Apache PDFBox (CVE-2026-23907), демонстрирующее произвольную запись файлов через…
 mohitsinghpapola/cve-2023-20052
Исправленная Docker-сборка для эксплойта CVE-2023-20052 ClamAV XXE. Решает ошибки компиляции OpenSSL 3.0 с использованием Ubuntu 18.04 и OpenSSL 1.0…
 bengabay1994/cve-2021-21551-poc
Этот репозиторий содержит PoC, который я сделал при слепом анализе драйвера dbutil_2_3.sys на уязвимость. Он был создан на основе личного анализа без…
 tiran/cve-2018-8970
Демо для https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 leorivass/jq-els-backport-cve-2025-48060
Перенесено исправление из вышестоящего репозитория для CVE-2025-48060 (переполнение буфера кучи в jv_string_empty) в jq 1.6.
 tronciuvlad/cve-2024-26475
Проблема в radareorg radare2 с v.0.9.7 по v.5.8.6, исправленная в v.5.8.8, позволяет локальному злоумышленнику вызвать отказ в обслуживании через…
 alvarosr/cve-2025-5548
Документированный технический анализ и контролируемая эксплуатация CVE-2025-5548 в FreeFloat FTP Server, охватывающие настройку лабораторной среды,…
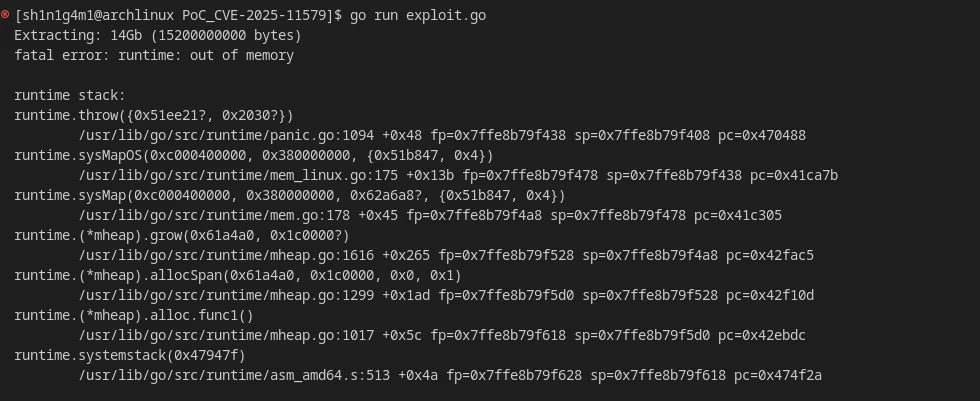 shinigami-777/poc_cve-2025-11579
Эксплойт proof-of-concept для CVE-2025-11579 — уязвимости типа «отказ в обслуживании» в rardecode, которая вызывает аварийное завершение из-за…
 shinycolumn/cve-2025-56802
Уязвимость генерации и управления ключами AES-CFB в настольном приложении Reolink
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 подвержен произвольному выполнению кода. Это публичная ссылка для использования на сайте CVE.
 thunderstrike9090/conflicker_analysis_scripts
Скрипты для анализа червя conflicker, эксплуатирующего известную уязвимость netapi (CVE-2008-4250), т.е. MS08-067
 rvermeulen/codeql-cve-2022-35737
CodeQL-запрос для поиска CVE 2022-35737








