
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
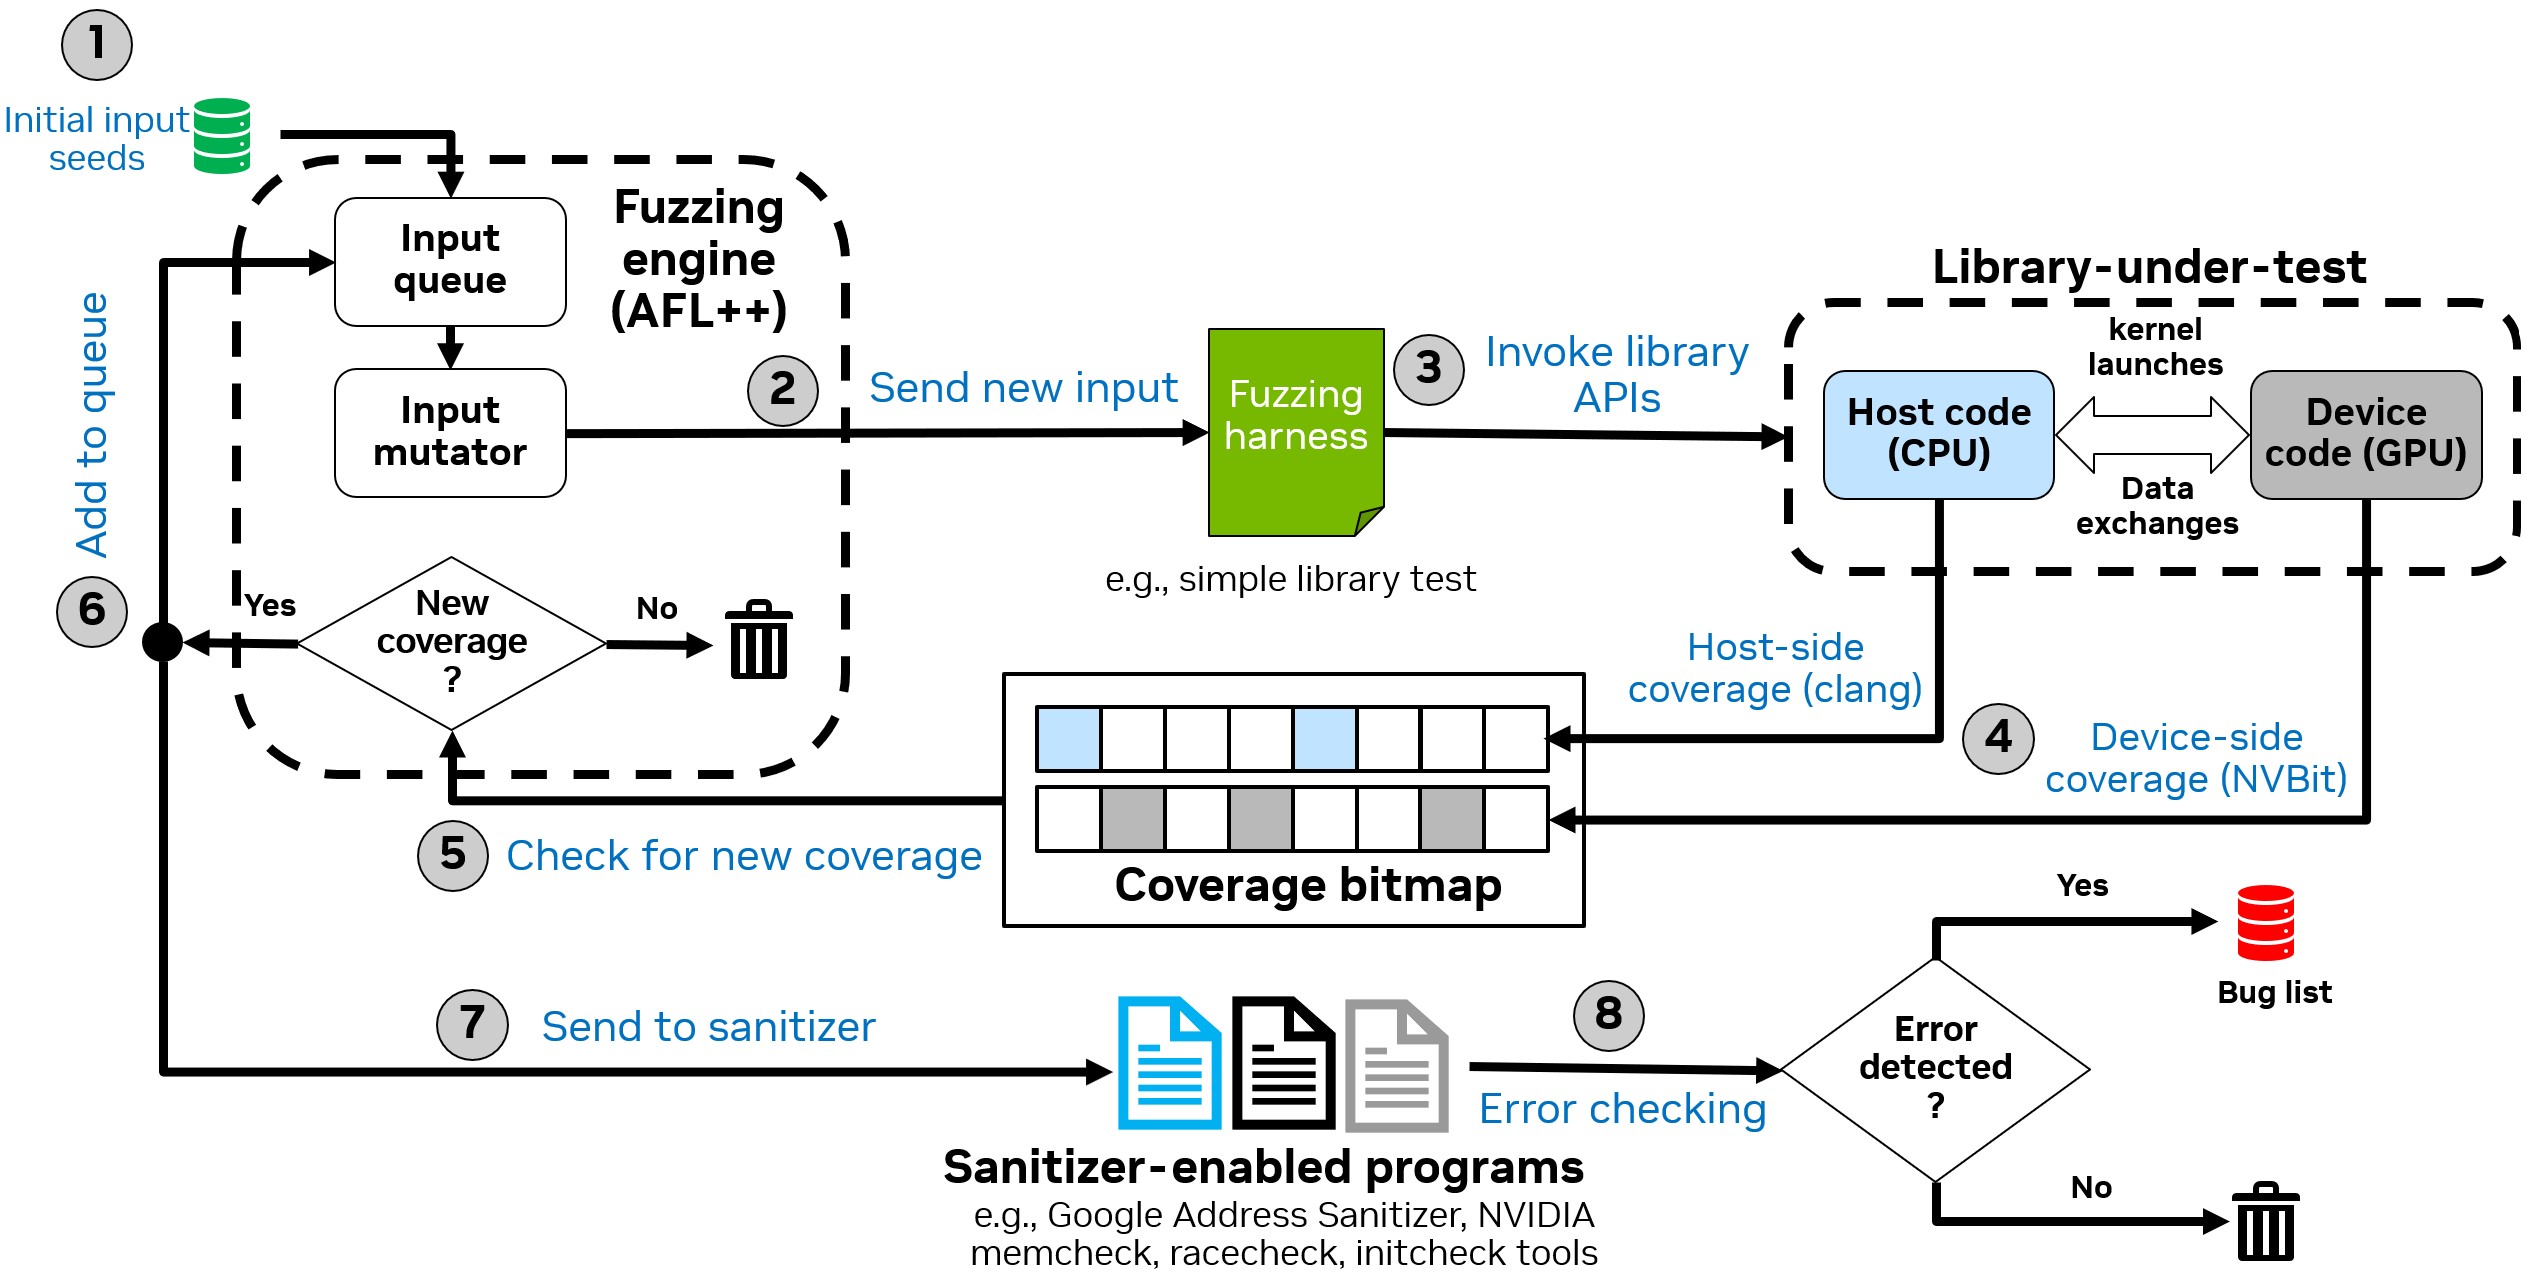
 nvlabs/cufuzz
GPU-ориентированный фаззер с направляемым покрытием для CUDA-приложений в пользовательском пространстве
 trailofbits/ruzzy
Фаззер, управляемый покрытием, для чистого кода Ruby и C-расширений Ruby
 zx0cf1/shredder-rs
Высокоточный полиморфный движок мутации x86_64, ориентированный на фрагментацию на уровне инструкций и сохранение контекста.
 trustedsec/lnkmemaybe
Инструменты для создания и исследования LNK-файлов
 metaredteam/rtx-cve-2023-45779
PoC-код для уязвимости повторного использования ключей APEX в Android
 siemens/fluffi
FLUFFI (Fully Localized Utility For Fuzzing Instantaneously) — распределённый эволюционный бинарный фаззер для пентестеров
 pan-unit42/dotnetfile
Библиотека Python для разбора метаданных CLR/PE в сборках .NET, предоставляющая потоки и хеш-отпечатки для поддержки анализа вредоносных программ и…
 synacktiv/dotniet
Плагин для IDA Pro, который импортирует символы, разрешаемые во время выполнения, в бинарных файлах .NET Native, анализируя SharedLibrary.dll и его…
 artembaranov/windowsrootkitsguide
Образовательное руководство по техникам руткитов Windows, внутреннему устройству ядра, механизмам скрытности, персистентности и защитному обнаружению…
 hiddenillusion/nomorexor
Инструмент для подбора 256-байтового XOR-ключа файла с помощью частотного анализа
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 macmade/unicorn-bios
Базовый эмулятор BIOS для Unicorn Engine.
 zznop/bn-uefi-helper
Вспомогательный плагин для анализа UEFI-прошивки
 peterhackz/zyrox
Zyrox: плагин-обфускатор на основе LLVM, действующий на этапе компиляции.

 warpedatom/offsetinspect
PowerShell-инструментарий для анализа границ обнаружения AMSI/Defender и статической триаж-сортировки вредоносных программ, сопоставляет смещения…
 idiom/pftriage
Инструмент на Python и библиотека для анализа файлов в процессе сортировки и анализа вредоносных программ.
 owl4444/jsdeob-workbench
Визуально анализируйте обфусцированный JavaScript. Стройте цепочки преобразований, исследуйте изменения в AST, пишите переиспользуемые плагины для…








