
 #1
Инструменты бинарного реверс-инжиниринга, дизассемблирования, декомпиляции и патчинга.
Рекомендация Kitploit
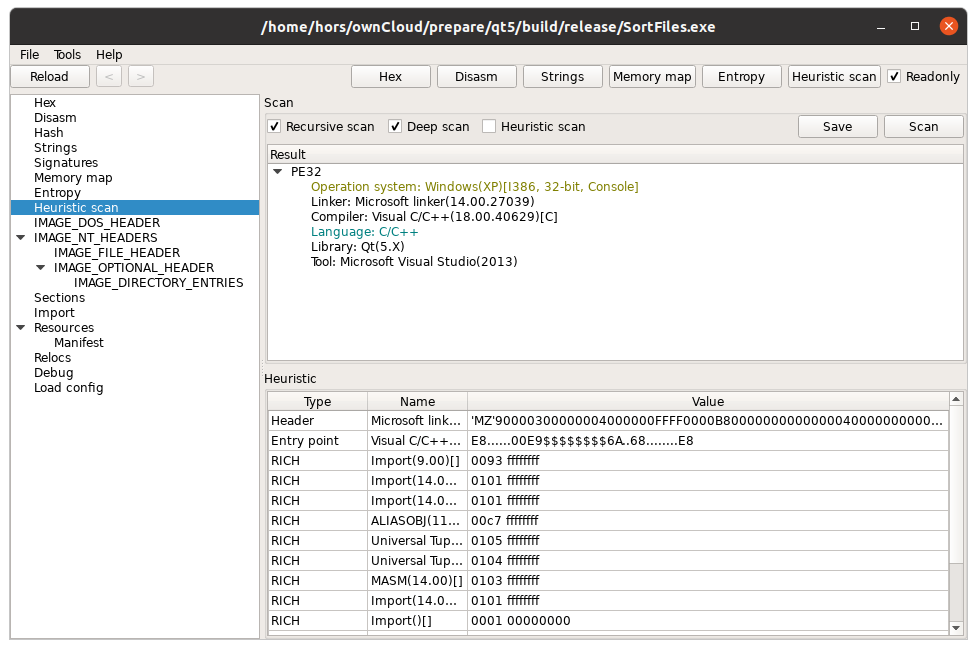
 horsicq/xpeviewer
Просмотрщик/редактор PE-файлов для Windows, Linux и MacOS.
 rehints/efixplorer
Плагин IDA и загрузчик для анализа прошивок UEFI и автоматизации обратной разработки
 rasta-mouse/threatcheck
Определяет байты, которые отмечает Microsoft Defender / AMSI Consumer.
 rizinorg/rz-ghidra
Глубокая интеграция декомпилятора Ghidra и дизассемблера Sleigh для rizin
 jonathansalwan/vmprotect-devirtualization
Играемся с защитой ПО VMProtect. Автоматическая деобфускация чистых функций с помощью символьного выполнения и LLVM.
 lauriewired/malimite
iOS и macOS декомпилятор
 trustedsec/coffloader
Запускайте Beacon Object Files (BOF) вне Cobalt Strike путем разбора 64-битных COFF-объектных файлов, с совместимой с Beacon генерацией аргументов и…
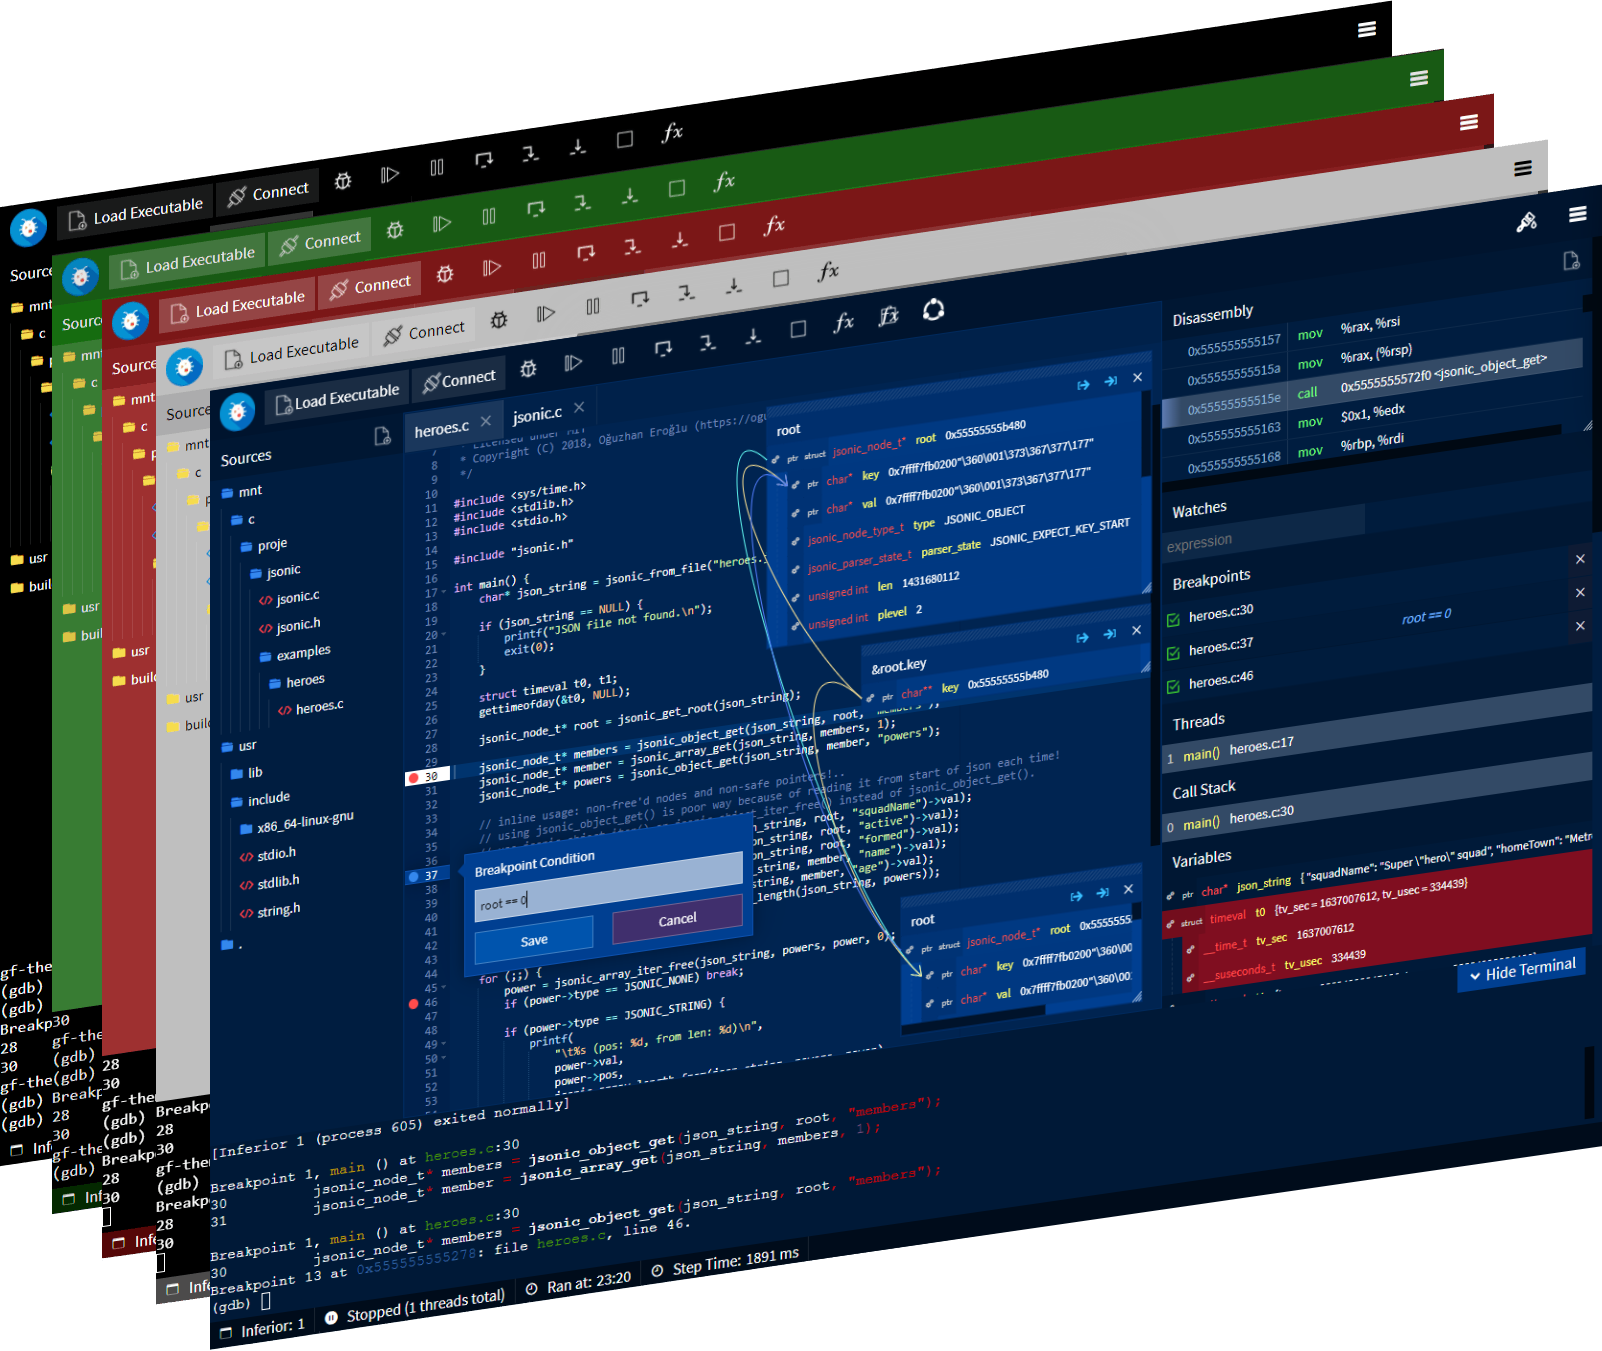 rohanrhu/gdb-frontend
☕ GDBFrontend — это простой, гибкий и расширяемый графический отладчик.
 igio90/dwarf
Полнофункциональный отладчик для нескольких архитектур/ОС, построенный на основе PyQt5 и frida
 withsecurelabs/python-exe-unpacker
Вспомогательный скрипт для распаковки и декомпиляции EXE-файлов, скомпилированных из Python-кода.
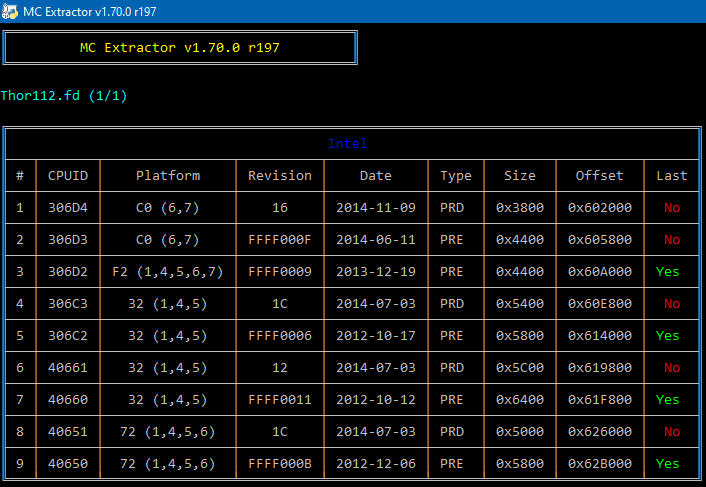 platomav/mcextractor
Intel, AMD, VIA & Freescale инструмент извлечения микрокода
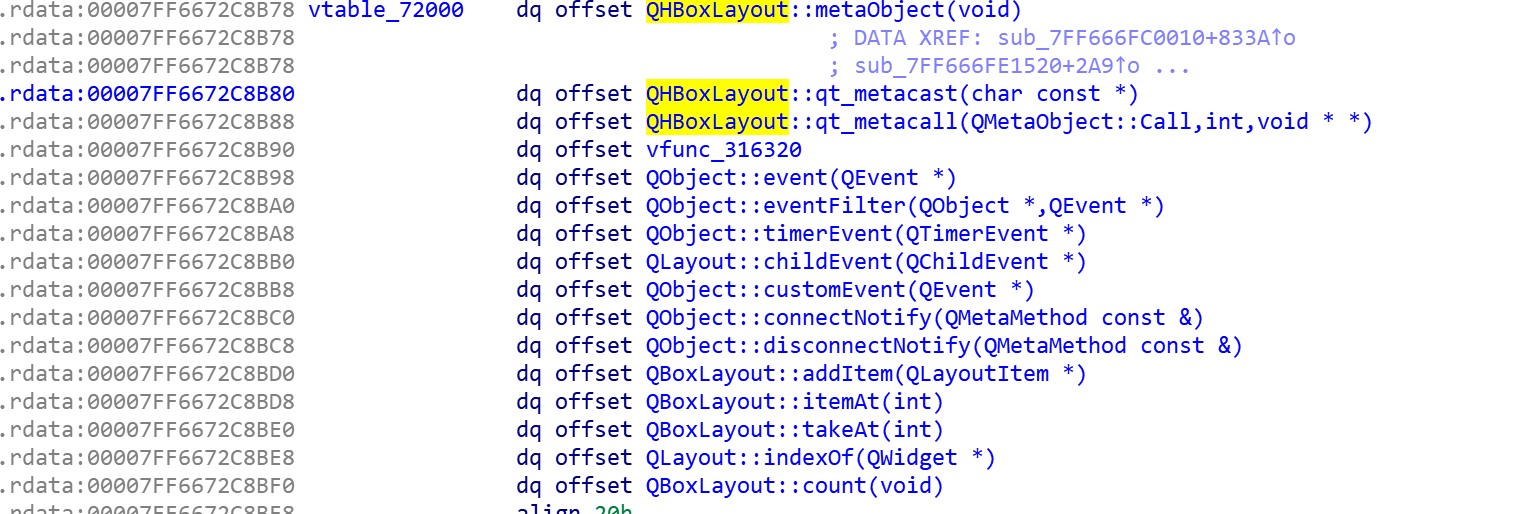 0xgalz/virtuailor
IDAPython инструмент для автоматического создания виртуальных таблиц C++ в IDA Pro
 med0x2e/sigflip
SigFlip — это инструмент для модификации (патчинга) PE-файлов (exe, dll, sys и т.д.), подписанных Authenticode, без аннулирования или нарушения…
 7etsuo/windows-api-function-cheatsheets
Справочник по вызовам функций Windows API, включающий функции для операций с файлами, управления процессами, управления памятью, управления потоками,…
 chip-red-pill/microcodedecryptor
Расшифровывает обновления микрокода Intel Atom и распаковывает XuCode с помощью восстановленных ключей RC4, раскрывая внутренние структуры микрокода…
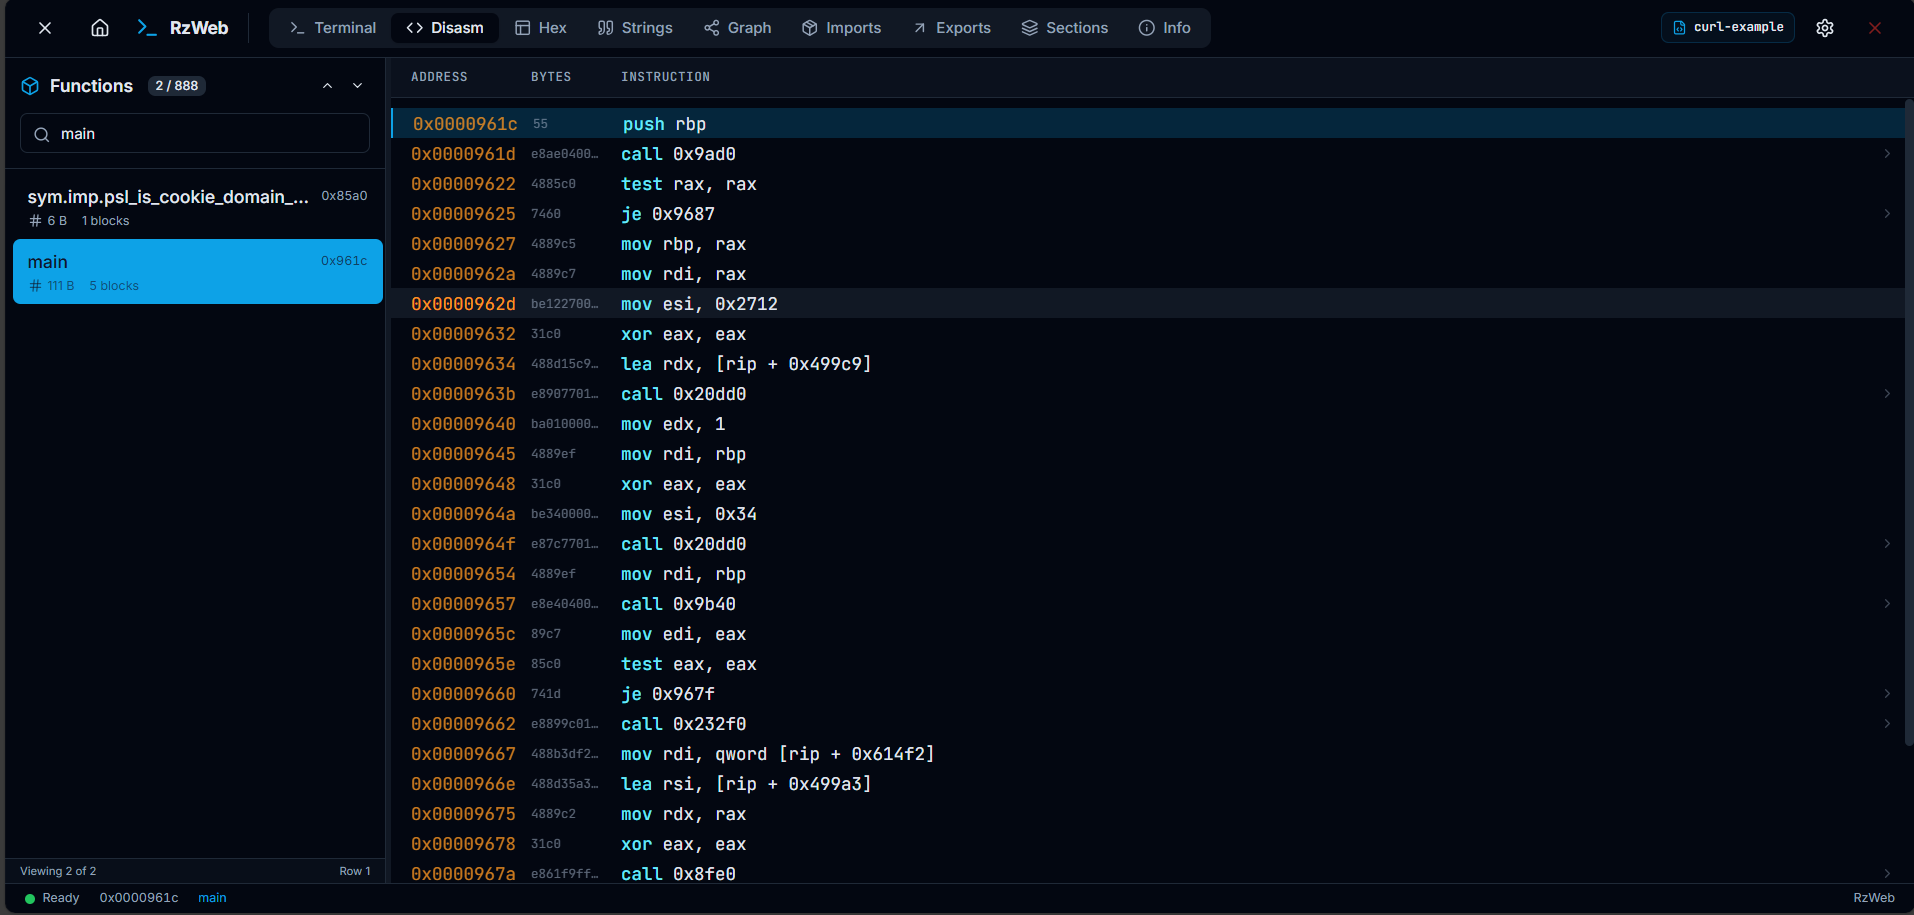 indalok/rzweb
Полноценная браузерная платформа для обратной разработки, основанная на Rizin и работающая полностью на стороне клиента через WebAssembly.
 dere-ad2001/frida-labs
Репозиторий содержит серию заданий для изучения Frida для эксплуатации Android.
 hasherezade/tiny_tracer
Трассировщик на основе Intel Pin для вызовов API, системных вызовов и инструкций с анти-отладочным обходом, используемый для анализа вредоносного ПО…








